
CVE-2025-30208 — уязвимость в популярном инструменте фронтенд-разработки
Vite, которая позволяет злоумышленнику обходить ограничения доступа к файлам. Уязвимы версии до 6.2.3, 6.1.2, 6.0.12, 5.4.15 и 4.5.10😬 Метрики
Base Score: 5.3
CWE: CWE-200; CWE-284
😬 Описание
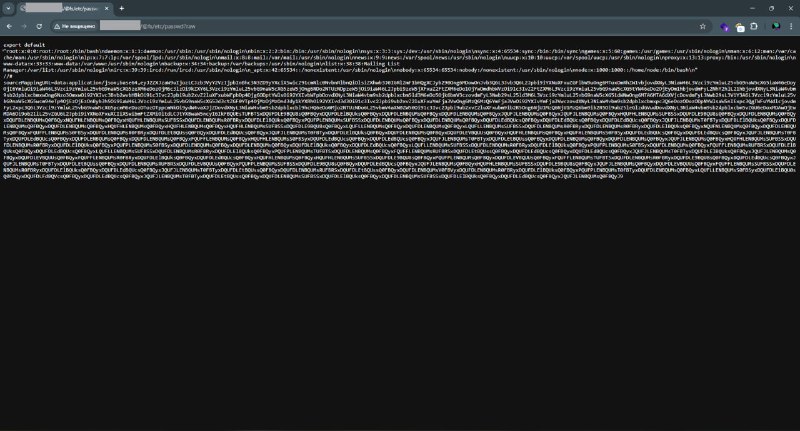
Добавление в URL подстрок
?raw?? или ?import&raw?? позволяет получить содержимое произвольного файла. Это происходит из-за того, что конечные разделители, такие как ?, удаляются в нескольких местах, но не обрабатываются корректно в регулярных выражениях, используемых для проверки строки запроса.😬 Полезная нагрузка
Полезная нагрузка представляет из себя подобную структуру:
/@fs/etc/passwd?<WORD>?raw
@fs — механизм, который запрещает доступ к файлам за пределами разрешенных директорий,/etc/passwd — необходимый нам файл, <WORD>? — не обязательный параметр, может быть любой строкой,raw — импорт файла как строки.😬 Как защищаться
Зная структуру полезной разгрузки, можем написать регулярное выражение на URI:
\/@fs\/([a-zA-Z0-9_-]+\/)*([a-zA-Z0-9_-]+).+?\?raw