


Представьте, что вам пришло сообщение:
Привет Боря, поставь за Машу голос в конкурсе рисунков.
Внутри ссылка на конкурс и просьба распространить информацию среди друзей. Вроде обычная просьба или здесь что-то не так?
🫡 Схема
Сначала пользователя ведут на страницу «благотворительного конкурса детского рисунка». Карточки с детьми, кнопки «Проголосовать», блоки с наградами. Всё выглядит органично. Единственный нюанс: голос нужно «подтвердить через Telegram» — якобы «во избежание подтасовки и мошенничества».
Это классический прием: человека заранее приучают к мысли, что авторизация через мессенджер — нормальная и нужная часть процесса.
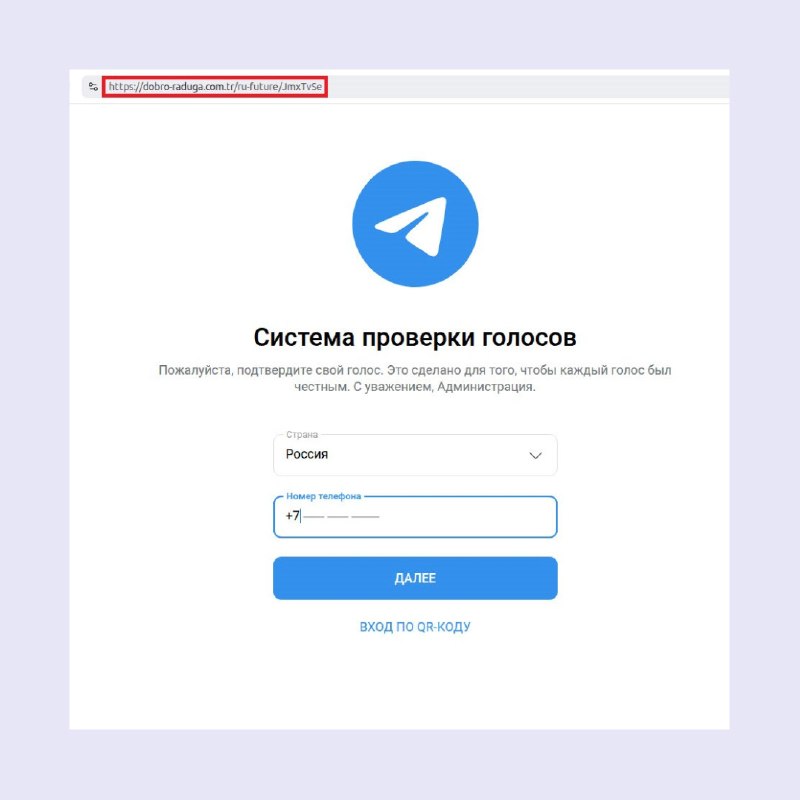
После нажатия кнопки открывается страница с логотипом Telegram, формой ввода номера и подписью «Система проверки голосов». Но в адресной строке видно главное — это не Telegram, а всё тот же сторонний домен. Перед нами не реальная авторизация, а фишинговая прокладка, которая выманивает данные или код подтверждения.
🫡 Инфраструктура
Несколько характерных признаков указывают, что это не одноразовый лендинг:
✅ URL у разных жертв различаются, но в путях повторяются шаблоны:
/ru-smile/*, /ru-color/*, /ru-future/* — признак кластера фишинговых посадочных страниц.✅ Злоумышленники зарегистрировали огромное количество доменов вида
radost-teatr.com.tr, hope-ink.lol, mirrisunkov.cyou, deti-artvision.shop (ищите полный список в комментариях).✅ Большая часть ссылок находится на поддоменах, в качестве которых используются случайные английские слова вроде
its, instead, six и т.д.✅ Поведение ссылок нестабильно: одна и та же ссылка может вернуть фишинговую страницу, редирект на Google или
HTTP/2 400 от Cloudflare в зависимости от пользовательского окружения. Это может быть фильтрация по устройству, окружению, «качеству» трафика или другим признакам. В одном из ответов бэкенд подставлял строку [No Host] — признак сломанной серверной логики или фильтрации трафика.✅ Домены работают короткое время и иногда снова «оживают» — типичное поведение временной быстро пересобираемой инфраструктуры.
🫡 Итог
Схема строится на трех слоях: доверие к знакомому аккаунту → эмоциональный триггер («ребенок», «конкурс», «помоги») → техническая развилка на стороне сервера.
Жертва ошибается не в том, что переходит по ссылке — а в том, что вводит номер и код на странице, которая лишь притворяется Telegram. Это не «одна плохая ссылка» — это живая и управляемая схема.