
❓Как отмыли 170 миллионов долларов менее чем за час
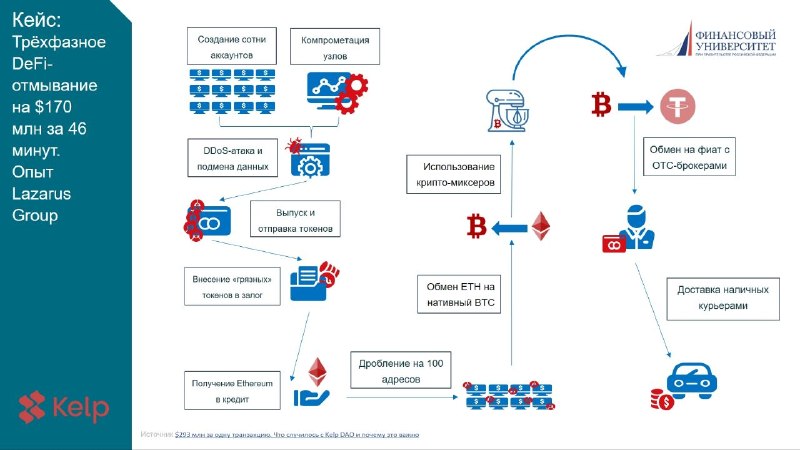
▶️ 18 апреля 2026 года протокол Kelp DAO потерял 116 500 токенов rsETH, сумма которых эквивалентна 292 млн долларов США. Полную цепочку операций см. на слайде. Разберем механику с точки зрения финансовой разведки.
🔖Классические три фазы в новой интерпретации:
🥇Размещение. Злоумышленники не просто вывели похищенные токены на торговые площадки. Они внесли их в качестве обеспечения и получили эквивалентный по стоимости заем в криптовалюте Ethereum. Это позволило им сформировать новый ликвидный актив поверх «токсичного». На данном этапе происходит не «очистка», а замещение актива, подлежащего возможной блокировке, ликвидностью, не связанной напрямую с предикатным преступлением и не подлежащей немедленному ограничению со стороны протоколов.
🥈Расслоение. Далее полученный актив дробится на множество небольших сумм и последовательно перемещается через сеть заранее подготовленных кошельков. Используются кросс-чейн мосты, не требующие идентификации клиентов, а также сервисы повышения анонимности, включая миксеры и протокол Umbra, что существенно усложняет отслеживание движения средств. Даже ZachXBT (псевдоним анонимного криптодетектива) отмечает высокую сложность анализа подобных операций.
🥉Интеграция. После всех выше перечисленных операций актив конвертируется в USDT. Через сеть OTC-брокеров (OTC — от англ. over-the-counter, «внебиржевой») в Юго-Восточной Азии стейблкоины обмениваются на наличные. Далее курьерами они доставляются злоумышленникам.
🚩Атаку приписывают подразделению TraderTraitor группировки Lazarus, которая в феврале 2025 произвела хакерскую кражу на 1,5 млрд долларов с биржи Bybit. Только в апреле 2026 они украли и отмыли 375 млн долларов.
68% похищенных средств отмываются быстрее чем за 30 часов. Скорость - их главное оружие.
⚠️ А скорость, в свою очередь, зиждется на четком плане. Злоумышленники использовали архитектурную ошибку KelpDAO. Так как единственный валидатор данного протокола доверял только определённому набору RPC-узлов, злоумышленники взломали два из них, внедрив в них вредоносное ПО, а остальные нейтрализовали с помощью DDoS-атаки. Это позволило хакерам отправить фальшивый запрос, который протокол счёл подлинным и выпустил на их адрес около 116 500 rsETH. А с тем, что было дальше, можно еще раз ознакомиться на слайде 🔝
❓ Вопросы к обсуждению ❓
🔴 Является ли DeFi-кредитование самостоятельным этапом отмывания, который должен отслеживаться протоколами в рамках AML/KYC?
🔴 Допустима ли с точки зрения compliance-стандартов заморозка активов не по решению суда, а по решению совета безопасности децентрализованного протокола?
🔴 Какие предикатные преступления лежат в основе этого дела?
#РазведкаВделе
ФинУнивер | Финансовая разведка
Post #506
376
- 👍 40
- ❤🔥 34
- 🔥 22
- 🫡 3