
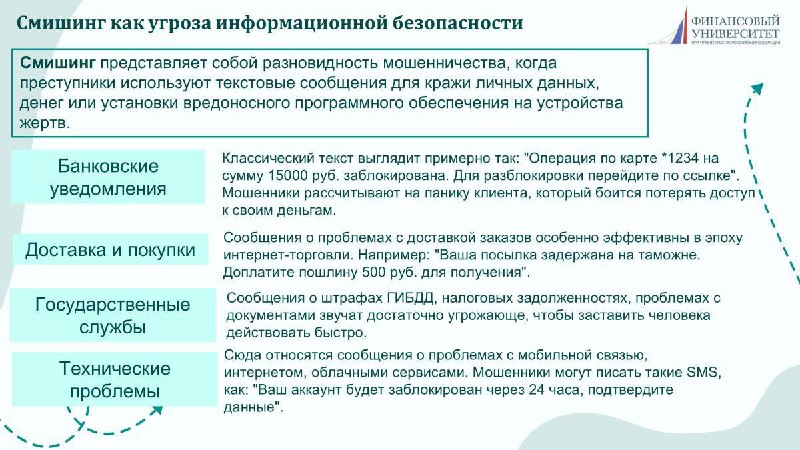
⌨️Смишинг как угроза информационной безопасности
❓Как распознать смишинг?❓
🕐 Срочность. Присутствуют фразы "немедленно", "в течение часа", "срок истекает сегодня", которые требуют мгновенных действий.
🪪 Подозрительные ссылки. Адреса сайтов в мошеннических SMS часто содержат опечатки в названиях известных компаний, используют незнакомые домены или сокращенные ссылки, скрывающие реальный адрес назначения.
🏦 Запрос конфиденциальной информации.
📵 Незнакомый номер отправителя: короткий номер или привычный буквенный идентификатор компаний.
❗️Что делать, если стали жертвой смишинга?❗️
✅ Немедленно связаться с банком, если дело касается финансов. Большинство банков имеют круглосуточные службы поддержки и могут заблокировать карты или счета за несколько минут. Чем быстрее будет предпринято действие, тем больше шансов сохранить деньги.
✅ Изменить все пароли и PIN-коды. Если мошенники получили доступ к одному аккаунту, они могут попытаться использовать эти данные для взлома других сервисов. Особое внимание следует уделить паролям от электронной почты и социальных сетей.
✅ Проверить устройства на наличие вредоносного программного обеспечения. Если есть подозрения, что установлено зараженное приложение, лучше обратиться к специалистам или выполнить полный сброс настроек телефона до заводских.
✅ Обратиться в правоохранительные органы для документирования преступления и возможного возврата похищенных средств. Даже если сумма ущерба кажется небольшой, информация о мошенниках поможет в расследовании более крупных дел.
✅ Отслеживать кредитную историю и банковские операции. Мошенники могут попытаться использовать украденные данные через длительное время после первоначальной атаки.
Тенденции развития смишинга
🧑💻 Искусственный интеллект начинает играть заметную роль в создании более убедительных мошеннических сообщений. Автоматические системы могут генерировать персонализированные тексты, имитировать стиль конкретных компаний и даже адаптироваться к реакциям жертв.
🏘 Интеграция с социальными сетями позволяет мошенникам собирать детальную информацию о потенциальных жертвах и создавать целевые атаки. Знание места работы, интересов, друзей делает поддельные сообщения гораздо более правдоподобными.
💬 Благодаря мессенджерам, мошенники вместо обычных SMS могут отправлять более сложные сообщения с изображениями, аудио и интерактивными элементами.
🔍 Атаки на корпоративном уровне становятся более изощренными. Мошенники изучают структуру компаний, имитируют внутреннюю корреспонденцию и используют служебную информацию для обмана сотрудников.
#НаЛекции
ФинУнивер | Финансовая разведка
Post #447
400
- 👍 42
- 🔥 38
- ❤🔥 36
- 🫡 1