TGViewer
Channel Public Channel
فیلتربان

فیلتربان

@filter_watch

وب‌سایت فیلتربان پروژه‌ای است که با هدف دریافت درک بهتر از سیاست‌های اینترنتی ایران و حقوق دیجیتال راه اندازی شده است.
https://filter.watch/fa
https://irandarkhamooshi.net
https://twitter.com/filterbaan
https://www.instagram.com/filterbaan
Subscribers
3.12K
Photos
1.4K
Videos
199
Links
468

Showing posts older than #1805 · Back to latest

Older Posts 14 shown
Post #1804 5.58K
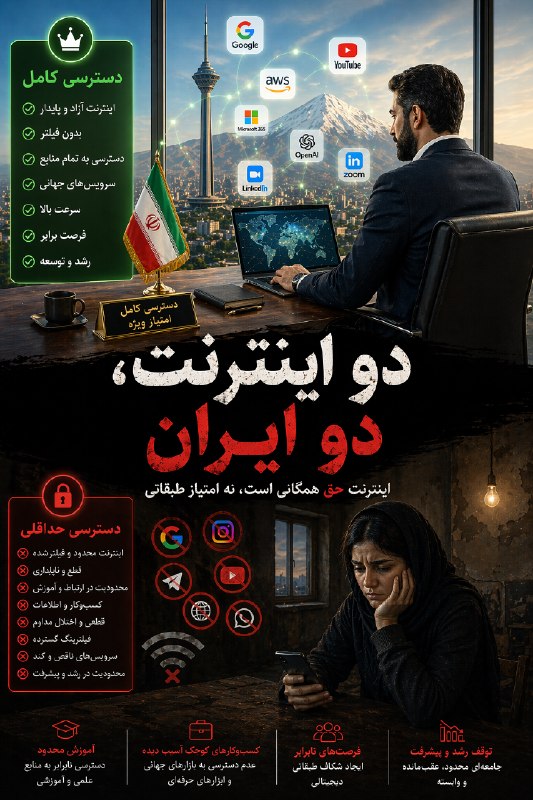
اینترنت حق همگانی است نه امتیاز طبقاتی
  • 👍 12
  • 💯 1
Post #1803 1.09K
https://filter.watch/2026/04/20/nvestigative-report-april-2026-from-the-open-internet-to-internet-sovereignty/گزارش تازه فیلتربان به روشنی توضیح می‌دهد که جمهوری اسلامی وارد مرحله‌ای شده که در آن اینترنت بین‌الملل دیگر یک «حق عمومی» نیست، بلکه به یک «امتیاز حکومتی» تبدیل شده است. آنچه با عنوان «حاکمیت اینترنتی» و «ارتباطات پایدار» مطرح می‌شود، در عمل بازتعریف سیاسی و امنیتیِ حق اتصال است؛ جایی که دسترسی نه بر اساس شهروندی، بلکه بر اساس مجوز، احراز هویت و ملاحظات امنیتی توزیع می‌شود.

در این مدل جدید، مسئله دیگر صرفاً فیلترینگ محتوا نیست؛ بلکه این است که چه کسی اصلاً اجازه اتصال به اینترنت جهانی را دارد، با چه کیفیتی و تحت چه شرایطی. نتیجه، شکل‌گیری یک معماری تبعیض‌آمیز است: اکثریت کاربران در یک فضای محدود، داخلی و کنترل‌شده نگه داشته می‌شوند، در حالی‌که دسترسی کمتر محدود به گروه‌های خاص، نهادها و کاربران دارای مجوز واگذار می‌شود.

«اینترنت پرو» را باید در همین چارچوب فهمید؛ نه یک سرویس فنی یا اقتصادی، بلکه محصول یک روند چندساله که از «اینترنت ملی» تا «وی‌پی‌ان قانونی» و «اینترنت طبقاتی» ادامه پیدا کرده است. منطق آن روشن است: استثناسازی در دسترسی، اتصال اینترنت به هویت و مجوز، و حفظ نظارت حتی در سطوح دسترسی بالاتر.
در این ساختار، حتی کاربران دارای دسترسی بهتر نیز در یک محیط کاملاً قابل‌ردیابی و تحت کنترل عمل می‌کنند. یعنی «دسترسی بیشتر» لزوماً به معنای «آزادی بیشتر» نیست، بلکه به معنای ورود به لایه‌ای از اینترنت است که همچنان در مدار نظارت و طبقه‌بندی امنیتی قرار دارد.
اگر این روند ادامه پیدا کند، آنچه پیش‌روست پایان اینترنت عمومی و شکل‌گیری یک نظم چندسطحی در دسترسی است:
✔️ دسترسی گزینشی و کنترل‌شده برای گروه‌های خاص
❌ محدودیت ساختاری و پایدار برای اکثریت جامعه
فیلتربان - از اینترنت باز تا حاکمیت اینترنتی: ایران در آستانه عصر تازه‌ای از سرکوب دیجیتال - فیلتربان ایران یکی از معدود نمونه‌هایی است که از Sovereign Internet نه فقط برای دفاع از کنترل زیرساخت، بلکه برای توجیه دسترسی لایه‌بندی‌شده، و گزینشی استفاده می‌کند
  • ❤ 2
Post #1802 1.42K
راهنمای پاکسازی و امنیت گوشی در ایست‌وبازرسیپویش عزیزالدین
🔸 اپیزود ۵۰ پادکست لایه هفتم | چک‌پوینتت را قورت بده؛ راهنمای پاکسازی و امنیت گوشی در ایست‌وبازرسی

🔸پاک‌سازی سطحی فایل‌ها یا پنهان‌سازی آن‌ها در برابر ابزارهای پیشرفته‌ بازیابی و «کالبدشکافی دیجیتال» مأموران کاملاً بی‌اثر است. در این اپیزود، پروتکل‌های دقیق ایمن‌سازی دستگاه پیش از رسیدن به تورهای ایست‌وبازرسی را به‌صورت تخصصی بررسی می‌کنیم.

🔸همچنین در گفتگویی ویژه با دکتر افروز مغزی (وکیل و پژوهشگر در حوزه مطالعات حقوقی)، ضمن بررسی ترفندهای بازجویان برای نفوذ به دستگاه از طریق فریب کاربر، با ابعاد حقوقی دستگیری و «هنر بازجویی پس‌دادن» در این شرایط آشنا می‌شویم.

🔸فردا پادکست 🎧
  • 🙏 3
Post #1795 1.72K
گزارش فیلتربان نشان می‌دهد با قطع اینترنت در ایران، فضا نه‌تنها محدودتر، بلکه امنیتی‌تر شده است.
مدلی که در آن:
دسترسی کنترل می‌شود، داده‌ها رصد می‌شوند، و کاربران به‌تدریج قابل شناسایی‌تر می‌شوند.

🔻 از فیلترینگ عبور کرده‌ایم
و وارد مرحله‌ای شده‌ایم که اینترنت
به یک ابزار امنیتی تبدیل شده است.

در چنین شرایطی،
امنیت دیجیتال دیگر یک انتخاب نیست—
یک ضرورت است.
  • 👍 2
Post #1794 4.48K
⁨ ⁨ ⁨ اگر در ایران هستید—یا خارج از کشور و فقط برای شنیدن صدای عزیزانتان این اپ‌ها را نصب کرده‌اید—این فقط یک انتخاب ساده نیست، یک تصمیم از سر استیصال است.

وقتی اینترنت بین‌الملل قطع می‌شود، خیلی‌ها ناچار می‌شوند به پیام‌رسان‌های داخلی مثل بله، روبیکا یا سروش روی بیاورند. اما این پلتفرم‌ها روی زیرساخت داخلی و تحت نظارت کار می‌کنند و معمولاً فاقد رمزگذاری سرتاسری واقعی (End-to-End Encryption) هستند.

یعنی چه؟
یعنی پیام‌ها، تماس‌ها، مخاطبین و حتی الگوی ارتباطی شما می‌تواند قابل دسترسی یا تحلیل باشد—چه داخل ایران باشید، چه خارج.

این موضوع فقط درباره «حریم خصوصی» نیست، درباره امنیت شخصی است.

اگر مجبور به استفاده هستید:
با احتیاط رفتار کنید. کمتر بگویید، کمتر به اشتراک بگذارید، و دسترسی‌ها را محدود کنید.

می‌دانیم در این شرایط، حفظ ارتباط با خانواده مهم‌تر از هر چیز است—
اما فراموش نکنید: امنیت شما اولویت است.

#Iran #InternetShutdown #DigitalSecurity #PrivacyMatters #EndToEndEncryption #بله #روبیکا#وش#ایتا⁩⁩⁩
  • 👍 4
  • ❤ 3
Post #1793 1.51K
استفاده از پیام‌رسان‌های داخلی در شرایط بحرانی
🔸استفاده از پیام‌رسان‌های داخلی در شرایط بحرانی - ویژه

🔸در این ویژه‌برنامه از پادکست «لایه هفتم»، به یکی از سوال‌های پرتکرار این روزها پاسخ می‌دهیم: آیا استفاده از پیام‌رسان‌های داخلی در شرایط بحرانی و قطع اینترنت، خطرناک است؟ اگر بله، چه‌کارهایی می‌توانیم بکنیم که آسیب کمتری ببینیم؟
در کمتر از هشت دقیقه، با زبانی ساده، از واقعیت‌های امنیتی این اپلیکیشن‌ها می‌گوییم و راهکارهایی برای استفاده محتاطانه از آ‌ن‌ها ارائه می‌کنیم—از رمزنگاری پیام‌ها تا جدا کردن فضای شخصی و کاری در گوشی.
اگر در این روزها ناچار به استفاده از این پلتفرم‌ها هستید، این اپیزود را از دست ندهید.
📩 تجربه‌هایتان را با ما در میان بگذارید: pooyesh@miaan.org

🔸شما می‌توانید پادکست «لایه هفتم» را با کیفیت صدای بهتر در کست‌باکس هم گوش کنید و اگر از آن راضی هستید به دوستانتان هم پیشنهاد کنید.

🔸شما می‌توانید نظرات و پیشنهادهای خود درباره این پادکست را برای ما به آدرس: fardapodcasts@rferl.org بفرستید یا از طریق @contactfardapodcast به ما پیام دهید.

فردا پادکست 🎧
  • ❤ 2
Post #1792 1.6K
🔴 اف‌بی‌آی (FBI) در یک هشدار فوری اعلام کرده که هکرهای مرتبط با وزارت اطلاعات جمهوری اسلامی (MOIS) از تلگرام به‌عنوان مرکز فرماندهی حملات سایبری استفاده می‌کنند.
📌 این حملات چه کسانی را هدف می‌گیرند؟
• روزنامه‌نگاران منتقد
• مخالفان سیاسی
• فعالان خارج از کشور
• و افراد تاثیرگذار در سطح جهانی

⚠️ روش حمله چگونه است؟
هکرها با مهندسی اجتماعی کاربران را فریب می‌دهند و بدافزار ویندوزی روی دستگاه آن‌ها نصب می‌کنند. این بدافزار می‌تواند:
• اسکرین‌شات بگیرد
• فایل‌ها را سرقت کند
• و اطلاعات حساس را منتقل کند

👥 گروه‌های مرتبط:
• Handala Hack (حنظله)
• Homeland Justice
هر دو مرتبط با نهادهای امنیتی جمهوری اسلامی

🌐 نکته مهم:
این گروه‌ها از سایت‌ها و کانال‌ها برای انتشار اطلاعات سرقتی و انجام حملات استفاده می‌کنند. اف‌بی‌آی حتی چند دامنه مرتبط با این شبکه را توقیف کرده است.

💥 نمونه حمله:
در یک مورد، این گروه‌ها به یک شرکت بزرگ آمریکایی (Stryker) حمله کردند و ۸۰ هزار دستگاه را از راه دور پاک کردند

🛑 مراقب باشید:
• روی لینک‌های مشکوک کلیک نکنید
• فایل ناشناس باز نکنید
• احراز هویت دو مرحله‌ای را فعال کنید
  • ❤ 3
Post #1790 1.46K
یک کیت نفوذ پیشرفته به نام DarkSword شناسایی شده که می‌تواند بدون نیاز به اقدام خاصی از طرف کاربر، کنترل کامل آیفون را در دست بگیرد و اطلاعات حساس را سرقت کند.
📱 این حمله دستگاه‌هایی با iOS نسخه‌های 18.4 تا 18.7 را هدف قرار می‌دهد.
با باز کردن یک وب‌سایت آلوده در Safari، زنجیره‌ای از اکسپلویت‌ها فعال می‌شود که:
• از محدودیت‌های امنیتی عبور می‌کند
• به سطح دسترسی بالا در سیستم می‌رسد
• در عرض چند ثانیه داده‌ها را استخراج می‌کند
• و سپس رد خود را پاک می‌کند (hit-and-run)
📦 چه اطلاعاتی در خطر است؟
• رمزها و نام‌های کاربری
• پیام‌ها (تلگرام، واتساپ، SMS)
• عکس‌ها و فایل‌ها (iCloud)
• اطلاعات کیف پول‌های رمزارز
• مخاطبین، لوکیشن، تاریخچه تماس
• وای‌فای و تنظیمات دستگاه
🛑 چه کار باید بکنید؟
• iOS خود را فوراً به آخرین نسخه آپدیت کنید
• از باز کردن لینک‌های مشکوک خودداری کنید
• فقط از سایت‌های معتبر بازدید کنید
• در صورت حساس بودن فعالیت‌ها، از دستگاه جداگانه استفاده کنید
  • ❤ 1
  • 🤷 1
Post #1789 1.25K
کارزارهای دروغ‌پراکنی و جنگ شناختی در زمان خاموشی اینترنتپویش عزیزالدین
🔸 اپیزود ۴۹ پادکست لایه هفتم

🔸کارزارهای دروغ‌پراکنی و جنگ شناختی در زمان خاموشی اینترنت

🔸در این اپیزود، همراه با علی رنجی‌پور، روزنامه‌نگار تحقیقی، به بررسی پدیده «کارزار دروغ‌پراکنی» (دیس‌اینفورمیشن) در روزهای جنگ و قطعی گسترده اینترنت می‌پردازیم. همچنین در شرایطی که ترافیک شبکه به شدت کاهش یافته و دسترسی به اطلاعات آزاد بسیار محدود شده است، راه‌های تشخیص اطلاعات غلط و تصاویر جعلی ساخته‌شده با هوش مصنوعی از اخبار واقعی را مرور می‌‌کنیم.

🔸فردا پادکست 🎧
  • ❤ 1
Post #1788
فیلتربان pinned «https://ainita.net/Duta-2026.2.6.apk : برای دانلود اپلیکشن دووتا APK»
Post #1786 1.48K
اپلیکیشن دووتا (Duta) یک خبرخوان و پروتکل انتقال فوق‌سبک است که برای شرایط اختلال شدید یا قطع اینترنت طراحی شده است. این سیستم تلاش می‌کند حتی در زمان قطع‌های گسترده، امکان دسترسی به اخبار را حفظ کند.

در سال‌های اخیر، قطع اینترنت به یکی از ابزارهای رایج حکومت‌های سرکوبگر برای کنترل اطلاعات و خاموش کردن صدای جامعه تبدیل شده است. راهکارهای ماهواره‌ای مانند استارلینک وجود دارند، اما استفاده از آن‌ها پرهزینه است، به تجهیزات خاص نیاز دارد و در بسیاری کشورها هم غیرقانونی محسوب می‌شود.

🔎 دووتا چگونه کار می‌کند؟
با بررسی الگوی قطع اینترنت در ایران، توسعه‌دهندگان این پروژه روش‌هایی برای تزریق داده و انتقال متن با یک پروتکل فوق‌سبک طراحی کرده‌اند؛ روشی که می‌تواند حتی در شرایط پیچیده قطع اینترنت منطقه‌ای یا سراسری هم کار کند.

در حال حاضر برخی رسانه‌ها مانند وحید آنلاین، ایران اینترنشنال، بی‌بی‌سی، رادیو فردا و.... از آن برای انتشار خبر استفاده می‌کنند.

اپلیکیشن دوتا را میتوانید از طریق گوگل پلی دانلود کنید .
اگر فایل APK را برای ارسال به دیگر کاربران نیاز دارید: https://ainita.net/Duta-2026.2.6.apk
  • 👍 3
Post #1785 1.37K
استارلینک تنها یک ابزار اتصال به اینترنت است؛ اما امنیت واقعی آن به رفتار کاربران بستگی دارد.
در چنین شرایطی، برخی خطاهای رایج می‌تواند خطرناک باشد؛ از جمله:
• دادن دسترسی ریموت به افراد ناشناس
• دانلود یا آپلود فایل برای دیگران
• عمومی کردن اینترنت استارلینک یا راه‌اندازی VPN عمومی
• اعلام عمومی اینکه به استارلینک دسترسی دارید
• استفاده از IP خام استارلینک بدون لایه‌های حفاظتی
• فعالیت با هویت واقعی در زمان قطع سراسری اینترنت
در کنار این موارد، کاربران باید نسبت به طعمه‌های جعلی استارلینک نیز هوشیار باشند. در دوره‌های قطعی اینترنت، فایل‌ها و اپلیکیشن‌هایی با عنوان «فعال‌سازی استارلینک» یا «VPN استارلینک» منتشر می‌شوند که در بسیاری موارد بدافزار یا جاسوس‌افزار هستند و می‌توانند به فایل‌ها، پیام‌ها، مخاطبان و حتی کل دستگاه دسترسی پیدا کنند.
همچنین امنیت دستگاه‌هایی که به استارلینک متصل می‌شوند بسیار مهم است. استفاده از سیستم‌های به‌روز، فعال کردن رمزگذاری کامل دستگاه (Full Disk Encryption)، و اجتناب از ذخیره اطلاعات حساس بدون رمزنگاری می‌تواند در صورت ضبط یا سرقت دستگاه از افشای داده‌ها جلوگیری کند.
  • ❤ 2
Post #1784 1K
🚨همین حالا کسانی که از اپلیکشن بیت‌چت استفاده می‌کنید این اپلیکشن را آپدیت کنید.
متخصصان حوزه امنیت دیجیتال از یک آسیب‌پذیری در این اپلیکشن خبر می‌دهند که طی آن مهاجم می‌تواند با سو‌‌ استفاده از سیستم حافظه موقت شبکه ، داده‌ها و یا پیام‌های جعلی و بدون احراز هویت را وارد شبکه مش کند و در نتیجه سایر نودهای شبکه ممکن است این پیام‌های تقلبی را به عنوان پیام معتبر بپذیرند و منتشر کنند
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →