TGViewer
Channel Public Channel
Ever Secure

Ever Secure

@ever_secure

Авторский канал про безопасность и не только
Youtube - https://www.youtube.com/@EverSecure
Boosty - boosty.to/ever_secure
Чат - @ever_secure_chat
Вакансии - @ever_secure_jobs
Несмешные мемы - @fsecurity_channel

По всем вопросам: @aleksey0xffd
Subscribers
4.73K
Photos
924
Videos
75
Links
546

Showing posts older than #1305 · Back to latest

Older Posts 17 shown
Post #1304 2.48K
Ever Secure А вы все жалуетесь, что работы в ИБ нет) вон и зп и жилье + еда, даже девочек привозят 😏 Ребята подсказывают, что единовременная выплата 1 200 000🤣
ахэахахахахахахахха
  • 😁 28
  • 💯 4
Post #1303 3.65K
А вы все жалуетесь, что работы в ИБ нет) вон и зп и жилье + еда, даже девочек привозят 😏

Ребята подсказывают, что единовременная выплата 1 200 000🤣
  • 🤣 22
Post #1302 2.08K
Академия Эвер Секьюр💪 и MWS Cloud Platform🌨 теперь партнёры 🤝

Наши киберполигоны и лаборатории уже работают в облаке MWS. А теперь мы расширяем сотрудничество

Для студентов это значит: больше практики, меньше возни с настройкой окружения, отсутсвия ограничения по железу, а также выход с курса с опытом работы в реальной российской облачной платформе, а не с теорией
Навык, который не вынести из конспекта - это спокойствие человека, который уже все это делал руками.


Каждый ученик программы DevSecOps получает грант на облачные ресурсы MWS Cloud Platform. Не "изображение инфраструктуры", а собственные мощности, опыт использования облачных ресурсов, возможность настроить защиту и тут же ее проверить на прочность, ну и полное право всё это сломать 🔨

Для нас - это возможность масштабировать программы и запускать новые курсы (а мы их уже плотно пилим), не упираясь в железо. Вариативность возможных векторов атак, за счет индивидуальных CTF стендов, вместо зарезанных "шаренных" лаб, чтобы студенты не мешали друг другу проходить.
  • 🔥 18
  • 🤬 2
  • ❤ 1
Post #1301 2.41K
Если будете на OFFZONE - приходите послушать и поддержать нашего товарища George K. (соавтора НХБ)

Community track - 16:20–16:50

Доклад будет без записи, так что успевайте вживую.

https://offzone.moscow/program/what-it-s-like-to-create-and-find-cybersecurity-memes-in-2026-trends-and-insights/

ЗЫ Спросите, когда будет книга обязательно!

👀@ever_secure | 💪 Обучение | 💳Поддержать
  • 🤣 5
  • 👍 4
Post #1300 2.02K
Я вижу, как вам нравятся видео про взломы и то, как ловят хакерочков. Я такое тоже люблю 🫶🏻
Поэтому, мы с Олегом засели плотно на студии и записали для вас топовый материал 🔥

Сам уже хочу посмотреть, что получилось
  • 🔥 33
  • ❤ 6
Post #1299 26.4K
9-13 сентябре в горах Сочи пройдет выездной интенсив по кибербезопасности Код ИБ ПРОФИ.

Участников будет ждать мой доклад "Подводные камни Hardened by default"
Расскажу исторю создания secure by default инфраструктуры. Как мы добились покрытия 99.9% production и 98% общей инфры, какие подводные камни и реально ли достичь 100%?


Увидимся там 😉
https://codeib.ru/event/kod-ib-profi-sochi-2026-1014/page/vvedenie-kod-ib-profi-sochi-2026
  • ❤ 4
Post #1298 1.77K

Forwarded from Технологический Болт Генона

Наша постоянная, но подзабытая рубрика

Обновляем гитлабчики 💅💅💅

CVE-2026-19478 - Code Injection issue via GraphQL directive impacts GitLab CE/EE

GitLab has remediated an issue that under certain conditions could allow an unauthenticated user to remotely modify or delete public projects and user data via a GraphQL directive.
Impacted Versions: GitLab CE/EE: all versions from 18.2 before 18.11.11, 19.0 before 19.0.8, 19.1 before 19.1.6, and 19.2 before 19.2.4
CVSS 9.4 (CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:L/I:H/A:H)
Thanks hiimguardian for reporting this vulnerability through our HackerOne bug bounty program.

CVE-2026-19650 - Cross-Site Request Forgery issue in GraphQL multiplex query handler impacts GitLab CE/EE

GitLab has remediated an issue that under certain conditions could have allowed an unauthenticated user to execute mutations via GET requests due to improper request validation in GraphQL multiplex query handling.
Impacted Versions: GitLab CE/EE: all versions from 18.2 before 18.11.11, 19.0 before 19.0.8, 19.1 before 19.1.6, and 19.2 before 19.2.4
CVSS 7.1 (CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:U/C:N/I:H/A:L)
Thanks kreep for reporting this vulnerability through our HackerOne bug bounty program.


GitLab Critical Patch Release: 19.2.4, 19.1.6, 19.0.8, 18.11.11
https://docs.gitlab.com/releases/patches/patch-release-gitlab-19-2-4-released/

Приятно видеть как bug bounty реально работает у GitLab. Critical и High это прям хорошо.
  • ❤ 6
Post #1297 2K
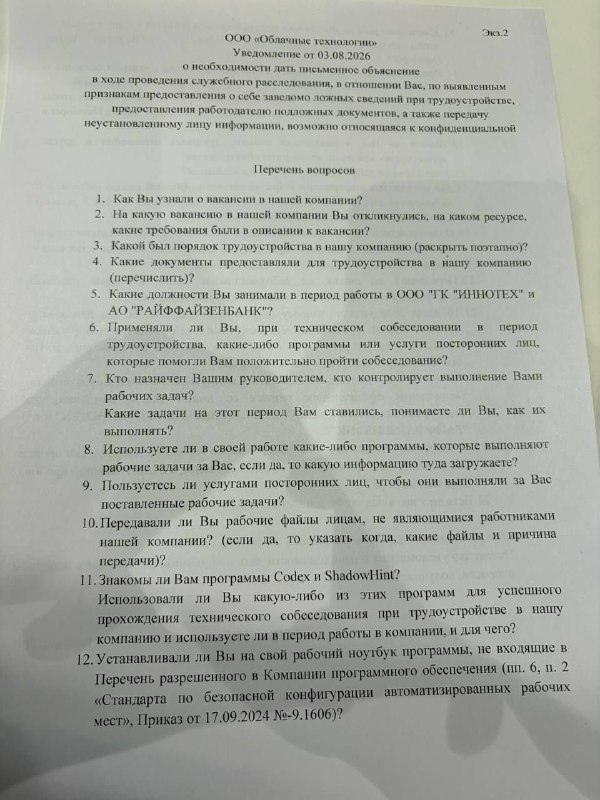
Get Rejected Вы видели эту информацию? Волк устроился в Cloud ru ( Сбер) Контекст по ситуации из документов: - Пацан придумал себе опыт работы в ВТБ и Райффайзен - Прошёл все фильтры и собесы в дочку Сбера (cloud.ru) -> устроился к ним в июне - В отдел кадров принес выписку…
Вот такие чуваки закрывают удаленку быстрее, чем любой указ о возврате в офисы 🤔

И чем больше таких кейсов будут ловить, тем больше будет собесов в офисе, а потом работы в офисе.
Накрутка опыта стала чем-то обыденным, кандидаты с бегающими глазами, собеседник "задумывается над каждым вопросом" или веселее, когда собес проходит другой человек, иногда даже с лицом кандидата 😅

А судя по этому, он еще и работал не сам
Какие задачи на этот период Вам ставились, понимаете ли Вы, как их выполнять?


Чтобы не стать очередным таким героем, приглашаем учиться к нам =)

Мы не обещаем, что через неделю ты станешь "специалистом" выйдя на 500к в секунду и получишь сеньора через месяц.
Пообещаем другое: реальные знания. Достаточно, чтобы пройти собес самому, и чтобы тебе было всё равно, где он проходит: по зуму, в офисе или под камерой с проверкой паспорта.

Набор на осенний поток уже открыт: https://edu.eversecure.ru/devsecops
  • ❤ 7
Post #1294 1.93K

Forwarded from Get Rejected

Вы видели эту информацию?
Волк устроился в Cloud ru ( Сбер)

Контекст по ситуации из документов:
- Пацан придумал себе опыт работы в ВТБ и Райффайзен
- Прошёл все фильтры и собесы в дочку Сбера (cloud.ru) -> устроился к ним в июне
- В отдел кадров принес выписку из трудовой которую "подправил". Но это не точно.
- Кто-то спалил его и компания начала внутреннее расследование через безопасников.

Я конечно не эксперт, но разве где-то в Райфайзенбанке или Иннотехе используют Go? Мне кажется там все сидят на Java (кровавый Enterprise)

Честно ситуация ужасная, возможно парень никогда не сможет работать в ИТ если Сбер пойдет судиться или что-то такое.

UPD. я нашел еще подробности, но не для публикации, там 🫡
  • 😁 9
  • ❤ 1
Post #1293 3.69K
Чот нахлынула ностальгия...

Мало кто знает, но первый подкаст Ever Secure был в коллабе с @AppSecJourney выглядел именно так 😏

Еще меньше людей, кто знает про что он был 😅
В прод он конечно же никогда не выйдет 😅

👀@ever_secure | 💪 Обучение | 💳Поддержать
  • ❤ 4
  • 🔥 1
Post #1292 2K
Попался очень странный PoC CVE-2026-68138 (LPE)
Для воспроизведения нужно отключить разделение памяти, unprivileged user namespaces, рандомизацию адресов в памяти... ну вдруг вы случайно отключили все это 😄
Список требований выглядит дико...

Поэтому, если вы не шатали вдоль и поперек свои тачки, отключая кучу слоев защиты, то сегодня отдыхаем ☺️

ЗЫ. Играйтесь аккуратнее, одну из систем PoC прикончил окончательно, тачка не ожила

👀@ever_secure | 💪 Обучение | 💳Поддержать
  • 😁 5
Post #1290 2.24K
Ever Secure Хроники эксплоитдева 👀 Написал harverster секретов хоста из контейнера. Докручиваю до полноценного побега 💪 Решил с вами поделиться NO mounts, ns sharing, SYS_ADMIN, priv 👀@ever_secure | 💪 Обучение | 💳Поддержать
Продолжение хроник эксплоитдева 👀

Докрутил intercepter, дело осталось за малым...

👀@ever_secure | 💪 Обучение | 💳Поддержать
  • ❤ 2
Post #1289 2.56K
Post #1288 2K

Forwarded from Админим с Буквой (Aleksandr Kondratev)

Вы понимаете как работает сеть в докере? Что за магический проброс портов? как это вообще работает под капотом? Большинство статей обычно рассказывают про это пару строчек - употребляя фразы "сеть докера", "докер слушает порт", докер пробрасывает соедниение" - но всё это далеко от реальности. А как можно полноценно поддерживать продукт если не понимаешь как работает технология, и уже тем более как сделать это безопасно. Почему-то считается нормой просто верить методичке на слово: комплаенс сказал network=host - плохо, а почему - объяснить не может. Особенно не может ответить на вопрос когда этоn подход не только не плохо, но и даже норма и приносит удобство - экономит и время и ресурсы. На эти и многие другие вопросы мы в коллабе с eversecure отвечаем в курсе devsecops: ждём вас на запуск в сентябре!

🌐 https://edu.eversecure.ru 👈
  • 👍 6
  • ❤ 1
  • 🔥 1
Post #1287 2.04K
Хроники эксплоитдева 👀

Написал harverster секретов хоста из контейнера. Докручиваю до полноценного побега 💪
Решил с вами поделиться

NO mounts, ns sharing, SYS_ADMIN, priv

👀@ever_secure | 💪 Обучение | 💳Поддержать
  • ❤‍🔥 8
  • 👍 1
  • 🔥 1
Post #1285 1.97K
По многочисленным просьбам добавили возможность оплаты курсов забугорными картами 😉

👋 Welcome
https://edu.eversecure.ru
  • ❤ 1
  • 👍 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →