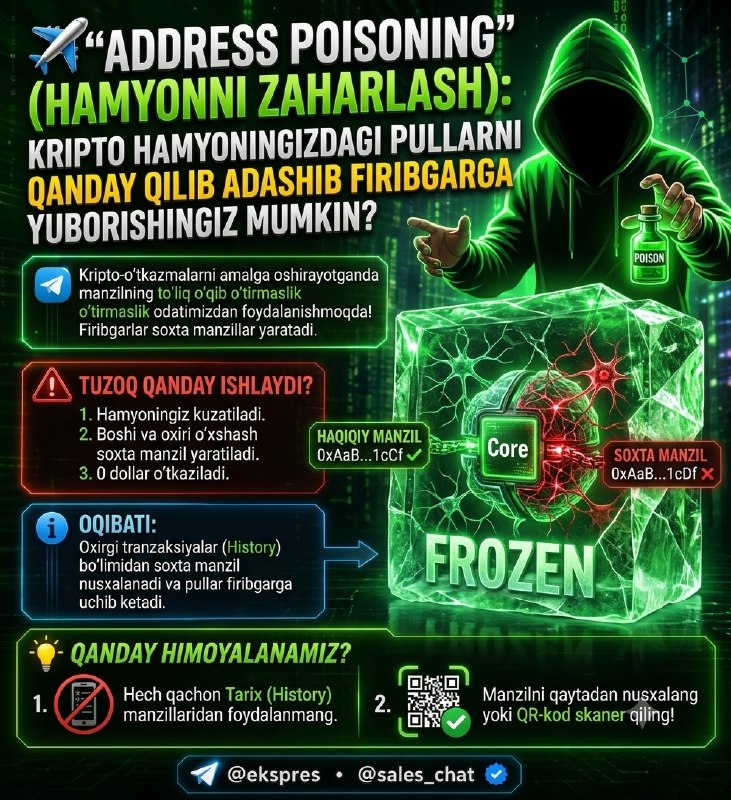
👛Kripto-o‘tkazmalarni amalga oshirayotganda hammamiz manzilning uzunligi sababli uni to‘liq o‘qib o‘tirmaymiz. Shunchaki manzilning boshidagi 4 ta va oxiridagi 4 ta harf/raqamiga qarab, to‘g‘ri ekanligiga ishonch hosil qilamiz va "Copy/Paste" qilamiz. Firibgarlar aynan shu odatimizdan foydalanishmoqda!
🐶Tuzoq qanday ishlaydi?
⚙️Maxsus xakerlik botlari sizning hamyoningizni kuzatib turadi. Siz biror manzilga pul yuborganingiz zahoti, ular siz yuborgan hamyon manziliga bosh va oxirgi belgilari 99% bir xil bo‘lgan soxta manzil yaratishadi. Keyin sizning hamyoningizga 0 dollar (yoki 0 TON/USDT) o‘tkazishadi.
🚫 Keyingi safar yana pul o‘tkazmoqchi bo‘lganingizda, hamyoningiz ichidagi oxirgi tranzaksiyalar (History) bo‘limiga kirasiz va manzilning boshi va oxiriga qarab "ha, o‘tgan safargi manzil ekan" deb firibgarning manzilini ko‘chirib olasiz (copy qilasiz). Pullar esa firibgarning hamyoniga uchib ketadi.
💡 Qanday himoyalanamiz?
Hech qachon hamyon tarixidagi (History) manzillardan nusxa olmang. Pul yuborayotganda manzilni faqat va faqat qabul qilib oluvchining o‘zidan qaytadan so‘rab, nusxalab oling yoki QR-kod orqali skaner qiling!
✅ @FOTO • @sales_chat