TGViewer
Channel Public Channel
Секреты ИБ|Эгида-Телеком

Секреты ИБ|Эгида-Телеком

@egidatelecom

«Эгида-Телеком» – экосистема кибербезопасности. Интеграция, аудит, обучение, реагирование. Пишем о том, с чем работаем каждый день.

Заявление в РКН № 7677175736

🌐 egida-telecom.ru
✉️ Связь и сотрудничество: @sukhanoch
Subscribers
13.7K
Photos
1.2K
Videos
62
Links
324

Showing posts older than #1497 · Back to latest

Older Posts 12 shown
Post #1496 1.63K

Forwarded from «Русь» Подольск

🇷🇺В знак единства и поддержки друг друга на новой форме футбольного клуба Русь обозначены логотипы Дома Русской Одежды Валентины Аверьяновой (в щите на груди), Русской Школы Марии Аверьяновой (на правом плече) и фонда «Русский Наследник» (на левом плече)🇷🇺

🏫И Как символично получается - как раз в дни начала строительства Культурного центра наши спортсмены получают новую экипировку с символикой!🏫

❤️Благодарим за заказ формы наших спонсоров компанию «Эгида-Телеком»! ❤️ @EgidaTelecom

Спаси Господи!

🇷🇺Блюди Веру Храни Русь!🇷🇺

#МыРусь
  • 🙏 2
  • 💯 2
  • ⚡ 1
Post #1495 1.59K
В информационной безопасности стало слишком много людей, которые продают не безопасность, а её красивую имитацию 😳

Громкие заявления, авторские методики, обещания быстрого входа в ИБ. Псевдоэксперты, псевдоруководители по кибербезопасности и учебные центры, которые сами никогда не строили систему защиты и не работали с реальными инцидентами.

Сейчас в интернете всё чаще хайпуют на темах ИБ, персональных данных, КИИ и киберугроз. Люди без практического опыта пересказывают регуляторику, учат защищать инфраструктуру и продают экспертность через красивую упаковку.

Проблема в том, что в ИБ ошибка заканчивается не плохим отзывом, а утечками данных, остановкой процессов, штрафами и репутационные потери 💔

Как понять, перед вами специалист или просто красивый контент? Смотрите на опыт:
✅ есть ли реальные проекты и кейсы
✅ работал ли человек с инфраструктурой, а не только с презентациями
✅ понимает ли последствия ошибок
✅ говорит ли честно про ограничения и риски или обещает идеальную защиту и быстрые результаты.


И, возможно, одна из главных угроз 2026 года не только атаки и мошенники, а обесценивание самой экспертизы ❤️‍🩹

📲 Секреты ИБ в MAКС
💬 Секреты ИБ в ВК
  • 👍 4
  • 🔥 3
  • ⚡ 1
  • 🥰 1
Post #1494 1.66K
Нас не взломают…
  • 🤣 4
  • 🔥 3
  • 🙏 2
Post #1493 2.33K
Друзья, собрали для вас полезную папку по информационной безопасности

Мошенники, фишинг, утечки данных, фейковые сайты, взломы аккаунтов, всё это касается каждого, у кого есть телефон, почта или банковское приложение.

Мы в Эгида-Телеком каждый день работаем с кибербезопасностью и видим, как быстро меняются схемы злоумышленников. Поэтому решили собрать в одном месте каналы, которые действительно стоит читать.

Внутри папки:
📈новости и разборы киберинцидентов
⭐️схемы мошенников и способы защиты
❤️практические советы по цифровой безопасности
🔥кейсы и материалы для специалистов ИБ
👍понятный контент для обычных пользователей


Сохраняйте себе и отправляйте близким ❤️

⚡️Забрать полезную папку:
https://t.me/addlist/zn3O64pKdOpkODg6
  • ⚡ 3
  • 👍 3
Post #1492 2K
Многие до сих пор думают, что аудит информационной безопасности нужен только корпорациям.

Но практика показывает другое: маленькие компании взламывают не реже. Просто об этом редко пишут в новостях.

ИБ-аудит – полноценный разбор того, насколько ваша инфраструктура вообще готова к атакам, утечкам и человеческим ошибкам.

Что мы проверяем в Эгида-Телеком:
• инфраструктуру и точки входа
• приложения, API и сетевой периметр
• документы и зоны ответственности • работу с инцидентами
• контроль изменений
• обучение сотрудников
• актуальность средств защиты
• соответствие требованиям по персональным данным и ИБ


По сути, аудит отвечает на главный вопрос: что произойдет с компанией, если атака случится завтра?

После аудита вы получаете понятную картину: что критично, что можно исправить быстро и где защита уже работает хорошо.

В Эгида-Телеком мы помогаем:
✔️
проводить аудит ИБ
✔️
защищать персональные данные
✔️
выстраивать защиту корпоративной сети
✔️
внедрять DLP и средства защиты
✔️
сопровождать системы ИБ
✔️
подключать защищенные сети и инфраструктуру ViPNet
✔️
сопровождать организации под требования регуляторов


оставить заявку на аудит
  • ⚡ 2
  • 🔥 2
  • 🙏 1
Post #1491 1.56K
5 утра. Звонок.
«У нас всё зашифровали».

За годы работы в информационной безопасности я слышала такие фразы слишком часто. И почти всегда до этого компании говорили одно и то же:
«Мы маленькие, кому мы нужны?» «У нас всё спокойно». «Потом обновим». «Пока работает, трогать не будем».


Проблема в том, что кибератаки давно не выбирают только крупные цели. Сегодня злоумышленники ищут не важных, а уязвимых.

Я прошла путь от специалиста по защите информации до генерального директора «Эгида-Телеком» и поняла одну простую вещь:

безопасность начинается не с покупки решений. Она начинается с внимания. С вовремя обновлённой системы. С аудита. С мониторинга. С понимания, что ИБ – это уже не задача айтишников, а часть устойчивости всей организации.

В «Эгида-Телеком» мы не верим в волшебные кнопки и коробки, которые всё защитят. Мы верим в системный подход, честную работу и профилактику до инцидента, а не после.

Потому что лучший сценарий, это когда звонка в 5 утра не случилось…

p.s. генеральный директор «Эгида-телеком» – Пупынина Лина Андреевна ❤️
  • 🔥 3
  • 🤝 2
Post #1483 7.28K
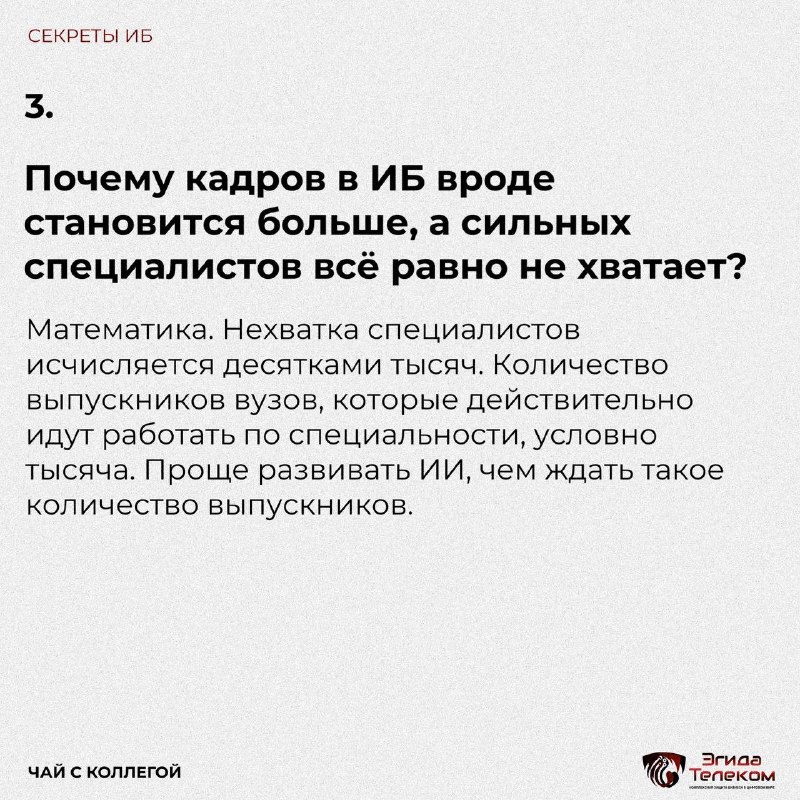
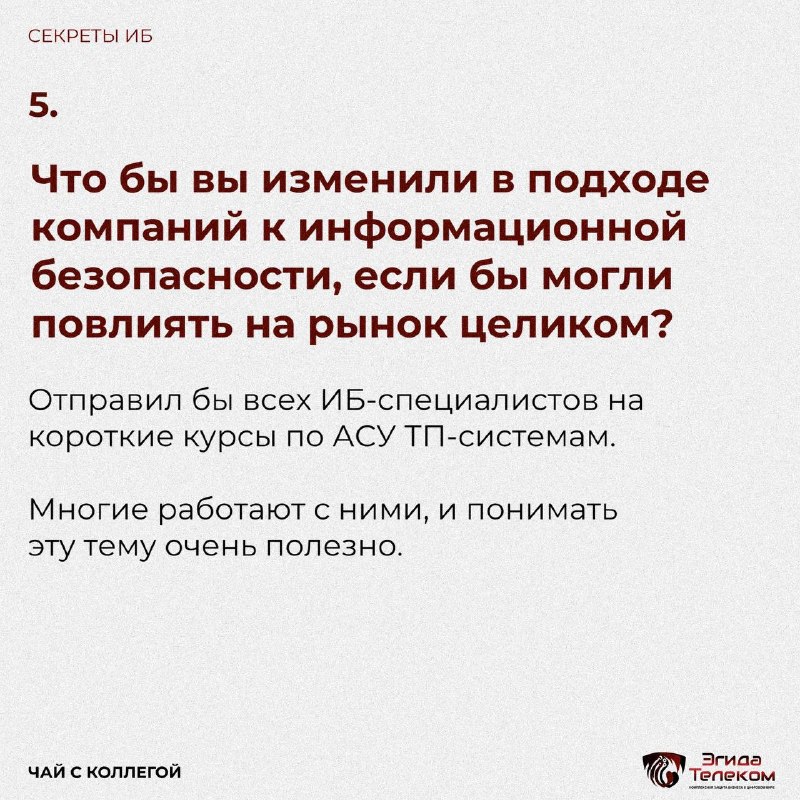
Новое интервью в рубрике «Чай с коллегой» ☕️

На этот раз у нас – Хараск Максим, директор по развитию компании UDV Group, автор канала Киберустойчивость

Поговорили про рынок информационной безопасности: почему компаниям всё ещё не хватает сильных специалистов, где бизнес чаще всего теряет контроль над безопасностью и какая ошибка в ИБ обходится дороже всего.


Получился очень живой, местами жёсткий разговор про то, как выглядит кибербезопасность без красивых презентаций и маркетинговых слайдов 🫡
  • 🔥 5
  • ⚡ 4
  • 👍 4
Post #1482 1.58K
Похоже, РЖД всё-таки начали выигрывать войну у билетных ботов 🚆

В компании сообщили, что количество случаев мошенничества при покупке ж/д билетов сейчас минимальное за последние годы.

Жалоб на перекупщиков и исчезающие» билеты тоже стало заметно меньше. Раньше многие сталкивались с одной и той же ситуацией: продажи только открылись, а мест уже нет.

Одной из причин были боты-перекупщики, которые массово выкупали билеты.

Сейчас РЖД усилили защиту:
• мониторят подозрительную активность
• блокируют сайты-двойники
• контролируют посредников
• и работают вместе с Роскомнадзором и правоохранительными органами
Post #1481 1.81K
Поразмышлять на выходных…

Есть опасная стадия зрелости в информационной безопасности. Когда компания начинает искренне верить, что у неё всё нормально.

Все процессы внедрены. Средства защиты закуплены. SIEM собирает события. EDR работает. Команда есть. Регламенты согласованы. Именно в этот момент безопасность часто начинает превращаться в привычку.
А привычка в ИБ вещь опасная.


Потому что инфраструктура меняется быстрее, чем внутренние процессы успевают это заметить. Появляются новые сервисы. Растёт бизнес. Меняются сотрудники. Часть систем живёт временно. Часть исключений становится постоянной.
А некоторые решения годами работают по принципу: «не трогайте, главное не сломать».

И вот уже пентест показывает, что критичная система не покрыта защитой. EDR стоит не на всех узлах. Уязвимости после прошлой проверки так и лежат в backlog. А SOC видит события, но не видит саму атаку.

Самое интересное: обычно это происходит не в слабых компаниях. А в тех, которые давно уверены в собственной зрелости.

Поэтому хороший аудит – это способ посмотреть на безопасность как на живую систему: где процессы действительно работают, где защита существует только формально, и где бизнес уже ушёл вперёд быстрее, чем архитектура безопасности.


Потому что вопрос почти никогда не звучит:
«Есть ли у нас средства защиты?»

Обычно звучит так:
«А мы точно понимаем, как всё это работает вместе прямо сейчас?»


Аудит информационной безопасности на нашем сайте 🛡
  • ⚡ 2
  • 🔥 2
  • 🤝 1
Post #1480 1.62K
На фоне атак БПЛА мошенники начали активно заходить в районные и домовые чаты.

Схема такая:
под видом соседей злоумышленники вступают в чаты домов и районов, а затем начинают отправлять ссылки на якобы каналы с оповещениями об атаках.

Чаще всего в названии используют слова радар, Москва,
оповещения. А для доверия ставят официальную символику и накручивают подписчиков.

Дальше пользователям предлагают подключить Telegram-бота для обхода белых списков или получения уведомлений. Иногда даже просят небольшой платёж за активацию.

Проблема в том, что при взаимодействии с такими ботами человек может предоставить доступ к данным аккаунта. А дальше получить фишинговую ссылку, вредоносный файл или потерять доступ к своему Telegram.

Дорогие подписчики Секреты ИБ! Не переходите по ссылкам из домовых чатов, не подключать неизвестных ботов, проверять источники информации!


Администраторам – ограничить добавление пользователей по открытым ссылкам.

📲 Секреты ИБ в MAКС
💬 Секреты ИБ в ВК
Post #1479 1.59K
Собираетесь в отпуск или командировку? Тогда будьте особенно внимательны при покупке билетов ✈️🏖

Мошенники начали активно использовать поддельные сайты авиа- и ж/д-билетов.

Схема простая: человеку приходит письмо или сообщение со скидкой, уведомлением о проблеме с бронью или просьбой срочно подтвердить оплату.
Дальше ссылка на фейковый сайт.

Внешне он может почти не отличаться от настоящего.
Человек вводит данные карты, оплачивает билет и теряет деньги.

Иногда мошенники идут дальше:
• копируют дизайн известных сервисов
• подделывают адреса почты
• меняют всего одну букву в домене
• используют ИИ для создания убедительных писем и сообщений


Например, вместо буквы S в адресе может стоять английская C и визуально это почти незаметно.

Просим вас! Не переходите по ссылкам из писем и сообщений, проверяйте адрес сайта вручную, не верьте срочным скидкам и угрозам аннулировать бронь!

Покупайте билеты только через официальные сервисы 🙌🏼

📲 Секреты ИБ в MAКС
💬 Секреты ИБ в ВК
  • 🔥 2
  • 🥰 2
  • 🤝 2
Post #1473 4.78K
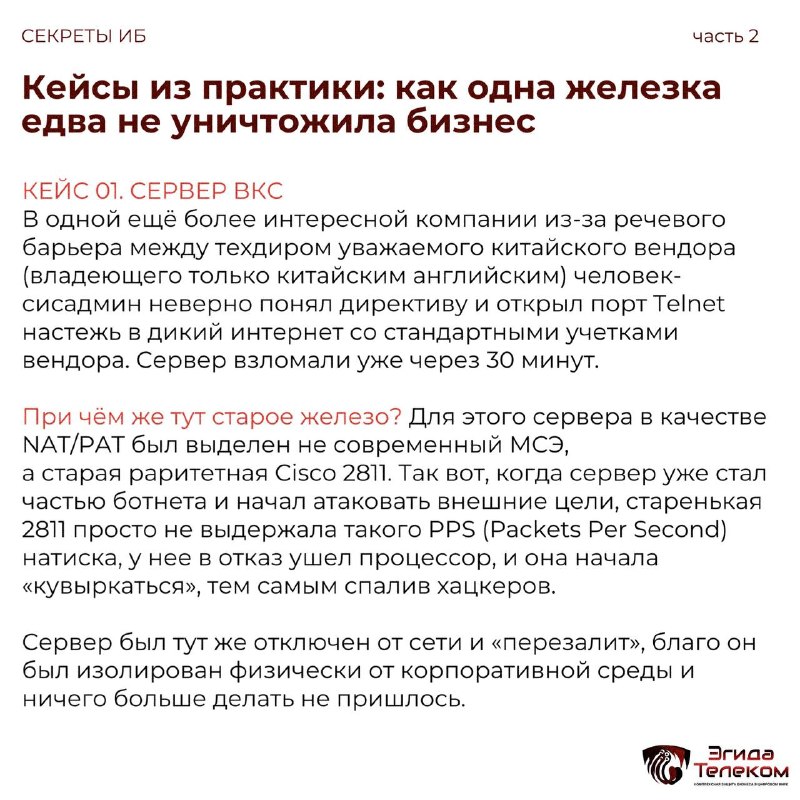
Вторая часть интервью уже в карточках 🔥

Как и обещали реальные истории, кейсы и инфраструктура, которая держится на честном слове и одном старом сервере.

Все персонажи и события вымышлены. Любые совпадения с реальными людьми, компаниями и инфраструктурой абсолютно случайны (нет)

Ставьте реакции, если любите такие живые разговоры про ИБ без гладких презентаций⚡

📲 Секреты ИБ в MAКС
💬 Секреты ИБ в ВК
  • 🔥 5
  • 👍 2
  • 🥰 1
  • 😢 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →