TGViewer
Channel Public Channel
اِکو تِک ⚡️

اِکو تِک ⚡️

@echotec

🔊 بازتاب صدای چهره‌های مطرح فناوری ایران در توییتر؛ از تازه‌ترین ترندها و دیدگاه‌ها تا نوآوری‌ها و اتفاقات دنیای تِک

ساخته شده با ❤️ توسط @itsyebekhebot
Subscribers
1.19K
Photos
4.8K
Videos
1.1K
Links
8.6K

Showing posts older than #9167 · Back to latest

Older Posts 19 shown
Post #9166 170
تا یک قدمی جهنم فکر می‌کنه شکست ناپذیر هستش چون خدا حافظش هست 😒
خدا ممکنه پناه کافران باشه اما پناه ظالمان نیست...
این همه ادعا اما حتی توی یادگیری دین هم ریدید🙄


https://twitter.com/amin_o__o/status/2023736148724797663
Post #9165 183
طرف چندساعت اینترنت استارلینکش قطع بوده، میگم دلیلش چیه؟ اونم اختلال انداختن؟
میگه نه، برق شهر قطع شده بود!

خلاصه در کنار استارلینک، موتوربرق فراموش نشه.


https://twitter.com/ircfspace/status/2023683008767648103
Post #9164 152
یک مظنون ۲۹ ساله اهل لیتوانی به اتهام انتشار نسخه آلوده ابزار KMSAuto بازداشت شده. این بدافزار که در ظاهر برای فعالسازی غیرقانونی ویندوز و آفیس استفاده میشد، در واقع حاوی کد مخربی از نوع Clipboard hijacker بود که هنگام کپی‌کردن آدرس کیف پول رمزارز، اون رو با آدرس مهاجم جایگزین می‌کرد.

بر اساس بررسی‌ها، این بدافزار بین سال‌های ۲۰۲۰ تا ۲۰۲۳ حدود ۲.۸ میلیون بار دانلود شده و از طریق بیش از ۸۴۰۰ تراکنش، رمزارز کاربران رو به سرقت برده. مجموع خسارت واردشده حدود ۱.۳ میلیون دلار امریکا برآورد میشه.

securityaffairs.com/186308 https://twitter.com/NooshDaroo_web/status/2023419677444059192#m

https://twitter.com/ircfspace/status/2023632937158156625
Post #9163 149
اپ #قول یک پیامرسان متن‌باز و غیرمتمرکز برای اندروید، ویندوز، لینوکس و مک هست، که بدون نیاز به اینترنت یا سرور مرکزی کار میکنه و ارتباط مستقیم بین دستگاه‌های اطراف رو از طریق شبکه مش برقرار میکنه.
این اپ امکان چت، ارسال پیام عمومی و اشتراک فایل رو بصورت امن و رمزگذاری‌شده فراهم می‌کنه و برای شرایطی مثل قطع اینترنت، تجمع‌ها یا محیط‌هایی با دسترسی محدود، یک راهکار ارتباطی مستقل به حساب میاد.

http://github.com/qaul/qaul.net/releases/latest

https://twitter.com/ircfspace/status/2023631340009116103
Post #9162 144
واقعا اینم نیاز به توضیح داره؟

کار به جایی رسیده که حتی وقتی درباره بابک زنجانی که توی افکار عمومی نماد "مفسد اقتصادی و تاریکی‌های اقتصاد تحریم‌زده" حساب میشه حرف میزنی، باید خیلی شفاف توضیح بدی جمله "بهش اعتماد کامل داریم" از سر طعنه و تمسخر بوده؛ وگرنه ممکنه یه عده به خاطر همون جمله بهت حمله کنن!


https://twitter.com/ircfspace/status/2023628661052658074
Post #9161 184
‌

RT @saharfamo: سلام رفقا
من یک‌سری پوزیشن شغلی این‌جا می‌ذارم؛ ممنون می‌شم فقط اگر سینیور لوِل هستید بهم پیام بدین.
- دولوپر بک‌اند
- کپی‌رایتر مسلط به زبان انگلیسی
- سوشال مارکتر مسلط زبان انگلیسی و سابقه کار در فیس‌بوک - توییتر و لینکدین - رددیت و آشنا به ادزهای سوشال
#ریتوییت_لطفا
#استخدام

https://twitter.com/amin_o__o/status/2023678858273198128
X (formerly Twitter) همون سحرم (@saharfamo) on X دختری از قبیله زخمی‌ها با ۸ زخم نبرد!
Post #9157 161
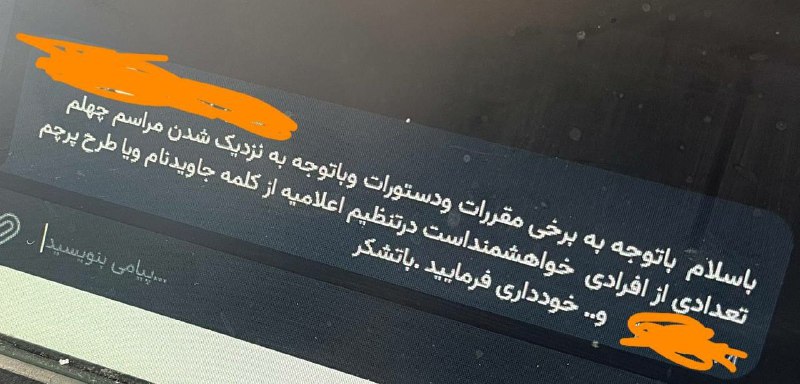
RT @esmaeils1169: پیامی که از طرف اداره ارشاد برای صاحبان بعضی چاپخانه‌ها اومده: دستور دادند که حق ندارید کلمه جاویدنام یا طرح پرچم (شیر و خورشید) بیارید تو آگهی مراسم.
واژه «جاویدنام» لرزه بر اندام تمام اصحاب فاسد ۵۷ انداخته!


https://twitter.com/SarinaNeverDies/status/2023483357192171574
Post #9156 149
RT @albert_com32388: نسخه 1.0.1 اپلیکیشن IRBox منتشر شد.

تغییرات:
- رفع مشکل TUN
- اضافه شدن Hy2 و SSH و WireGuard
- اضافه شدن پشتیبانی از HTTPUpgrade و XHTTP و WebSocket
- رفع مشکل لینوکس

دانلود آخرین نسخه:
https://github.com/frank-vpl/IRBox/releases/latest

مستندات کامل و پروتکل های پشتیبانی شده:
https://github.com/frank-vpl/IRBox/tree/master/docs

https://twitter.com/SarinaNeverDies/status/2023470678432002334
Post #9154 122
RT @ircfspace: این ابزار یک آنالیزر امنیت IP هست، که روی زیرساخت ورکر کلودفلر اجرا میشه و بصورت لحظه‌ای وضعیت اتصال شبکه شمارو بررسی می‌کنه. با ورود به سرویس، نوع اتصال شما تشخیص داده میشه و بر اساس بررسی الگوهای ASN و نوع ارائه‌دهنده اینترنت، یک امتیاز امنیتی بین ۰ تا ۱۰۰ برای اتصال شما محاسبه میکنه.

ابزار IP Security Analyzer با بررسی احتمال نشت IP از طریق WebRTC، نوع اتصال کاربر رو از نظر موبایل، خانگی، سازمانی یا دیتاسنتری دسته‌بندی می‌کنه و اطلاعات جغرافیایی تقریبی رو مستقیماً از داده‌های Cloudflare استخراج می‌کنه.
https://twitter.com/the_azzi/status/2023407168322695462#m

https://twitter.com/SarinaNeverDies/status/2023431375081058570
Post #9152 87
RT @NooshDaroo_web: شوک به کاربران ویندوز کرکی: فعال‌ساز محبوب ویندوز و آفیس بدافزار از آب درآمد!

✍️ یادداشت سردبیر
متن این خبر درست پیش از شروع قطعی‌ اینترنت و روزهای پُردردمان آماده شده بود. خبری که در ادامه می‌خوانید مربوط به چند هفته قبل است، اما اینگونه تهدید‌ها تاریخ انقضا ندارند. بدافزارها و سارقان دیجیتال، منتظر وصل شدن اینترنت نمی‌مانند و اتفاقاً در آشفته‌بازارِ قطعی‌ها و استفاده از ابزارهای ناامن، راحت‌تر قربانی می‌گیرند. در نتیجه تصمیم گرفتیم این مطلب را با وجود تاخیر منتشر کنیم، «آگاهی» همیشه ارزشمند است.

در دنیای امنیت سایبری، پرونده‌هایی که «مستقیم» کاربران عادی و خانگی را هدف بگیرند زیاد نیستند. اما این خبر درباره‌ی دستگیری طراح بدافزاری که خودش را پشت ابزار فعال‌سازی KMSAuto (برای ویندوز و آفیس) پنهان کرده بود، یک هشدار جدی برای همه‌ی ماست؛ به‌ویژه در کشورهایی مثل ایران که رعایت کپی‌رایت کم‌رنگ‌تر است و بازار نرم‌افزارهای کرکی داغ‌تر.

در ادامه، ماجرا را مرور می‌کنیم، می‌بینیم هکر دقیقاً چطور کار می‌کرد و چرا این خبر برای کاربران ایرانی اهمیت دو چندان دارد.

🔸 شرح ماجرا: سقوط یک امپراتوری زیرزمینی
پلیس اینترپل اخیراً در همکاری با پلیس کره جنوبی، یک شهروند ۲۹ ساله اهل لیتوانی را دستگیر کرده. اتهام او طراحی و انتشار نسخه‌ای دستکاری‌شده از ابزار محبوب فعال‌سازی ویندوز و آفیس به نام KMSAuto است. طبق گزارش‌های رسمی، بدافزار او بیش از ۲.۸ میلیون بار در سراسر جهان دانلود شده است.

این هکر موفق شده بود در حدود دو سال، از اعتماد میلیون‌ها کاربر سوء استفاده کند و چیزی بالغ بر ۱.۲ میلیون دلار از دارایی‌های دیجیتال آن‌ها را به سرقت ببرد. برای اینکه ذهنیتی دقیق‌تر به دست آورید، این سرقت از طریق ۸۴۰۰ تراکنش غیرمجاز در ۳۱۰۰ کیف پول متعلق به قربانیان انجام شده است.

نکته مهم: طبق گزارش رسمی مایکروسافت درباره ابزار KMSAuto، این برنامه یک ابزار هک (HackTool) است، نه یک نرم‌افزار معمولی. مایکروسافت صراحتاً هشدار می‌دهد که این نوع ابزارها اغلب همراه با بدافزارهای خطرناک توزیع می‌شوند. بنابراین در حالی که شما فکر می‌کنید صرفاً ویندوز را فعال کرده‌اید، ممکن است در پس‌زمینه برنامه‌ای نصب شود که کارش خالی کردن حساب بانکی یا کیف پول ارز دیجیتال است.

🔸 کالبدشکافی حمله: هکر چگونه عمل می‌کرد؟
مکانیزم حمله در این پرونده، بر پایه‌ی نوع خاصی از بدافزار به نام کلیپر (Clipper) بنا شده بود؛ بدافزاری که برخلاف باج‌افزارها، سیستم را قفل نمی‌کند و بی‌سروصدا کارش را پیش می‌برد.

روند حمله این‌طور بود:

• ورود: کاربر برای فعال‌سازی ویندوز/آفیس، فایل آلوده را دانلود و اجرا می‌کند.

• استقرار: بدافزار نصب و در حافظه‌ی پنهان سیستم مستقر می‌شود.

• نظارت: بدافزار به طور مداوم حافظه‌ی موقت دستگاه (یا به اصطلاح Clipboard) را رصد می‌کند.

• سرقت: زمانی که کاربر آدرس یک کیف پول ارز دیجیتال (مانند بیت‌کوین یا تتر) را کپی می‌کند، بدافزار بلافاصله آدرس را تشخیص می‌دهد و درست همان لحظه‌ای که کاربر Paste را می‌زند، آدرس کیف پول هکر جایگزین می‌شود!

نکته فنی: ترسناک‌ترین ویژگی کلیپرها، نامحسوس بودن آن‌هاست. سیستم کند نمی‌شود، پیام خطا به نمایش درنمی‌آید و همه‌چیز عادی به نظر می‌رسد؛ تا زمانی که کاربر متوجه می‌شود پول را به حساب اشتباهی واریز کرده است!

🔸 چرا این خبر برای کاربران ایرانی بسیار حائز اهمیت است؟
به دلایل بسیار متنوع، از گرانی دلار و نبود کپی‌رایت گرفته تا تحریم و اختلالات دیگر، ایران یکی از بزرگ‌ترین بازارهای مصرف‌کننده نرم‌افزارهای قفل‌شکسته در جهان است. همین باعث می‌شود ایرانیان در معرض ریسک‌های گوناگون و بیشتری باشند.

• وابستگی به فعال‌سازها: تقریباً اکثر سیستم‌های شخصی در ایران از ابزارهایی مانند KMSAuto برای فعال‌سازی ویندوز استفاده می‌کنند.

• عادی‌سازی تهدیدهای امنیتی: از آنجا که غیرفعال‌ کردن آنتی‌ویروس برای نصب کرک به یک عادت تبدیل شده، کاربران دیگر هشدارهای امنیتی را جدی نمی‌گیرند.

• رواج ارزهای دیجیتال: با توجه به استقبال ایرانیان از بازار ارز دیجیتال، ترکیب سیستم‌های آلوده و تراکنش‌های دیجیتال، بستری ایده‌آل برای سارقان سایبری فراهم می‌کند.

نکته امنیتی: بسیاری از کاربران، پوشه حاوی فایل‌های کرک را در لیست سفید (Exclusion) آنتی‌ویروس خود قرار می‌دهند. این کار عملاً به بدافزار اجازه می‌دهد با مجوز خودِ کاربر، هر فعالیت مخربی را انجام دهد و آنتی‌ویروس نیز واکنشی نشان ندهد!

🔸 راهکارهای امنیتی و پیشگیری
اگر به دلایلی که بالاتر گفتیم چاره‌ای جز استفاده از ابزارهای قفل‌شکسته ندارید، رعایت نکات زیر کمک می‌کند با ریسک کمتر و امنیت بالاتری معاملات...

View original post

https://twitter.com/SarinaNeverDies/status/2023419677444059192
Post #9151 89
RT @NooshDaroo_web: شوک به کاربران ویندوز کرکی: فعال‌ساز محبوب ویندوز و آفیس بدافزار از آب درآمد!

✍️ یادداشت سردبیر
متن این خبر درست پیش از شروع قطعی‌ اینترنت و روزهای پُردردمان آماده شده بود. خبری که در ادامه می‌خوانید مربوط به چند هفته قبل است، اما اینگونه تهدید‌ها تاریخ انقضا ندارند. بدافزارها و سارقان دیجیتال، منتظر وصل شدن اینترنت نمی‌مانند و اتفاقاً در آشفته‌بازارِ قطعی‌ها و استفاده از ابزارهای ناامن، راحت‌تر قربانی می‌گیرند. در نتیجه تصمیم گرفتیم این مطلب را با وجود تاخیر منتشر کنیم، «آگاهی» همیشه ارزشمند است.

در دنیای امنیت سایبری، پرونده‌هایی که «مستقیم» کاربران عادی و خانگی را هدف بگیرند زیاد نیستند. اما این خبر درباره‌ی دستگیری طراح بدافزاری که خودش را پشت ابزار فعال‌سازی KMSAuto (برای ویندوز و آفیس) پنهان کرده بود، یک هشدار جدی برای همه‌ی ماست؛ به‌ویژه در کشورهایی مثل ایران که رعایت کپی‌رایت کم‌رنگ‌تر است و بازار نرم‌افزارهای کرکی داغ‌تر.

در ادامه، ماجرا را مرور می‌کنیم، می‌بینیم هکر دقیقاً چطور کار می‌کرد و چرا این خبر برای کاربران ایرانی اهمیت دو چندان دارد.

🔸 شرح ماجرا: سقوط یک امپراتوری زیرزمینی
پلیس اینترپل اخیراً در همکاری با پلیس کره جنوبی، یک شهروند ۲۹ ساله اهل لیتوانی را دستگیر کرده. اتهام او طراحی و انتشار نسخه‌ای دستکاری‌شده از ابزار محبوب فعال‌سازی ویندوز و آفیس به نام KMSAuto است. طبق گزارش‌های رسمی، بدافزار او بیش از ۲.۸ میلیون بار در سراسر جهان دانلود شده است.

این هکر موفق شده بود در حدود دو سال، از اعتماد میلیون‌ها کاربر سوء استفاده کند و چیزی بالغ بر ۱.۲ میلیون دلار از دارایی‌های دیجیتال آن‌ها را به سرقت ببرد. برای اینکه ذهنیتی دقیق‌تر به دست آورید، این سرقت از طریق ۸۴۰۰ تراکنش غیرمجاز در ۳۱۰۰ کیف پول متعلق به قربانیان انجام شده است.

نکته مهم: طبق گزارش رسمی مایکروسافت درباره ابزار KMSAuto، این برنامه یک ابزار هک (HackTool) است، نه یک نرم‌افزار معمولی. مایکروسافت صراحتاً هشدار می‌دهد که این نوع ابزارها اغلب همراه با بدافزارهای خطرناک توزیع می‌شوند. بنابراین در حالی که شما فکر می‌کنید صرفاً ویندوز را فعال کرده‌اید، ممکن است در پس‌زمینه برنامه‌ای نصب شود که کارش خالی کردن حساب بانکی یا کیف پول ارز دیجیتال است.

🔸 کالبدشکافی حمله: هکر چگونه عمل می‌کرد؟
مکانیزم حمله در این پرونده، بر پایه‌ی نوع خاصی از بدافزار به نام کلیپر (Clipper) بنا شده بود؛ بدافزاری که برخلاف باج‌افزارها، سیستم را قفل نمی‌کند و بی‌سروصدا کارش را پیش می‌برد.

روند حمله این‌طور بود:

• ورود: کاربر برای فعال‌سازی ویندوز/آفیس، فایل آلوده را دانلود و اجرا می‌کند.

• استقرار: بدافزار نصب و در حافظه‌ی پنهان سیستم مستقر می‌شود.

• نظارت: بدافزار به طور مداوم حافظه‌ی موقت دستگاه (یا به اصطلاح Clipboard) را رصد می‌کند.

• سرقت: زمانی که کاربر آدرس یک کیف پول ارز دیجیتال (مانند بیت‌کوین یا تتر) را کپی می‌کند، بدافزار بلافاصله آدرس را تشخیص می‌دهد و درست همان لحظه‌ای که کاربر Paste را می‌زند، آدرس کیف پول هکر جایگزین می‌شود!

نکته فنی: ترسناک‌ترین ویژگی کلیپرها، نامحسوس بودن آن‌هاست. سیستم کند نمی‌شود، پیام خطا به نمایش درنمی‌آید و همه‌چیز عادی به نظر می‌رسد؛ تا زمانی که کاربر متوجه می‌شود پول را به حساب اشتباهی واریز کرده است!

🔸 چرا این خبر برای کاربران ایرانی بسیار حائز اهمیت است؟
به دلایل بسیار متنوع، از گرانی دلار و نبود کپی‌رایت گرفته تا تحریم و اختلالات دیگر، ایران یکی از بزرگ‌ترین بازارهای مصرف‌کننده نرم‌افزارهای قفل‌شکسته در جهان است. همین باعث می‌شود ایرانیان در معرض ریسک‌های گوناگون و بیشتری باشند.

• وابستگی به فعال‌سازها: تقریباً اکثر سیستم‌های شخصی در ایران از ابزارهایی مانند KMSAuto برای فعال‌سازی ویندوز استفاده می‌کنند.

• عادی‌سازی تهدیدهای امنیتی: از آنجا که غیرفعال‌ کردن آنتی‌ویروس برای نصب کرک به یک عادت تبدیل شده، کاربران دیگر هشدارهای امنیتی را جدی نمی‌گیرند.

• رواج ارزهای دیجیتال: با توجه به استقبال ایرانیان از بازار ارز دیجیتال، ترکیب سیستم‌های آلوده و تراکنش‌های دیجیتال، بستری ایده‌آل برای سارقان سایبری فراهم می‌کند.

نکته امنیتی: بسیاری از کاربران، پوشه حاوی فایل‌های کرک را در لیست سفید (Exclusion) آنتی‌ویروس خود قرار می‌دهند. این کار عملاً به بدافزار اجازه می‌دهد با مجوز خودِ کاربر، هر فعالیت مخربی را انجام دهد و آنتی‌ویروس نیز واکنشی نشان ندهد!

🔸 راهکارهای امنیتی و پیشگیری
اگر به دلایلی که بالاتر گفتیم چاره‌ای جز استفاده از ابزارهای قفل‌شکسته ندارید، رعایت نکات زیر کمک می‌کند با ریسک کمتر و امنیت بالاتری معاملات...

View original post

https://twitter.com/SarinaNeverDies/status/2023419677444059192
Post #9149 126
RT @mahsanet: اپ MahsaNG (مهساانجی) با بیش از دو میلیون کاربر ماهیانه فعال یکی از پرطرفدارترین اپ‌های فیلترشکن در داخل ایران به شمار می‌رود.

تیم مهسانت همراه و هم‌قدم با مردم ایران در مسیر سرنگونی ج.ا به تلاش برای فراهم کردن اینترنت آزاد ادامه می‌دهد.

mahsanet.com

#اینترنت_آزاد
#ما_ادامه_داریم

https://twitter.com/SarinaNeverDies/status/2023258354773004601
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →