TGViewer
Channel Public Channel
Easy Fuzzing: просто о сложном

Easy Fuzzing: просто о сложном

@easy_fuzzing

Иногда случайно сгенерированные данные методом фаззинга выглядят как читабельный пост и находят пути к читателю…
Subscribers
292
Photos
18
Videos
0
Links
27
Recent Posts 19 shown
Post #47 281
С Наступающими! Желаю вам без крешей в проде, а только в запланированной и тестируемой фаззингом (и не только) среде.
Post #46 5.21K
Сергей в своём канале Протестировал поделился важной новостью и поднял важную тему про свой инструмент luzer.

Для тех, кто не в курсе, luzer - это инструмент для тестирования Lua-кода методом фаззинга с анализом покрытия. Про него есть отличные материалы:

- Доклад «Добавляем поддержку скриптового языка в AFL и LibFuzzer на примере Lua» с конференции Heisenbug
- Доклад «Фаззинг как основа эффективной разработки на примере LuaJIT» с последнего PHDays и его текстовая версия в виде статьи на Хабре на русском языке или на английском в блоге Сергея

А что же с важным:

- Инструмент luzer добавили в Sydr Fuzz, который разрабатывается ИСП РАН, поэтому все пользователи Crusher получили возможность фаззить и Lua API.
- Стартовала инициатива по добавлению luzer в OSS-Fuzz https://github.com/google/oss-fuzz/issues/13782, полайкайте (и накидайте звёздочек самой репе luzer, а то сам забыл), ну а ребята, приближенные к Google Security Team, возьмите на заметку пожалуйста!

Причём из-за ошибки в одной из программ, использующих Lua, недавно пострадало почти треть траффика Сloudflare, которые оперативно обновили свой WAF под нашумевшую уязвимость CVE-2025-55182 в React. В оригинальном посте команда пишет такие строки (на русском языке можно прочитать здесь или здесь)

This is a straightforward error in the code, which had existed undetected for many years.


И вспоминая моё любимое эссе "How to Prevent the next Heartbleed" действительно интересно, помог бы ли тут фаззинг найти проблему раньше?


P.S. А ещё интересно, кто-то уже попробовал luzer и nmap в качестве таргета…
  • ❤ 7
  • 🤡 2
Post #45 400
Easy Fuzzing: просто о сложном 🔥🔥 ZeroNights возвращается! И наш Фазя на лого как нельзя кстати подходит для этой новости. С этой конференцией у меня связано много тёплых воспоминаний, особенно со времён активного участия в организации. А теперь к сути – важное по ZN 2025: - До конца…
…дарно!

Уже прошла неделя, как отгремел ZeroNights 2025, и это было действительно легендарное возвращение. Был очень рад увидеть «старых» друзей после долгого перерыва и обрести новые знакомства.

Организаторы сказали, что видео и слайды опубликуют позже, так что подборка по тематике канала откладывается. Были моменты когда интересные доклады были сразу на всех трёх треках. А пока готовим материалы к ZeroNights 2026!

Просьба от организаторов: если вы были на конференции, пройдите, пожалуйста, опрос. Это действительно поможет, и весь фидбэк читается!

P.S. А те, кто не смог увернуться от камер, ищут себя в коллекции фото на сайте ;)
  • 🔥 4
  • ❤ 2
Post #44
Channel photo updated
Post #43 454

Forwarded from ZeroNights

Осталось всего 3️⃣ часа до старта нашего традиционного хакерского квеста HackQuest!

🟢HackQuest будет длиться неделю — до 20:00 (МСК) часов 24 октября
🟢Каждый день в 20:00 (МСК) будет открываться новое задание, на решение которого отводится 24 часа
🟢Лучшие игроки получат инвайт на конференцию ZeroNights 2025!

Правила участия подробно по ссылке.

🟩 Принять участие в HackQuest: hackquest.zeronights.org 🟩
  • 🔥 1
Post #42 557
🔥🔥 ZeroNights возвращается! И наш Фазя на лого как нельзя кстати подходит для этой новости. С этой конференцией у меня связано много тёплых воспоминаний, особенно со времён активного участия в организации.


А теперь к сути – важное по ZN 2025:

- До конца приёма заявок меньше трёх недель. Не тяните пожалуйста до последней секунды 12 октября (да-да, я знаю, вы всё равно пришлёте в 23:59 😉). В этом году два трека: Offensive и SecOps. И да, традиция жива: за эксклюзивные доклады обещают материальное вознаграждение!

- Опубликованы архивные видео – отличный повод вспомнить былые годы, переосмыслить или наверстать упущенное. В подборке есть и про фаззинг: разбирают подходы как для blackbox, так и для случаев с исходным кодом. Смотреть на VK Видео.

- И... наше сообщество любителей пофаззить в рамках SecOps и не только стало партнёром ZeroNights 2025!

P.S. Это будет Леген... подожди-подожди...
  • ❤ 5
  • 🔥 2
  • ⚡ 1
  • 🤡 1
Post #40
Channel name was changed to «Easy Fuzzing: просто о сложном»
Post #38 1.98K
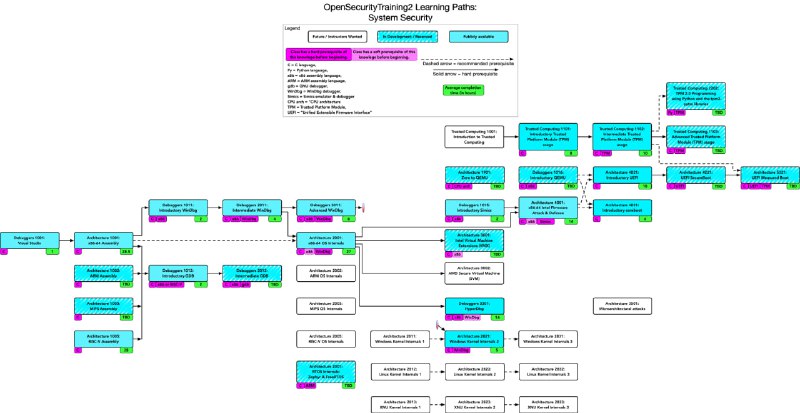
Существует такой замечательный проект, который "относительно" недавно получил реинкарнацию под цифрой 2 - Open Security Training. Для тех, кто не знает, это ресурс с курсами по Кибербезопасности, покрывающий довольно нишевые, а часть так и называют - низкого уровня, области. К примеру, безопасная загрузка, отладчики ядра, архитектуры вроде risc-v и .т.п. 

На сайте опубликованы схемы в каком порядке стоит обучаться той или иной области и... это всё бесплатно. Проект поддерживается волонтёрами и конечно партнёрами. В качестве картинки к посту привёл пример для System Security. 

Но вернёмся к теме фаззинг-тестирования - на эту платформу добавили курс Fuzzing 1001: Introductory white-box fuzzing with AFL++ по основам фаззинг-тестирования и его практического применения с помощью AFL++ . Так что, если вы искали повод начать или улучшить знания в этой теме, то вот повод!
  • ❤ 7
  • ❤‍🔥 4
  • 🤓 1
Post #36 782
С Наступающими! В уходящем году посты стали появляться конечно «чаще», но не так, как хотелось бы, а ведь в сфере фаззинг-тестирования происходит много интересного и полезного. Поэтому отличный повод дать обещание исправиться и писать чаще. К тому же черновики ждут! 😏
  • 🍾 1
Post #35
Channel photo updated
Post #34 730
Думал подождать Нового года, но раз тут достигли красивой IT-цифры — первых 256 подписчиков (за что всем огромнейшее Спасибо!), то решил, что самое время. Да и есть те, кто нарядил ёлочку, украсил аватарки и логотипы проектов и прочее уже 1-го декабря.

Зайчик из AFL мне, конечно, импонирует, а уж сколько находок во время тестирования помог найти — и не счесть, но хотелось что-то своё. В общем, взял нафаззеную мешанину идей, а Аня из @onoividno воплотила в жизнь. Теперь у канала есть маскот Фазя со своим набором стикеров и emoji. Набросков ещё хватает, поэтому стикерсет будет пополняться, но идеи приветствуются. :)

P. S. Когда-нибудь расскажу историю появления этого персонажа, некоторые даже скажут — грустную... Вышло в некотором роде символично.
  • 🍾 5
  • ❤ 4
  • 🔥 2
  • 🤡 2
  • 🎃 1
Post #33 4.39K
Ребята из Cyber Media "поймали" после очередного митапа и позадавали разные вопросы про фаззинг-тестирование: от что это вообще такое до как попробовать — https://t.me/secmedia/2338 или ссылка сразу на интервью. Enjoy!
Telegram Cyber Media 🗣 Борис Рютин, Яндекс: Безопасники популяризировали фаззинг, но теперь его активно используют и разработчики, и QA Борис Рютин, руководитель группы безопасности Алисы и Автономного транспорта «Яндекс», а также автор блога «О Fuzzing-тестировании», рассказал…
  • ❤ 6
  • 🔥 5
  • ⚡ 1
  • 😱 1
  • 🤡 1
Post #32 897
Недавно security-команда Google в своем блоге рассказала о развитии и планах на oss-fuzz-gen. Об этом фреймворке и подобным решениям рассказывал на Дефкон НН, слайды с которого как раз опубликованы выше.

Напомню как работал фреймворк на момент релиза в опенсорс:

1. LLM генерирует черновик фаззинг-теста для указанной функции, читай пишет тест
2. Попытка запустить фаззинг-тест и если есть ошибки компиляции, отправляем запрос в LLM на как исправить и повторяем пока фаззинг-тест не запустится
3. Первый пробный запуск для поиска проблем уже в рантайме
4. Скорректированный фаззинг-тест отправляем на длительное фаззинг-тестирование, в тот же ClusterFuzz

В идеальной схеме такого фреймворка еще должен быть 5й пункт — исправление найденных уязвимостей. По словам команды у них есть уже наработки по этому пункту, но пока не готовы поделиться, поэтому советую доклад от Романа «Исправлять — не искать. Разработка и внедрение AI-ассиcтента для исправления уязвимоcтей в коде» с прошедшего Highload 2024. Хотя за прошедшее время они улучшили 1-4 пункты, в частности в 4 добавился триаж и выглядит он интересн, назвал бы промежуточным шагом между 4 и 5:

LLM Response: Crash is caused by bug in fuzz driver.

The fuzz driver creates a vector of iovec structures, each pointing to a chunk of memory owned by the FuzzedDataProvider. However, the data_chunk vector, which holds the actual data pointed to by iov_base, is deallocated at the end of each fuzzer iteration when it goes out of scope. This leaves the iov_base pointers dangling. When snappy::CompressFromIOVec tries to access the memory pointed to by these dangling pointers, a heap-use-after-free occurs


Еще было интересно узнать текущие результаты использования 

- В 272 C/C++ проектах увеличилось покрытие фаззинг. В одном проекте покрытие увеличилось в 7000% раз
- 26 найденных уязвимостей
- Критическая уязвимость в OpenSSL - CVE-2024-9143

Уязвимость в OpenSSL выделяется тем, что это первая уязвимость найденная с помощью LLM, читай их фреймворка, в критическом ПО и которое «давно всеми проверяется и тестируется».
Google Online Security Blog Leveling Up Fuzzing: Finding more vulnerabilities with AI Posted by Oliver Chang, Dongge Liu and Jonathan Metzman, Google Open Source Security Team Recently, OSS-Fuzz reported 26 new vulnerabilities...
  • 🔥 10
  • 👍 2
  • 👻 1
Post #31 3.91K
dukebarman_Generative AI for Security Engineers.pdf2.7 MB
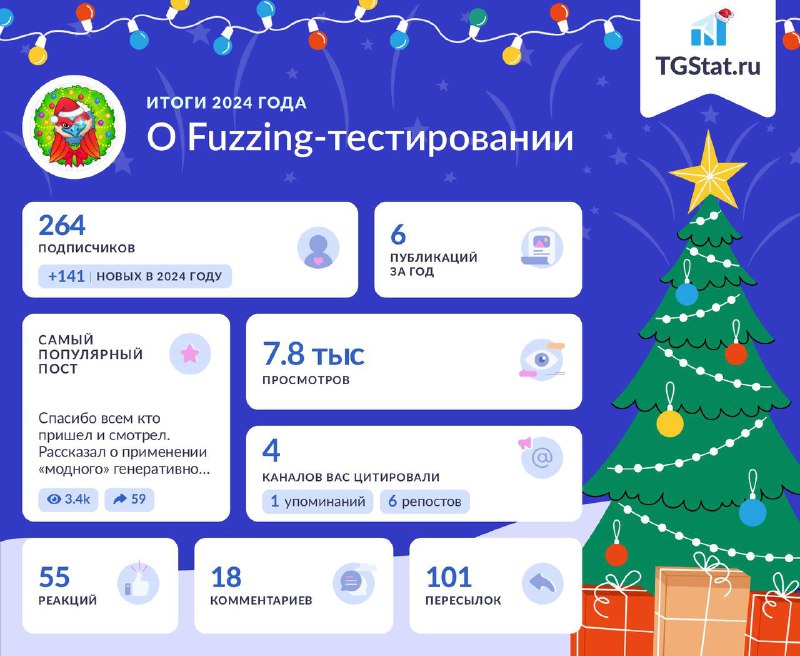
Спасибо всем кто пришел и смотрел. Рассказал о применении «модного» генеративного ИИ для задач инженера ИБ и фаззинге в частности.
  • 🔥 13
Post #29 1.02K

Forwarded from Протестировал (Sergey Bronnikov)

4-5 декабря прошла конференция ISP RAS Open, которую из года в год организует ИСП РАН. Я в основном был на секции, посвященной SDL, но в других залах тоже было интересно. Например в Синем зале было много докладов, по теме фаззинга и модел-чекинга:

Доклады секции «Технологии анализа, моделирования и трансформации программ» (Синий зал):

1-й день, видеозапись https://www.youtube.com/watch?v=_PMywI4MTL0 (таймкоды в описании видео)

- Разработка прототипа безопасного компилятора на основе Clang
- Программный комплекс для измерения производительности базовых блоков на современных ЦПУ
- Разработка инструмента автоматического обнаружения гонок при параллельной сборке с использованием утилиты Маке
- Автоматизированная генерация модульных тестов для Java-программ при помощи фаззинга
- Проверка программ на соответствие стандарту MISRA С с использованием инфраструктуры Clang
- Обнаружение возможной перезаписи переменных вследствие использования функций нелокальных переходов
- Статический анализ языка со: контролируемая сборка
- Повышение точности моделирования библиотечных функций в статическом анализаторе
- Статический анализ на основе обобщенного абстрактного синтаксического дерева
- Повышение масштабируемости межмодульного статического анализа помеченных данных

2-й день, видеозапись https://www.youtube.com/watch?v=oMpSgMFFiXc (таймкоды в описании видео)

- Метод надежной пространственной изоляции для ARINC 653 OCPB
- Извлечение опорных тестовых наборов из спецификаций криптопротоколов на предметно-ориентированном языке
- Эффективное дополнение авто-активной верификации программ дедуктивными доказательствами
- Инструмент для поиска гонок по данным RaceHunter
- Моделирование операционных, программных и и технических систем в проектах РФФИ 2016-2022
- Награждение победителей контеста Veha
- Результаты переработки уровней ролевого управления доступом и мандатного контроля целостности формальной модели управления доступом ОС Astra Linux
- К моделированию системы обработки прерываний Linux для SMP систем
- Автоматический поиск фазз-блокеров
- Метод мутации сложноструктурированных входных данных при фаззинг тестировании JavaScript интерпретаторов
- Предикат безопасности для ошибки целочисленного усечения
- Фаззинг полиморфных систем в структурах микросервисов
- Язык программирования для обучения технологиям компиляции и трансформации
- Исследование возможности идентификации веб-сайтов, посещаемых пользователем, на основе НТТР/2 трафика
YouTube Секция «Технологии анализа, моделирования и трансформации программ» Доклады: 1:40 Разработка прототипа безопасного компилятора на основе Clang 27:35 Программный комплекс для измерения производительности базовых блоков на современных ЦПУ 57:58:40 Разработка инструмента автоматического обнаружения гонок при параллельной сборке…
  • 👍 2
Post #28 784
Post #26 1.56K
Вот и прошёл Offzone 2023, все гости вернулись по своим городам и странам. Спасибо организаторам, что позволили представить наш большой опенсорс проект. Отдельно хотелось бы отметить по тематике канала, что первая половина основного трэка второго дня у организаторов получилась некой лайт-версией европейской конференции Fuzzcon. Так и до отдельной конференции, посвященной фаззингу, недалеко :) Доклады получились и про инструменты и про процессы, так что ждём в записи:

- Как пофаззить тысячи приложений: практическое руководство
- Разнообразие фаззинг-ферм, и зачем делать свою
- CASR: ваш спасательный жилет в море крешей
- Фаззинг для SDL: выбрать, накрыть, раскопать

А мы, как и обещали, опубликовали исходники своей фаззинг фермы и нашего blackbox api-фаззера - shelob. Сейчас открыта локальная - версия под "маленький" кубер - Kind. А позже будет опубликованы версии, точнее скорее настройки, под различные облачные сервисы, что мы и сами использовали.
Telegram OFFZONE Конференция по практической кибербезопасности. Объединяем безопасников, разработчиков, инженеров, исследователей, преподавателей и студентов с 2018 года https://offzone.moscow/ru/
  • 🌭 6
  • 🎃 2
Older posts →

About this channel

How can I read @easy_fuzzing without a Telegram account?
TGViewer shows the public web preview Telegram publishes for Easy Fuzzing: просто о сложном: recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does Easy Fuzzing: просто о сложном have?
Easy Fuzzing: просто о сложном (@easy_fuzzing) has 292 subscribers on Telegram, refreshed roughly every 30 minutes.
Does Easy Fuzzing: просто о сложном know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →