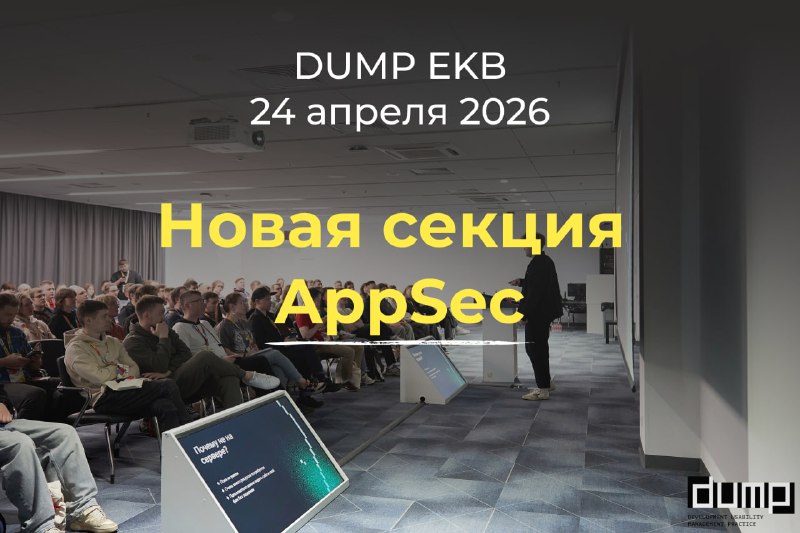
Этой весной мы наконец соберём всех, кому важно делать продукты не только быстрыми и красивыми, но и по-настоящему защищёнными ✨
В секции будем говорить о хитрых уязвимостях и тонких деталях их обнаружения:
как построить процесс так, чтобы не тормозить разработку, какие анализаторы выбирает AppSec, как работает анализ кода на безопасность и почему безопасники порой так настойчивы 🙂
Разберём статический, динамический и композиционный анализ, поиск секретов и защиту от вредоносного кода в пакетных индексах.
Очень надеемся, что уже этой весной вместе со спикерами разложим всё по полочкам — от подходов до практических примеров.
А пока мы принимаем заявки до 30 января 2026 года и с удовольствием посмотрим ваши идеи 🫶
Темы, которые ждём особенно:
⏺️Моделирование угроз
⏺️Практика анализа безопасности приложений
⏺️ Безопасность контейнерных сред
⏺️ Тонкости применения анализаторов: OSA / SCA / SAST / DAST
⏺️Методы анализа безопасности кода и приложений
⏺️Комфортеры безопасности: ASPM, ML-триаж и их друзья
⏺️Безопасность в ML
Мы рассматриваем доклады уровня middle+, которые ещё не звучали на других конференциях — хочется привезти в Екатеринбург самое свежее и интересное.
Заполнить заявку можно прямо на сайте — это быстро и совсем не страшно 💛
📌Напомним: DUMP 2026 пройдёт в Екатеринбурге 24 апреля, и билеты уже доступны по самой-самой лёгкой цене.
Будем рады увидеть вас и в зале, и на сцене ✨