TGViewer
.NET / C# .NET / C# @dot_net_c_sharp · 3.83K subscribers
Post #4018 1.09K
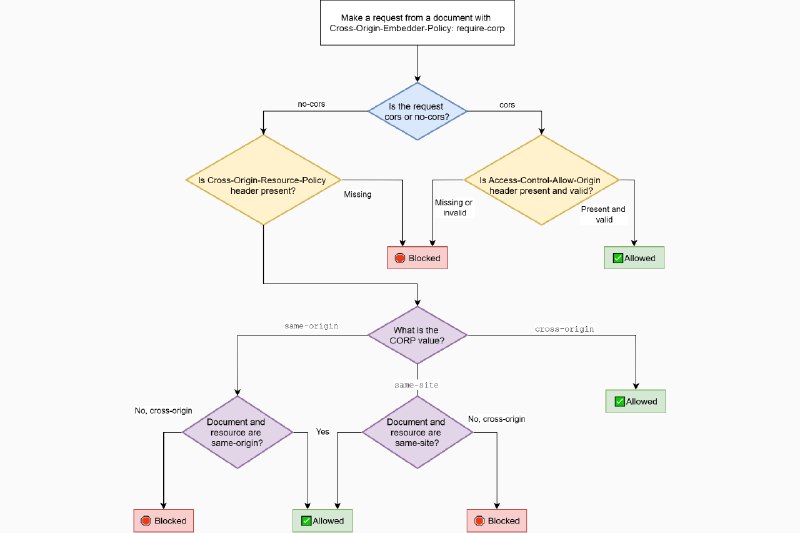
Защита ресурсов с использованием Cross-Origin-Embedder-Policy

Кросс-оригинальный заголовок встраивания (COEP) помогает защитить ваши ресурсы, разрешая загрузку только тех, которые явно согласились на это. Это повышает безопасность, предотвращая утечки данных через атаки XSS или side-channel. COEP дополняет CORP и CORS, обеспечивая изоляцию и безопасность. Безопасный запуск COEP: что нужно знать

Поддержка заголовка Cross-Origin-Embedder-Policy (COEP) может быть сложной задачей. Рекомендуется использовать Reporting API для обнаружения проблем и запускать заголовок в режиме "только отчёты". Это поможет выявить кросс-доменные ошибки до их реального применения.

Подробности: https://andrewlock.net/understanding-security-headers-part-3-cross-origin-embedder-policy/

#en

@dot_net_c_sharp | Другие наши каналы
More from @dot_net_c_sharp
  1. Oct 5, 2026Альфа-Банк ищет скиллового коллегу QA Fullstack на C# Полная удалёнка или гибрид в Москве,…
  2. Mar 31, 202610 месяцев с Copilot Coding Agent в .NET: 878 PR и смена роли разработчика Команда .NET эк…
  3. Mar 5, 2026Победителями премии Тпрогер 🐀становятся... Здесь играет барабанная дробь и интригующая му…
  4. Jan 27, 2026Вышел NWinfo 1.4.4: открытый инструмент для быстрого просмотра характеристик ПК на Windows…
  5. Jan 27, 2026Безопасное исполнение ненадёжного кода Методы безопасного исполнения ненадёжного кода. Рас…
  6. Jan 27, 2026«SQL хорош для данных, но плох для логики» — почему все больше разработчиков выносят бизне…
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →