
یه نکته ساده ولی مهم درباره Cookie که خیلیها هنوز قاطی میکنن
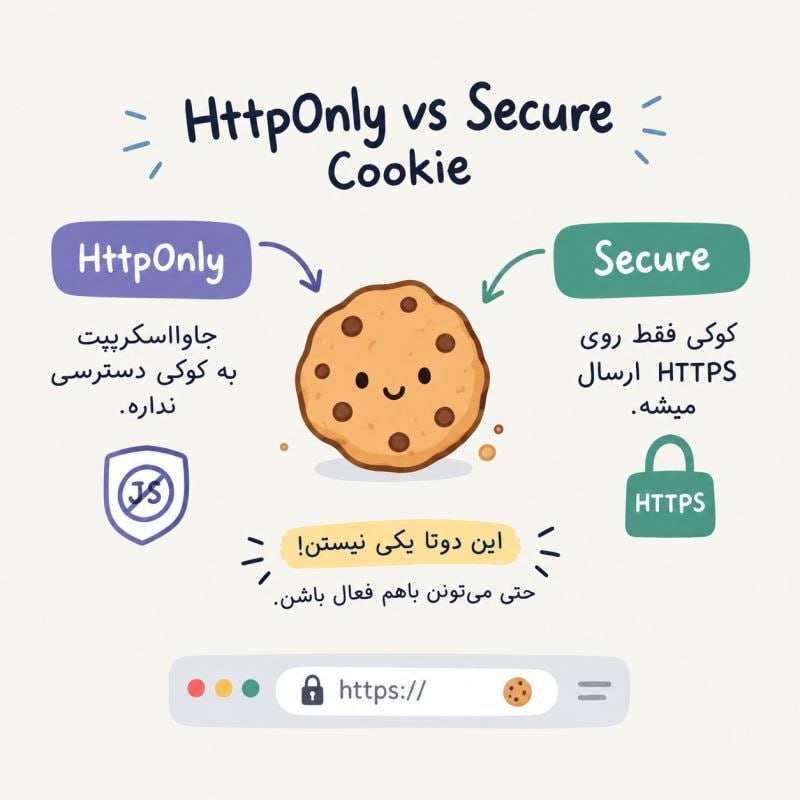
حالت HttpOnly یعنی JavaScript دیگه نمیتونه به Cookie دسترسی داشته باشه؛ پس مثلا توی حملات XSS، دزدیدن JWT سختتر میشه.
حالت Secure یعنی Cookie فقط روی HTTPS ارسال میشه.
این دوتا یکی نیستن و حتی میتونن همزمان فعال باشن.
حالا اگه Cookie از نوع HttpOnly باشه و توی React یا Angular بخوایم بفهمیم کاربر لاگین هست یا نه، معمولا خودمون Cookie رو نمیخونیم؛ یه API مثل auth/status از بکاند میگیریم و بر اساس جوابش Protected Route و Componentها رو مدیریت میکنیم.
@DevTwitter | <Nastaran Mohammadi/>
Post #13491
1.5K
- 👍 9
- 🍌 4