TGViewer
Channel Public Channel
DevSecOps Talks

DevSecOps Talks

@devsecops_weekly

Рассказываем об актуальном в мире DevSecOps. Канал DevSecOps-команды "Инфосистемы Джет"
Subscribers
8.04K
Photos
98
Videos
2
Links
1.4K

Showing posts older than #1009 · Back to latest

Older Posts 20 shown
Post #1008 3.14K
Traceeshark: новый open source от Aqua Security

Всем привет!

Недавно коллекция open source утилит, разрабатываемых и поддерживаемых Aqua Security добавилась еще одна – Traceeshark!

Она представляет из себя некий посредник между Tracee и Wireshark: берем результаты работы первой утилиты в *.json, направляем во вторую и анализируем в «привычном интерфейсе».

После установки Traceeshark в Wireshark появятся 4 дополнительных плагина:
🍭 Tracee logs reader. Поддержка результатов работы Tracee в формате *.json
🍭 Tracee logs analyzer. Возможность работы с Tracee logs – фильтрация, агрегация данных
🍭 Tracee packet reader. Анализ сетевых пакетов, «записанных» Tracee
🍭 Live capture. Запись событий, генерируемых Tracee, «в прямом эфире»

Подробнее о том, как это работает можно прочесть в статье и, конечно же, в repo самого проекта.
GitHub GitHub - aquasecurity/traceeshark: Deep Linux runtime visibility meets Wireshark Deep Linux runtime visibility meets Wireshark. Contribute to aquasecurity/traceeshark development by creating an account on GitHub.
  • 👍 8
  • 🔥 2
Post #1007 2.83K
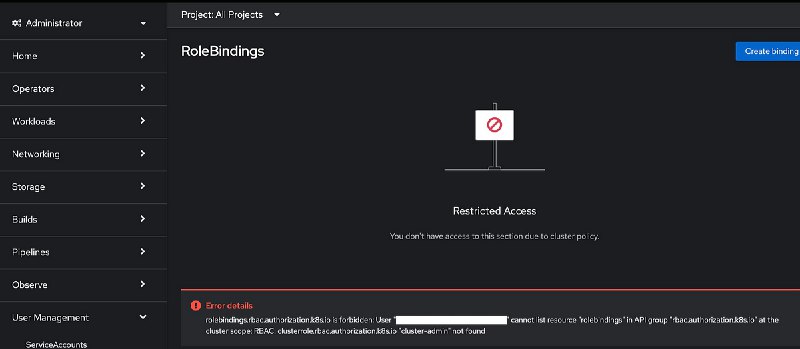
Что делать, если удалил cluster-admin?

Всем привет!

Статья для понедельника, чтобы немного взбодриться! 😊Так получилось, что Автор статьи удалил роль cluster-admin и ее RoleBinding. Как такое может быть? Случаи бывают разные… (но если интересно, то в статье есть ответ, как это получилось именно у него)

И все же, что же делать в подобной ситуации?

Выходов немного, но они есть. Например:
🍭 Найти ServiceAccount, который обладает повышенными привилегиями в кластере
🍭 Получить его ServiceAccount Token
🍭 Создать cluster-admin (Role и RoleBinding заново) с использованием вышеуказанного Token

Но как быть, если привилегированной сервисной учетной записи нет? Хороший вопрос. Возможно, ответом станет "прямая запись в etcd" или поиск недавнего backup.

Возможно, вы сталкивались с таким – будем рады, если поделитесь опытом в комментариях 😊
Medium Don’t delete cluster-admin clusterrole and clusterrolebinding…. uggh, too late… Have you ever accidently deleted a file or thrown out an important document that got lumped in with a pile of unwanted paperwork? We’ve all…
  • 🔥 3
Post #1006 3.76K
Лабораторные по Kubernetes: Security

Всем привет!

Сегодня предлагаем вам несколько материалов «на выходные», посвященных практическим вопросам обеспечения ИБ Kubernetes!

Первая статья подготовлена специалистами Palark и в ней приведен разбор задач (easy), доступных в Simulator. Simulator – CTF для Kubernetes, в котором собран набор сценариев, цель которых – решить задачку и найти флаг.

При прохождении Simulator Авторы затрагивают такие темы как:
🍭 Горизонтальное перемещение в кластере Kubernetes
🍭 Работа с ролевой моделью Kubernetes
🍭 Создание «bad pod», получение доступа к контейнеру
🍭 Изменение Network Policy и многое другое

Второй ресурс – новая «комната» проекта TryHackMe: уровень сложности – Medium, время на прохождение около 60 минут.

В комнате собраны задачи и вопросы по темам: ServiceAccounts, RBAC, Api Requests in k8s, Image Scanning и не только. Материал более теоретический, но все равно может быть интересным 😊

Отличного обучения и прекрасных вам выходных!
Palark Kubernetes security practical training as a CTF game with Simulator | Tech blog | Palark Dealing with security issues in containers and Kubernetes is an essential engineering skill. This Open Source simulator created in ControlPlane is a fantastic tool for practicing DevSecOps in a free and engaging manner.
  • 👍 8
Post #1005 3.19K
Обновление фреймворка DAF

Всем привет!

Рады сообщить вам, что вышло обновление фреймворка DAF! В новом релизе мы
🍗 пересмотрели часть практик и их расположение в уровнях зрелости;
🍗 актуализировали маппинг практик DAF на фреймворк BSIMM;
🍗 обновили Пирамиду зрелости (ex - Кирилламида);
🍗 добавили список документов для организации процессов безопасной разработки с предполагаемыми разделами в каждом из них;
🍗 исправили опечатки, баги.

Также мы будем очень рады, если вы присоединитесь к совершенствованию DAF и станете его контрибьютором.
Для публикации обновлений и обсуждения фреймворка создали канал и чат соответственно - https://t.me/DevSecOps_Assessment_Framework 🙂

И еще небольшая просьба: если вы используете наш фреймворк в коммерческих целях, в разработке локальных или государственных нормативных актов, в маркетинговых или иных публичных целях, если рассказываете об этом фреймворке в статьях или на конференциях — сообщайте, пожалуйста, нам (например, в чат или просто в почту).
Telegram DevSecOps Assessment Framework (DAF) Канал о фреймворке DAF (https://github.com/Jet-Security-Team/DevSecOps-Assessment-Framework). Публикуем изменения, собираем обратную связь тут - https://t.me/DAF_chat
  • 🔥 13
  • 👍 7
  • 👏 2
  • ❤ 1
Post #1004 3.07K
Analysis Tools: простой и наглядный выбор сканеров!

Всем привет!

Вопрос выбора инструментов анализа исходного кода может… привести в тупик! Ведь их так много (как кажется на первый взгляд).

Чтобы стало немного проще, рекомендуем обратить внимание на ресурс Analysis Tools. В нем собрана информация как об open source, так и об enterprise-решениях. И слово «анализ» тут понимается в широком смысле – линтеры, ИБ-проверки, formatters, анализ качества кода и т.д.

Воспользоваться ресурсом просто:
🍭 Выбираем язык(и)
🍭 Интересующий нас тип анализа
🍭 Способ взаимодействия (CLI, SaaS, IDE-plugin)
🍭 Тип лицензии
🍭 Стоимость (если надо) и… готово!

Интересно, что в результирующем списке можно посмотреть количество «голосов», которые отданы тому или иному решению. Вдобавок – краткое описание и сведения о том поддерживается проект или нет (для open source).

При выборе понравившегося решения предоставляется информация о сайте, repo, GitHub-звездах, небольшой обзор решения и возможные альтернативы на замену.
Выглядит вполне интересно и полезно! 😊

P.S. А если не хочется сайтов и фильтров, но материал интересен – можно обратиться к repo проекта
analysis-tools.dev Analysis Tools and Linters to Improve Code Quality and Avoid Bugs Find static code analysis tools and linters for Java, JavaScript, PHP, Python, Ruby, C/C++, C#, Go, Swift, and more. All tools and linters are peer-reviewed by fellow developers to select the best tools available. Avoid bugs in production, outages on weekends…
  • 👍 9
  • ❤ 2
Post #1003 2.74K
GitOps Secrets: HashiCorp Vault и External Secrets Operator

Всем привет!

Тематика корректного управления секретами не может быть не актуальной! Особенно, когда их много и когда хочется выстроить такой процесс, который будет работать «как часы» и, в идеале, без вмешательства пользователя!

В статье описывается использование двух решений – HashiCorp Vault и External Secrets Operator (ESO) для того, чтобы: безопасно хранить секреты, безопасно их «доставлять» потребителям.

Автор предлагает реализовать:
🍭 Применение манифестов приложения с секретами
🍭 ESO анализирует манифест и создает запрос в Vault
🍭 Vault «удостоверяется» в том, что ESO можно «доверять» и отдает секрет ESO
🍭 ESO создает Secret с необходимыми данными

Все шаги максимально детально описаны. Для тестов используется минималистичное приложение, которое показывает информацию о секретах.

Дополнительно, Автор затрагивает такие темы как ротация секретов и решение проблемы Secret Zero. Рекомендуем!
Medium GitOps Secrets with Argo CD, Hashicorp Vault and the External Secret Operator Teams adopting GitOps often ask how to use secrets with Argo CD. The official Argo CD page about secrets is unopinionated by design and…
  • 👍 1
Post #1002 3.19K
Ultimate DevSecOps

Всем привет!

По ссылке можно найти awesome-подборку, посвященную DevSecOps. В ней собраны материалы, посвященные разным практикам безопасной разработки.

Материал структурирован по следующим разделам:
🍭 Pre-commit Tools
🍭 Secrets Management
🍭 SAST, DAST
🍭 Continuous Deployment Security
🍭 Container, Kubernetes и многое другое

Больше всего приведено информации по различным средствам автоматизации. Ничего сверхъестественного, но может быть полезно тем, кто только начинает разбираться в тематике.
GitHub GitHub - sottlmarek/DevSecOps: Ultimate DevSecOps library Ultimate DevSecOps library. Contribute to sottlmarek/DevSecOps development by creating an account on GitHub.
Post #1001 3.43K
Troubleshooting Kubernetes: Handbook

Всем привет!

Поиск источников проблем при работе с Kubernetes (особенно по началу) может быть очень и очень неочевидным.

Основная задача статьи состоит в том, чтобы сделать этот процесс более понятным и структурированным.

Автор рассматривает:
🍭 Анализ Kubernetes Events
🍭 Работа с Kubernetes Audit Log
🍭 Анализ потребляемых ресурсов
🍭 Использование kubectl exec и kubectl debug
🍭 Поиск причин возникновения «сетевых ошибок» и другие
🍭 Использование ephemeral containers для поиска ошибок

Для каждого блока Автор рассматривает возможные ошибки и причины, которые к ним привели. Например, Scheduling Delays может быть вызван ограничениями ресурсов, проблемами с планировщиком, неготовностью PV и т.д.

Кроме этого, Автор приводит перечень рекомендаций о том, как и что лучше использовать для идентификации причин неисправностей.

Надеемся, что статья вам пригодится и сделает процесс поиска ошибок в Kubernetes чуть проще 😊
Medium The Kubernetes Troubleshooting Handbook Debugging Tips, Tools, and Techniques
  • 🔥 7
  • 👍 2
  • 👏 1
Post #1000 3.13K
Kubernetes RBAC: подробный обзор

Всем привет!

Сегодня предлагаем вашему вниманию объемную статью, в которой рассматриваются разные аспекты управления доступом в Kubernetes с использованием RBAC.

Статья затрагивает области:
🍭 Что такое RBAC в Kubernetes, как он устроен и работает
🍭 Разница между RBAC и ABAC
🍭 Аутентификация и Авторизация (AuthN/AuthZ)
🍭 Лучшие практики при работе с RBAC и многое другое

Все концепты отлично расписаны, материал можно смело использовать для консолидации и структурирования информации по теме.

А из лучших практик можно составить неплохой checklist, который можно использовать при проведении аудитов ИБ кластеров Kubernetes.

Также в статье упоминаются средства автоматизации (open source), которые смогут облегчить процесс аудита прав и полномочий.
rad.security Kubernetes RBAC: Role-Based Access Control Dive into the basics of Kubernetes RBAC: role-based access control, including security principles like limiting Kubernetes cluster roles and permissions.
  • 👍 5
  • ❤ 1
Post #999 2.81K
Чем eBPF может быть полезен ИБ?

Всем привет!

eBPF крайне популярная технология, которая позволяет выполнять пользовательский код в контексте ядра Linux. При этом, само ядро модифицировать не обязательно.

И начиналось все с анализа сетевых пакетов, но, со временем, вариантов использования eBPF стало больше в разы. В том числе и для информационной безопасности.

Небольшой обзор можно найти в статье от Wiz. Ребята рассматривают возможности технологии в контексте Kubernetes.

Статья состоит из разделов:
🍭 Ограничения существующих средств мониторинга (например, ptrace)
🍭 Преимущества eBPF при осуществлении мониторинга (сетевой трафик, System Calls)
🍭 Лучшие практики по использованию eBPF в Kubernetes (выбор ядра, установка необходимого инструментария, «точечный» мониторинг)

Статья достаточно базовая и дает общее представление о eBPF. Если вам хочется больше материалов, которые позволят погрузиться, рекомендуем обратить внимание на книгу Liz Rice (скачать ее можно вот тут)

P.S. На ресурсе Wiz Academy есть еще много всего интересного и полезного! 😊
wiz.io Using eBPF in Kubernetes: A Security Overview | Wiz eBPF provides deep visibility into network traffic and application performance while maintaining safety and efficiency by executing custom code in response to the kernel at runtime.
  • 👍 2
  • ❤ 1
Post #998 2.9K
Semgrep Academy: еще больше курсов!

Всем привет!

Обучающий проект Semgrep продолжает развиваться! Про предыдущие нововведения мы писали вот тут. С тех пор было добавлено еще несколько курсов!

Например:
🍭 Semgrep Custom Rules Level 1 (21 урок, 1 час видео)
🍭 Secure Guardrails (45 уроков, 3.5 часа видео)

Приятно, что помимо теории и «общих» концептов начинают появляться «практические курсы», которые помогут лучше познакомиться с анализом кода и Semgrep в частности.

P.S. Все курсы абсолютно бесплатны и их можно проходить в удобном вам ритме 😊
Semgrep Academy Semgrep Academy - Learn to create secure software! Learn to create an application security program, write secure code, use Semgrep tools, and more! All for free.
  • 👍 5
Post #997 3.29K
Сравнение AuthentiK и KeyCloak

Всем привет!

Когда заходит речь об использовании open source решения для управления доступом, вероятно, первое, что приходит на ум – KeyCloak! Однако, не им единым 😊

В статье Автор приводит сравнение между AuthentiK и KeyCloak!

Рассматриваются такие параметры, как:
🍭 Архитектура (простота установки, масштабируемость, гибкость)
🍭 Простота использования
🍭 Пользовательский интерфейс
🍭 Основные возможности (core features)
🍭 Интеграционные возможности
🍭 Масштабируемость

Для каждого параметра Автор описывает сильные стороны и сценарии, где конкретное решение может быть лучше/удобнее.

А если лень читать все, то в самом начале статьи есть tl;dr, в котором представлен вывод Автора что лучше и в каких случаях 😊
Medium AuthentiK vs Keycloak AuthentiK and Keycloak are both open-source identity and access management (IAM) solutions, but they have different features, strengths…
  • 👍 9
  • 🤔 5
  • 🔥 3
  • ❤ 1
Post #996 3.75K
Hardening Linux!

Всем привет!

Предлагаем вам longread на выходные, посвященный безопасной настройке Linux!

Материал включает в себя разделы:
🍭 Безопасная настройка ядра
🍭 Sandboxing
🍭 Мандатное управление доступом
🍭 Межсетевое экранирование
🍭 Управление полномочиями для доступа к файлам
🍭 Настройки монтирования и много-много-много всего еще

Как и во всех Hardening Guide, в разделах приводятся рекомендации о том, что и как надо настроить. Ко многим рекомендациям предоставляются неплохие описания «почему так надо делать».

Рекомендуем для добавления в вашу коллекцию материалов по безопасной настройке 😊
  • 👍 8
  • ❤ 4
  • 🔥 3
Post #995 4.07K
DefendingAPI.pdf2.2 MB
Defending API

Всем привет!

В приложении доступен документ (~ 65 страниц), посвященный безопасности API. В нем описываются подходы и практики по защите API с иллюстративными примерами, подготовленными на базе .NET и Java

Внутри можно найти:
🍭 Безопасная работа с JWT, используемых в API
🍭 Обеспечение безопасности паролей и токенов
🍭 Реализация аутентификации
🍭 Использование позитивных моделей при работе с API
🍭 Моделирование угроз, характерных для API и т.д.

Помимо рассмотрения важных аспектов защиты API Авторы приводят API Security Maturity Model. Модель описывает 6 доменов – Inventory, Design, Development, Testing, Protection и Governance. Для каждого из них приводится минималистичное описание характерных активностей.
  • 👍 1
Post #994 3.51K
Application Attacks

Всем привет!

По ссылке можно найти описание уязвимостей и атак, характерных для программного обеспечения. С одной стороны набор достаточно «типовой», с другой – отлично структурированный.

Внутри содержится информация:
🍭 Раскрытие чувствительной информации
🍭 Cross-Site Request Forgery
🍭 XSS
🍭 SQL Инъекции
🍭 Некорректная аутентификация
🍭 Недостаточное логирование и т.д.

Для каждого раздела приводится неплохое описание что это такое и какие меры можно предпринимать для противодействия. Из «минусов» - описание общее и без конкретных примеров для языка X.

Однако, есть и «плюсы» – подобное описание можно использовать при формировании собственной базы знаний по безопасной разработке в Компании.

P.S. А если вы еще не знакомы с DevSecOps Guides – крайне рекомендуем. На сайте еще очень-очень-очень много всего полезного и интересного ☺️
DevSecOps Guides Application Attacks Guides for DevSecOps
  • 👍 2
  • ❤ 1
Post #993 2.99K
OSCR-in-the-Wild.pdf2.9 MB
OSC&R in the Wild: безопасность Software Supply Chain

Всем привет!

Согласно отчету, который находится в приложении к посту, 91% компаний столкнулись с Software Supply Chain инцидентами в 2023 году.

Команда OX Security обработала более 100 миллионов alerts, связанных с безопасностью цепочки поставок при разработке ПО. Данные были нормализованы, проанализированы и «разложены» по OSC&R Framework (мы писали о нем вот тут).

Если кратко, то получилось следующее:
🍭 AppSec-команды получают слишком большое количество оповещений, которые нереально обрабатывать
🍭 «Наиболее» популярными уязвимостями пока еще остаются: Injection, Sensitive Data in Log Files, XSS
🍭 Более 50% приложений обладают уязвимостями с уровнем критичности «Высокий» и выше и т.д.

Но не это самое интересное 😊 В отчете можно найти информацию о том, какие уязвимости наиболее часто встречаются в приложениях с указанием их «места» в kill chain. И конечно же, информация о наиболее часто встречающихся TTP с привязкой к этапу!

Все это доступно в отчете, он небольшой (~ 18 страниц).
  • 👍 4
  • ❤ 2
  • 🔥 2
  • 👏 1
Post #992 3.26K
Istio: от A до Y

Всем привет!

По ссылке доступна еще одна большая-большая статья, на это раз, посвященная Istio (в предыдущий раз Автор разбирал Falco).

Сперва Автор знакомит читателя с концепцией Service Mesh – что это такое и зачем оно нужно. А дальше – самое интересное… Istio!

Установка Istio, тестового приложения Bookinfo, на котором будут проводиться эксперименты, и еще нескольких систем, которые помогут лучше понимать происходящее – Kiali, Jaeger, Prometheus.

После того, как все настроено, Автор рассматривает сценарии:
🍭 Управление сетевым трафиком
🍭 Использование mTLS
🍭 Контроль сетевого трафика с использованием Authorization Policy
🍭 Управление аутентификацией
🍭 Контроль внешнего трафика и много всего еще

Теория подкрепляется практикой: команды, YAML’ы, комментарии и пояснения – все на месте!

А в конце статьи можно найти несколько benchmark – «Performance», «HTTP» и «TCP». Автор сравнивается варианты: без Istio, с Istio, с Istio в Ambient-режиме. Крайне рекомендуем к ознакомлению!
A cup of coffee Istio from A to Y Istio is an open-source service mesh that allows you to connect, secure, control, and observe the services of an application. We will see how to install Istio, and how to use it to secure and monitor our services.
  • 🔥 10
  • 👍 3
Post #991 3.2K
Exploiting Kubelet API

Всем привет!

Статья от Aqua Security, посвященная безопасности Kubelet API. Она получилась в результате анализа реальных случаев, которые команда агрегировала на основании исследований инцидентов ИБ собственной honeypot-сети.

Начинается статья с краткого «знакомства» - что такое Kubelet, зачем он нужен и какая у него роль в Kubernetes.

Далее – описание условий: команда опубликовала Kubelet вовне, разрешив анонимный доступ. Да, так делать точно не стоит и по умолчанию Kubelet не «торчит наружу», и анонимная аутентификация отключена. Но случаи бывают разные 😊

И самое интересное – результаты:
🍭 Попытки получения информации об окружении
🍭 Использование Network Discovery техник
🍭 Сбор чувствительной информации (секреты)
🍭 Запуск нового контейнера, получение доступа к нему и выполнение произвольных script и не только

Может возникнуть вопрос – «А разве кто-то вообще публикует Kubelet?!». Да, согласно статистике, в 2021 году нашли 103K, а в 2022 – 243K подобных случаев. Да, не во всех из них используется анонимная аутентификация, а некоторые – так и вовсе honeypots. Обо всем этом детально описано в статье.

P.S. Если тематика анализа Kubelet вам интересно, то можно обратиться к cтатье CyberArk «Using Kubelet Client to Attack the Kubernetes Cluster» и утилите, которую они для этого написали – kubeletctl (не путать с kubectl 😊)
Aqua Kubernetes Exposed: Exploiting the Kubelet API Learn how to protect your Kubernetes clusters against Kubelet API attacks and ensure a robust security posture.
  • 👍 4
  • ❤ 3
Post #990 3.06K
Full Mesh VPN для Edge Computing

Всем привет!

Раз уж речь зашла об организации сети в Edge Computing, давайте поговорим об этом чуть больше.

Какие вообще требования предъявляются к сети в Edge Computing и в чём могут быть особенности? Есть ли альтернативные решения, обладающие схожим функционалом EdgeVPN?

Об этом можно почитать по ссылкам ниже:
1. https://tailscale.com/learn/understanding-mesh-vpns
2. https://openziti.io/docs/learn/introduction/
3. https://docs.zerotier.com/protocol
Tailscale Understanding Mesh VPNs A mesh network topology lets different nodes dynamically connect to each other, improving the overall efficiency of data transmission. Similarly, mesh VPNs use a peer-to-peer architecture to offer greater resiliency, scalability, and performance than conventional…
  • 👍 3
  • 🔥 3
  • 🤩 1
Post #989 3.12K
Организация сетевого взаимодействия в Edge Computing.

Всем привет!

Пару постов назад мы писали о том что нас ждёт бум развития Edge Computing в ближайшие несколько лет!

Но с какими сложностями мы можем столкнуться при освоении данной технологии?

Одна из существенных сложностей заключается в организации защищённого отказоустойчивого сетевого взаимодействия между Edge-точками.

Авторы статьи "EdgeVPN: Self-organizing layer-2 virtual edge networks" предложили возможное решение.
С самой статьей и описанием технологии можно ознакомиться по ссылкам ниже:

1. https://par.nsf.gov/servlets/purl/10410236
2. https://edgevpn.io/
EdgeVPN.io Open-source VPN for Edge Computing Seamlessly connect edge resources with a scalable virtual Ethernet
  • 👍 3
  • 🔥 3
  • ❤ 2
  • 🤯 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →