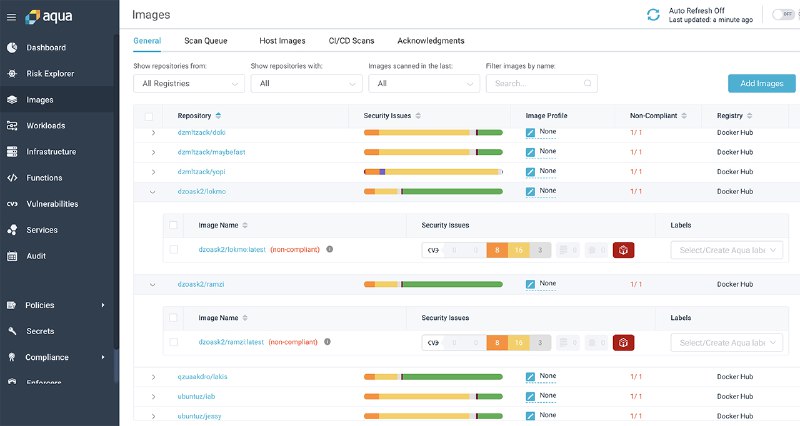
Команда специалистов Aqua Security на днях опубликовала результаты исследования, в рамках которого проводился анализ заражённых образов.
В процессе исследования специалисты компании отсканировали тысячи образов в Docker Hub и разбили их на группы, одна из которых привлекла особое внимание.
В группу попали 23 связанных между собой образа. Они были размещены в Docker Hub 7-ю разными людьми и, кроме этого, были связаны с 15-ю разными GitHub аккаунтами.
Позже специалисты выяснили, что эта инфраструктура принадлежит алжирской хакерской группировке DzMLT.
Интересно, что образы были собраны так, чтобы снизить вероятность обнаружения вредоносного ПО внутри них при сканировании статическими утилитами.
Основные операции совершались после запуска контейнера, т.е. в runtime. Большинство контейнеров подключалось к GitHub, чтобы загрузить вредоносные элементы и криптомайнеры.
В статье приводится детальное описание логики работы инфраструктуры и рекомендации в части обеспечения ИБ. Полное описание доступно по ссылке тут.
Post #35
523