Раннее обнаружение «CVE» с использованием LLM
Всем привет!
Регистрация CVE требует некоторого времени. При этом, информация о том, что именно было исправлено в проекте, для которого регистрируется CVE, доступна сильно раньше. Её только надо найти.
Бывают и более пугающие случаи: когда было сделано обновление по устранению уязвимости, но CVE никогда не присваивалась. Однако, информация об обновлении все равно доступна в GitHub-репозитории (для open-source проектов). И все точно также – её только надо найти.
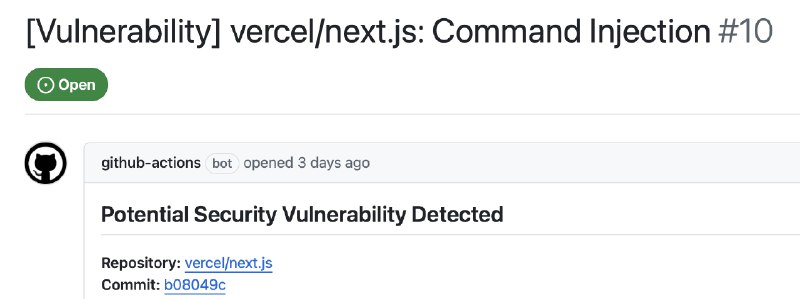
Именно этой задачей и озаботился Автор статьи. С использованием LLM он создал GitHub Action, который на периодической основе анализировал заданный перечень open-source репозиториев.
Для этого извлекались новые коммиты и передавались в Claude, задачей которого было определить – устранялись ли уязвимости или нет.
Однако, такой подход создавал как false positive, так и false negative-результаты.
Для устранения этого недостатка Автор немного адаптировал подход и используемые инструкции (все в явном виде указано в статье).
В итоге все вышло «не без шероховатостей», но тем не менее – PoC был реализован и с его результатами можно ознакомиться по ссылке.
Зато! Это решает задачу получения информации об исправлении уязвимости максимально рано, не дожидаясь публикации CVE, обновления баз данных анализаторов и т.д.
Post #1420
2.83K