
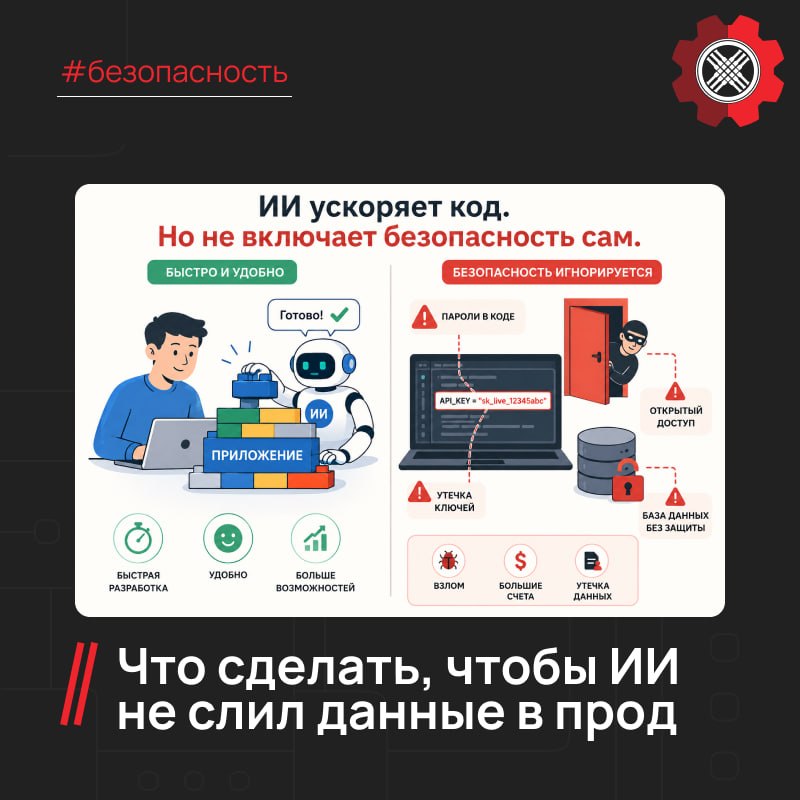
Для тех инженеров, чьи разработчики перешли на вайб-кодинг с Cursor, Claude Code и другими ИИ-агентами: подробный разбор рисков безопасности и практический гайд по защите инфраструктуры.
Пока разработчики наслаждаются скоростью генерации кода, привычные контуры безопасности начинают протекать. Традиционный .gitignore больше не спасает от утечек, когда в процесс включаются автономные ИИ-агенты.
👈 Читать на Хабре
Кратко о главном:
⚪️ ИИ-агенты и MCP читают файлы до коммита, выводят секреты в логи, отправляют приватные детали базы в публичные тикеты. Статистика GitGuardian 2026 уже фиксирует десятки тысяч уникальных секретов в MCP-файлах.
⚪️ Package hallucination (slopsquatting) — как ИИ выдумывает названия npm/pip-пакетов, а злоумышленники регистрируют их с вредоносным кодом.
⚪️ Риски автономных действий агентов в CI/CD (атаки на GitHub Actions, GhostAction) и уязвимости конфигураций MCP.
⚪️ Автор предлагает конкретные уровни защиты в зависимости от зрелости проекта. Для DevOps-специалистов собран готовый стек утилизации рисков.
⚪️ Готовый инструмент автоматизации
ai-repo-safety-skill для быстрого развертывания безопасного окружения (bootstrap репозитория, генерация правил для MCP, добавление проверок безопасности в GitHub Actions).Материал полезен для пересборки пайплайнов безопасности и внедрения превентивных мер (включая составление файлов AGENTS.md и правил для ИИ).
@DevOpsKaz 😛