
KICS (Keeping Infrastructure as Code Secure) — инструмент, который позволяет находить уязвимости в системе безопасности, проблемы с соответствием нормативным требованиям и неправильную конфигурацию инфраструктуры на ранних этапах разработки.
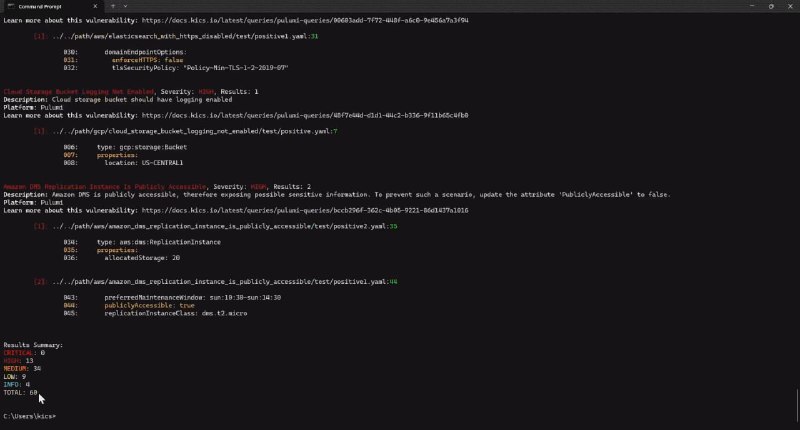
Сканирование файла с помощью KICS выглядит так:
docker run -t -v {path_to_host_folder}:/path checkmarx/kics:latest scan -p /path/{filename}.{extension} -o "/path/"🖥 GitHub
🟡 Использовать KICS онлайн
@DevOPSitsec