
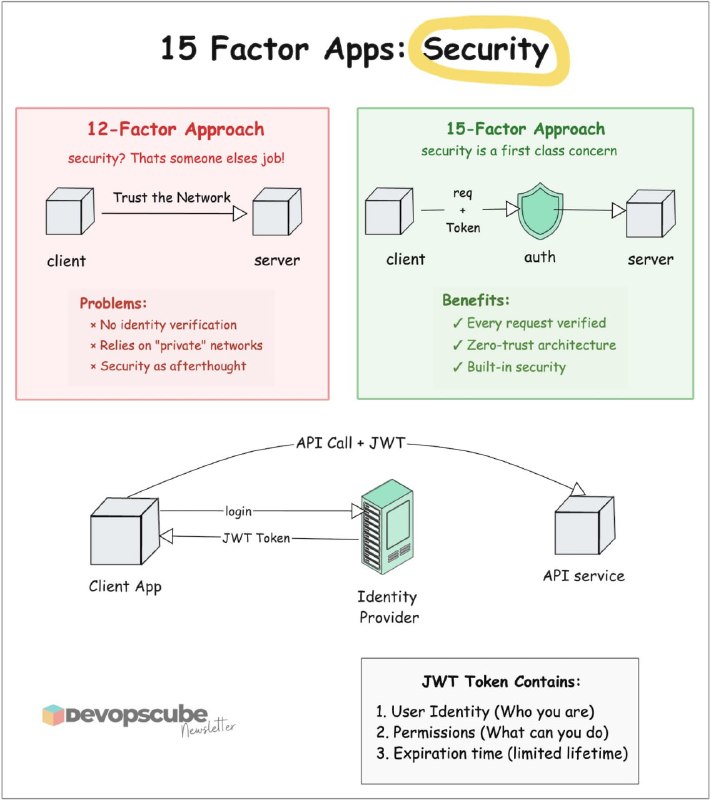
Масштабирование, Kubernetes, CI/CD — всё это бесполезно, если безопасность появляется только в самом конце.
Именно поэтому Kubernetes изначально строится по принципу Zero Trust:
‼️ каждый Pod получает собственный JWT-токен;
‼️ API Server проверяет каждый запрос;
‼️ доступ определяется через RBAC, а не "по умолчанию".
Это отличный пример того, как аутентификация и авторизация становятся частью архитектуры, а не дополнительной функцией.
⛓️ Подробнее здесь
tags: #статья
➡ DevOps Community | Чат