



Когда инфраструктура разрастается, важно иметь единое место для анализа логов.
Filebeat собирает системные и контейнерные события, а Elasticsearch хранит и индексирует их для быстрого поиска.В этом посте:
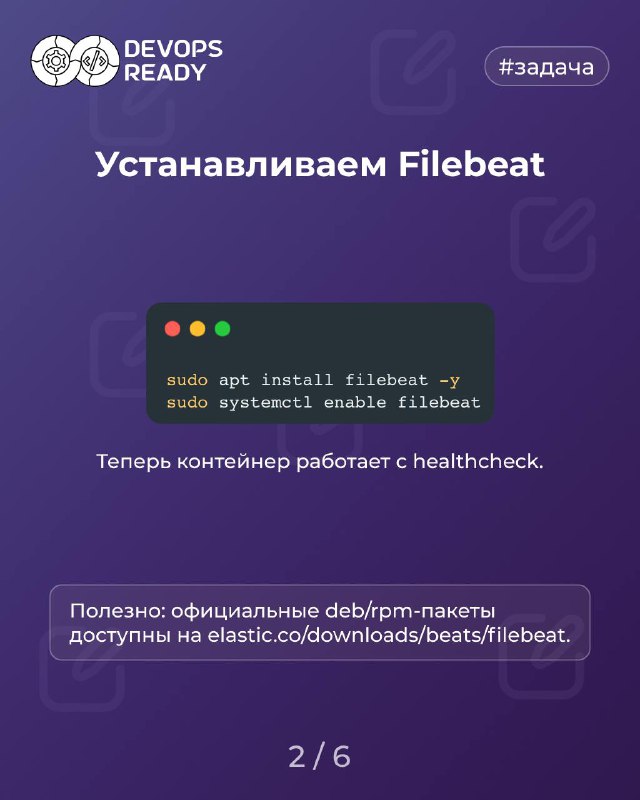
• Устанавливаем и настраиваем Filebeat на сервере;
• Подключаем вывод в Elasticsearch для централизованного хранения;
• Активируем сбор системных и Docker-логов;
• Проверяем интеграцию и готовим базу для визуализации в Kibana.
Так строится надёжная и прозрачная система логирования, без которой DevOps просто не работает.
➡️ DevOps Ready | #задача