TGViewer
Channel Public Channel
DevOps MemOps

DevOps MemOps

@devops_memops

Всё о DevOps

Для связи - @raz_raz
Заказать рекламу через биржу: https://telega.in/c/devops_memops
Subscribers
6.34K
Photos
3.4K
Videos
539
Links
5.4K

Showing posts older than #6829 · Back to latest

Older Posts 20 shown
Post #6828 2.82K
Container escape — это не «экзотика», а базовый сценарий – атакующий исполняет код внутри контейнера и дальше ищет путь к хосту через ядро, runtime или мисконфигурацию. Вся проблема в том, что контейнеры делят одно ядро, поэтому успешный escape = компрометация всей ноды и потенциально кластера.

Статья Container Escape Telemetry: Series Overview (вернее сборник статей) делает акцент на телеметрии: одиночные сигналы бесполезны, важно собирать цепочки событий (syscalls, доступ к /proc, работа с runtime сокетами) и коррелировать их. Типичные индикаторы — mount/setns, доступ к docker.sock, попытки эскалации черерз capability и нетипичное поведение процессов внутри контейнера.

Главный takeaway — большинство escape’ов происходит не из-за 0day, а из-за мисконфигов (privileged, лишние capabilities, hostPath). Поэтому detection должен быть поведенческим и контекстным (а лучше – гибридным), а защита — банально про least privilege и контроль рантайма, иначе любой foothold в контейнере быстро превращается в полный захват инфраструктуры.

📌 Подробнее: https://catscrdl.io/blog/containerescapetelemetry/intro/

MemOps 🤨
  • 👍 4
Post #6825 1.59K
Agent Sandbox — проект от Kubernetes SIG Apps, который решает новую задачу: запуск изолированных и stateful AI агентов прямо в Kubernetes. Он вводит специальный CRD Sandbox, позволяющий описывать «одиночные» долгоживущие окружения с постоянным хранилищем и стабильной сетевой идентичностью.

Ключевая идея — дать Kubernetes нативный способ управлять workload’ами, которые не вписываются в Deployment или StatefulSet: например, агентами, dev средами или ноутбуками. Sandbox ведёт себя как легковесная VM на базе контейнера, с lifecycle операциями вроде pause/resume и возможностью безопасно исполнять недоверенный код.

Проект особенно интересен в контексте AI: он стандартизирует инфраструктуру для agent based систем, добавляя изоляцию через gVisor/Kata, шаблоны, pre warmed окружения и API.

📌 Подробнее: https://github.com/kubernetes-sigs/agent-sandbox

MemOps 🤨
Post #6822 1.64K
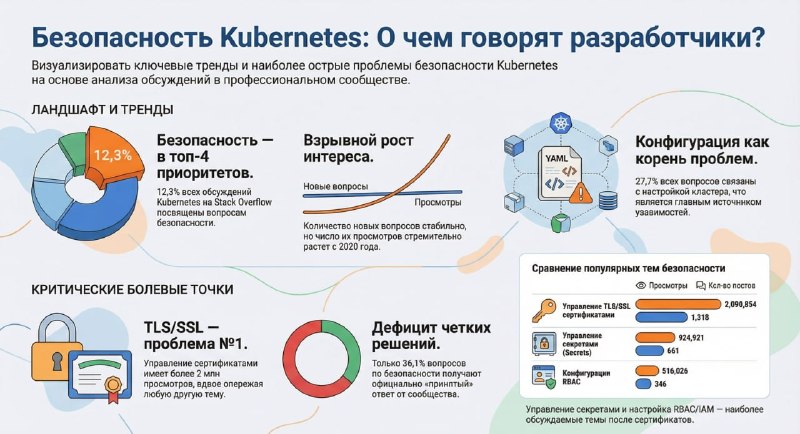
The Kubernetes Security Landscape: AI-Driven Insights from Developer Discussions

В данной работе авторы проанализировали более 35тыс вопросов на Stack Overflow за период с 2019 по 2023 год.

Ключевые выводы:
1) Значимость безопасности: Темы, связанные с безопасностью, занимают четвертое место по популярности среди всех обсуждений Kubernetes, составляя 12,3% от общего объема дискуссий.
2) Доминирующие проблемы: Три основные области — управление сертификатами TLS/SSL, управление секретами и управление идентификацией и доступом (IAM) — вызывают подавляющее большинство вопросов и интереса.
3) Разрыв между вопросами и интересом: В то время как количество новых вопросов по безопасности остается относительно стабильным, количество просмотров этих тем резко растет, что свидетельствует о массовом внедрении платформы и поиске уже существующих решений.
4) Проблемы конфигурации: Около 28% всех обсуждений касаются конфигурации кластеров, что подтверждает тезис о высокой сложности Kubernetes и риске возникновения уязвимостей из-за неправильных настроек.


📌 Подробнее: https://arxiv.org/abs/2409.04647

MemOps 🤨
  • 👍 2
Post #6819 1.71K
kaos — это платформа на основе Kubernetes для развертывания и управления ИИ-агентами с доступом к инструментам, многоагентной координацией и бесшовной интеграцией больших языковых моделей.

📌 Подробнее: https://github.com/axsaucedo/kaos

MemOps 🤨
GitHub GitHub - axsaucedo/kaos: 🚀 K8s Agent Orchestration System: Managing the KAOS in your large-scale distributed multi-agent systems 🚀 K8s Agent Orchestration System: Managing the KAOS in your large-scale distributed multi-agent systems - axsaucedo/kaos
  • ❤ 3
Post #6814 1.63K
kimspect — это инструмент для проверки образов контейнеров Kubernetes, который обеспечивает полный контроль над образами контейнеров, работающими в вашем кластере. kimspect может получать информацию об образах по подам, пространствам имен и узлам. kimspect — это высокопроизводительный и надежный инструмент для анализа образов контейнеров с простым и интуитивно понятным интерфейсом командной строки.

📌 Подробнее: https://github.com/koithos/kimspect

MemOps 🤨
GitHub GitHub - koithos/kimspect: The missing utility in kubectl to help you inspect container images on your pods and nodes. The missing utility in kubectl to help you inspect container images on your pods and nodes. - koithos/kimspect
  • ❤ 3
  • 👍 1
Post #6812 1.76K
Большая шпаргалка по Linux Storage Stack

(файлом в комментах)

MemOps 🤨
  • 👍 6
Post #6811 1.69K
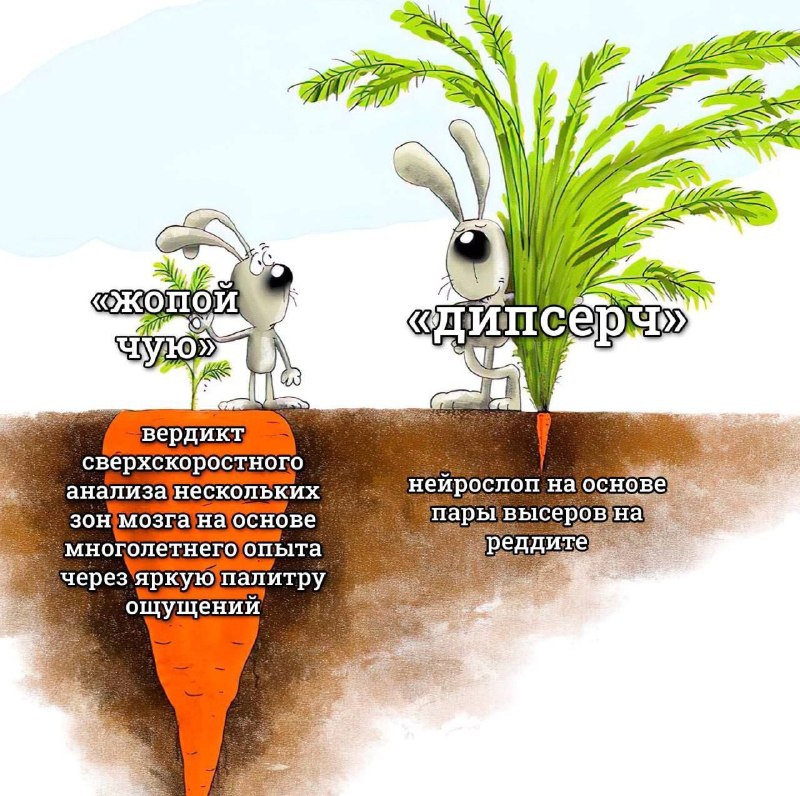
MemOps 😃
  • 😁 21
  • ❤ 2
  • 👍 2
  • 🌚 1
Post #6809 2K
k8squest — это локальная игровая платформа для обучения работе с Kubernetes с интерактивным терминальным интерфейсом, напоминающим графический пользовательский интерфейс. В каждой миссии что-то ломается в Kubernetes. Ваша задача — это исправить.

📌 Подробнее: https://github.com/Manoj-engineer/k8squest

MemOps 🤨
GitHub GitHub - Manoj-engineer/k8squest: K8sQuest — A local, hands-on Kubernetes learning game with real-world troubleshooting challenges.… K8sQuest — A local, hands-on Kubernetes learning game with real-world troubleshooting challenges. Practice Pods, Deployments, Services, networking, storage, and debugging using kubectl on a local c...
  • ❤ 6
  • 👍 3
Post #6806 1.85K
Moving Logic Out of Pods: Extending the Argo Workflows Controller

В этой статье автор расскажет, как с помощью плагина Argo Workflows Executor можно расширить возможности контроллера Argo Workflows, не создавая собственную ветку разработки, — достаточно реализовать небольшой HTTP-сервер на любом языке. Кроме того, этот механизм позволяет сократить количество дополнительных модулей в ваших DAG и снизить нагрузку на планировщик Kubernetes. Если вы только знакомитесь с Argo, я вкратце расскажу об архитектуре и о том, как работают плагины. В конце мы рассмотрим практические примеры и ключевые детали конфигурации.


📌 Подробнее: https://hackernoon.com/moving-logic-out-of-pods-extending-the-argo-workflows-controller

MemOps 🤨
Hackernoon Moving Logic Out of Pods: Extending the Argo Workflows Controller Extend Argo Workflows with Executor Plugins: reduce pod overhead, integrate external systems via HTTP, and eliminate scheduler load. Minikube demo included.
  • 👍 2
Post #6804 1.76K
Helmsman — это инструмент командной строки для управления Kubernetes через Helm с использованием простого и декларативного файла конфигурации.

С Helmsman можно:

— устанавливать, обновлять и удалять релизы Helm;
— управлять правами доступа и пространствами имён Kubernetes;
— запускать проверки безопасности перед развёртыванием;
— создавать dry-run планы и сравнивать их перед применением;
— организовать деплой по зависимостям и приоритетам.

Конфигурация пишется в YAML и поддерживает шаблонизацию, переменные окружения и условия. Helmsman может использоваться как в CI/CD пайплайнах, так и вручную.


📌 Подробнее: https://github.com/mkubaczyk/helmsman

MemOps 🤨
  • 👍 5
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →