Всё о DevOps
Для связи - @raz_raz
Заказать рекламу через биржу: https://telega.in/c/devops_memops
Post #6391
1.74K
 DE
@devops_memops
Showing posts older than #6392 · Back to latest
Эта коллекция Ansible содержит проверенные в боевых условиях средства защиты для Linux, SSH, nginx и MySQL

В отличие от клиентов на базе Electron, которые могут тормозить при работе с большими наборами данных, Zedis создан на основе GPUI (того же механизма рендеринга, который используется в редакторе Zed). Это обеспечивает стабильную работу со скоростью 60 кадров в секунду и минимальным потреблением памяти даже при просмотре миллионов ключей.

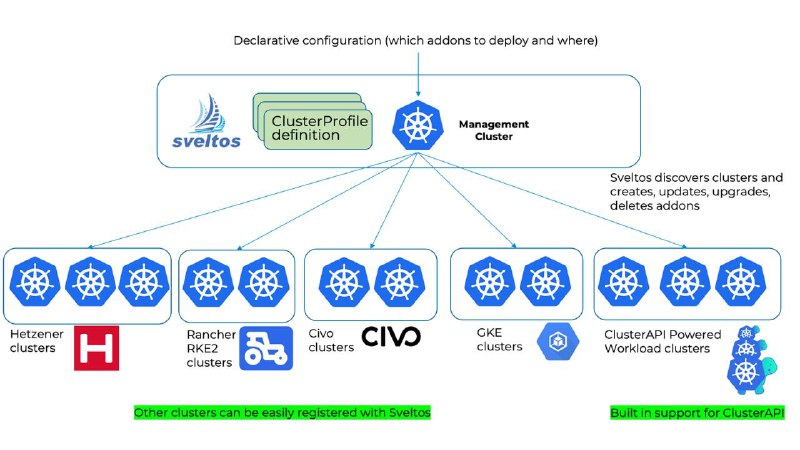
Sveltos Addon Controller позволяет пользователям применять Kubernetes-манифесты к любым кластерам, управляемым Sveltos. Это может быть сделано следующими способами:
- Добавляя YAML-файлы с Kubernetes-ресурсами в ConfigMap или Secret.
- Указывая URL с YAML-ресурсами.
- Указывая Helm-чарт.
Addon Controller – это контроллер Kubernetes, который работает в управляющем кластере (management cluster). Он следит за созданием и обновлением объектов Addon, а также применяет соответствующие манифесты в целевых (managed) кластерах, на которые ссылается Addon.
Возможности
- Поддержка ConfigMap, Secret, URL и Helm-чартов.
- Поддержка переменных через ClusterProfile и ClusterSummary.
- Возможность динамически применять или удалять аддоны при изменении кластера или его свойств.
- Возможность настройки приоритетов применения ресурсов.
- Поддержка зависимостей между ресурсами.
- Поддержка dry-run и прерывания применения при ошибке.
Архитектура
1. Пользователь создает объект ClusterProfile, в котором указывает критерии выбора кластеров.
2. Для каждого подходящего кластера создается объект ClusterSummary, который содержит список Addon объектов.
3. Addon Controller применяет ресурсы, указанные в Addon, к каждому целевому кластеру.


Яндекс Переводчик
kaniko — это инструмент для создания образов контейнеров на основе Dockerfile внутри контейнера или кластера Kubernetes. Это поддерживаемая замена оригинального репозитория GoogleContainerTools/kaniko, который был заархивирован в июне 2025 года.
Oh My Zsh по-прежнему часто рекомендуют. Основная проблема Oh My Zsh в том, что он добавляет много ненужного кода, что влияет на время запуска оболочки. Поскольку Oh My Zsh написан на языке shell-скриптов, каждый раз, когда вы открываете новую вкладку в терминале, ему приходится интерпретировать все эти скрипты. Скорее всего, Oh My Zsh вам вообще не нужен.
Модульное тестирование Helm-чартов в YAML для обеспечения единообразия и надежности чартов

Docker объявил о бесплатном доступе к более 1000 образов, включая Alpine, Debian, базы данных и среды выполнения.
Это снижает линию безопасности: ниже этой линии уязвимости управляются Docker, выше — вашей командой. Когда сканер находит проблему в слое DHI, это не требует действий от вас. Всё, что выше базового образа, остаётся вашей зоной ответственности.
DHI защищает не только от CVE. Community-образы несут риски компрометации учётных записей, вредоносных инъекций через перезапись тегов. DHI создаются из контролируемого namespace с процессами проверки, что изолирует от целого класса атак.


