Всё о DevOps
Для связи - @raz_raz
Заказать рекламу через биржу: https://telega.in/c/devops_memops
Post #4864
1.64K
 DE
@devops_memops
Showing posts older than #4865 · Back to latest


Forwarded from Типичный Сисадмин
192.168.65.7:2375. Это открывает дорогу к классической серверной подделке запросов (SSRF). Атакующему достаточно отправить пару HTTP POST-запросов, чтобы полностью скомпрометировать хост./containers/create. В нем указывается, что нужно смонтировать диск C: хоста в папку /mnt/host внутри нового контейнера./containers/{id}/start, который запускает этот свежесозданный контейнер.
Introduction
Introduction to Containers
Need for Kubernetes
What is Kubernetes and What it's not
Kubernetes vs Docker Swarm
Use-Case: Kubernetes
Introduction to Namespaces
Types of Namespaces
Container Design Patterns
Introduction to Docker
Kubernetes Installation Steps
Kubernetes Architecture
Kubernetes Dashboard
Types of View in Kubernetes Dashboard
Kubernetes Cluster
Pods, Services & Ingress Networks
Case Study
Hands-On
Replication Controller & ReplicaSet
Deployment Controllers
Deployment Use-Cases
Kubernetes Multiple Schedulers
Set up a Multi-Master cluster using kubeadm
Network Failures
Cluster Troubleshooting

Оно добавляет возможность входа с использованием имени пользователя и пароля или через OAuth с такими провайдерами, как Google, GitHub, а также любыми другими, поддерживающими стандарт OAuth. Tinyauth разработан для интеграции с Traefik, но может быть расширен для работы с другими обратными прокси-серверами, такими как Caddy и Nginx. Лицензия: GPL-3.0
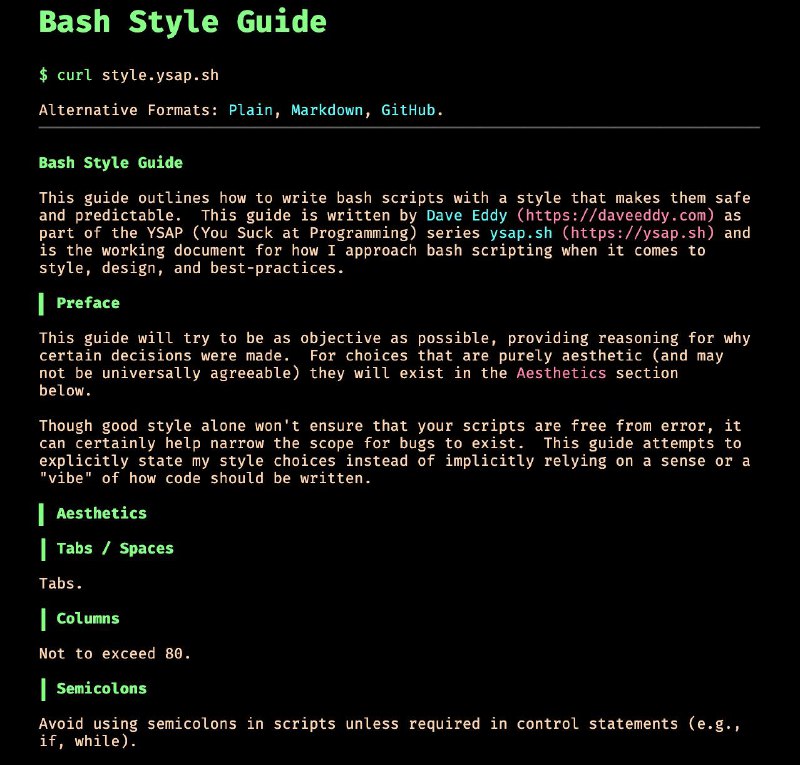
[[ ... ]] вместо [ — надёжнее. foo() и local var=... — забудь про function. $(...) — никаких обратных кавычек. ls, а glob (*) и while read. ((…)) и $((…)). "$name". curl style.ysap.sh/plain