Нещодавно стало відомо, що для Linux запропонували Killswitch, який дозволить тимчасово вимикати вразливі функції ядра прямо під час роботи системи.
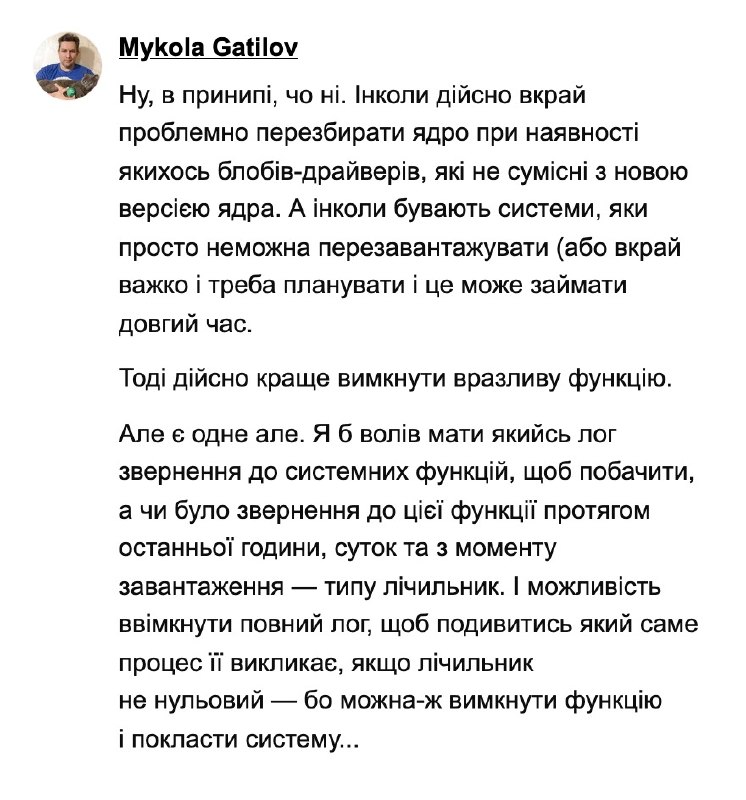
В теорії це порятунок для серверів, які складно перезавантажити. Але рубати з плеча дуже небезпечно. Без прозорої аналітики викликів та розуміння залежностей ця «червона кнопка» може замість захисту просто наглухо покласти систему.
А що б обрали ви у критичній ситуації: чекати на патч із відомою вразливістю чи ризикнути стабільністю продакшену і натиснути на Killswitch?
👉 https://dou.ua/goto/eDIx
Post #1792
1.99K
- 👍 7