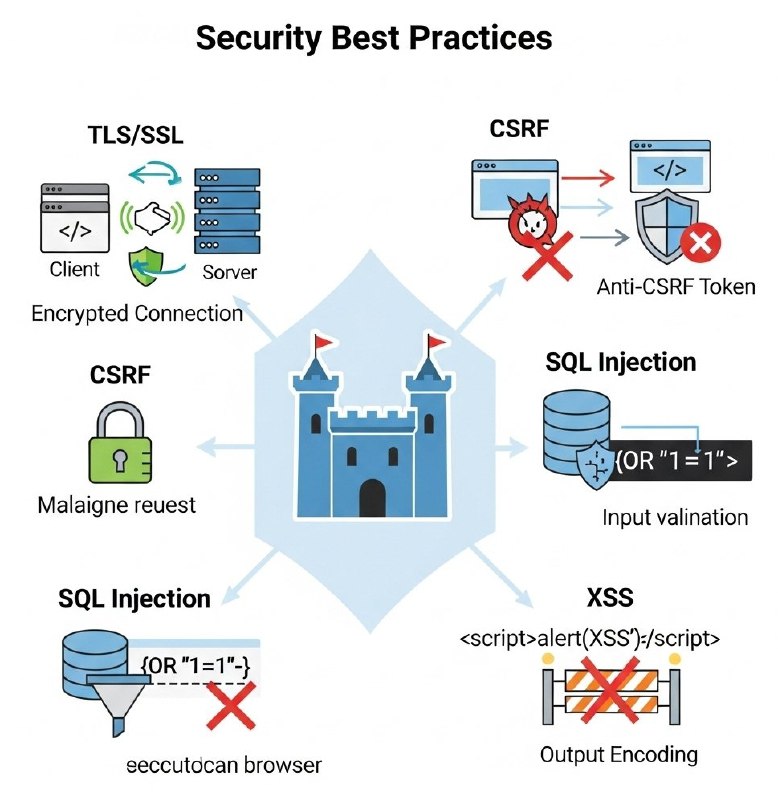
Рекомендации по обеспечению безопасности (TLS/SSL, CSRF, SQL-инъекции, XSS)
(продолжение предыдущего поста)
### Почему безопасность важна
→ Безопасность — основа серверных систем. Она защищает конфиденциальные данные, предотвращает кибератаки и обеспечивает доверие пользователей.
→ Одна уязвимость может подвергнуть риску тысячи пользователей или скомпрометировать целые системы.
### TLS/SSL (безопасность транспортного уровня / защищённый сокетный слой)
→ Обеспечивает шифрование между клиентом и сервером.
→ Предотвращает прослушивание, подмену данных и маскировку.
→ Лучшие практики: всегда используйте HTTPS, применяйте надёжные сертификаты и отключайте слабые шифры.
### CSRF (межсайтовая подделка запросов)
→ Злоумышленники обманом заставляют пользователей отправлять несанкционированные запросы (например, перевод денег, изменение настроек учётной записи).
→ Лучшие практики:
✓ Внедрите CSRF-токены в формы.
✓ Используйте SameSite-куки для блокировки сторонних эксплойтов.
✓ Проверяйте заголовки реферера для валидации запросов.
### SQL-инъекции
→ Возникают, когда злоумышленники внедряют вредоносный SQL-код в запросы для доступа к базам данных или их изменения.
→ Лучшие практики:
✓ Всегда используйте параметризованные запросы или подготовленные операторы.
✓ Избегайте конкатенации динамических SQL-строк.
✓ Применяйте принцип минимальных привилегий для пользователей баз данных.
### XSS (межсайтовый скриптинг)
→ Внедрение вредоносного JavaScript-кода на сайт для кражи cookies, перехвата сессий или распространения вредоносного ПО.
→ Лучшие практики:
✓ Очищайте и экранируйте все пользовательские данные.
✓ Используйте политику безопасности контента (CSP).
✓ Кодируйте выходные данные перед их отображением в HTML, JavaScript или URL.
### Аналогии
→ TLS/SSL → Как запечатывание писем в конверты с защитой от вскрытия.
→ CSRF → Как обман человека, чтобы он подписал чек, который не писал.
→ SQL-инъекции → Как вставка скрытых инструкций в форму заказа.
→ XSS → Как размещение вредоносной листовки на общественной доске объявлений.
### Чек-лист безопасности для backend-разработчиков
✓ Используйте HTTPS везде с TLS/SSL
✓ Проверяйте и очищайте все пользовательские данные
✓ Используйте параметризованные запросы для доступа к базе данных
✓ Экранируйте выходные данные для предотвращения XSS-атак
✓ Внедрите защиту от CSRF с помощью токенов и SameSite-куки
✓ Применяйте принцип минимальных привилегий для ролей базы данных и сервера
✓ Регулярно обновляйте программные зависимости и применяйте патчи безопасности
✓ Отслеживайте журналы на предмет подозрительной активности
✓ Используйте ограничение частоты запросов для блокировки брутфорс-атак
✓ Проводите тесты на проникновение и сканирование уязвимостей
Post #2290
1.64K