
Microsoft заявила, что связанные с РФ хакеры взламывают Wi-Fi в отелях по всему миру
Команда аналитиков Microsoft Threat Intelligence выпустила предупреждение о новой масштабной кибершпионской кампании под названием CaptiveCrunch. За атаками стоит подгруппа Storm-2945, входящая в хакерское объединение Midnight Blizzard (также известное как Nobelium, APT29 или Cozy Bear, которое спецслужбы США и Великобритании связывают с российской внешней разведкой).
Главными мишенями злоумышленников стали путешественники, бизнесмены и корпоративные сотрудники, подключающиеся к общественным Wi-Fi-сетям в отелях, конференц-центрах и на других площадках.
❓ Как работает схема CaptiveCrunch
Согласно объяснениям Microsoft, схема работает так: хакеры взламывают инфраструктуру авторизационных страниц — тех самых окон, которые всплывают при подключении к гостевому Wi-Fi.
Затем злоумышленники подменяют ответы на автоматические проверки подключения. Вместо стандартной страницы входа пользователям демонстрируются фишинговые окна с предложением обновить браузер, драйвер или операционную систему. На устройствах Android также фиксировались попытки заставить пользователя скачать вредоносный APK-файл. После этого хакеры перехватывают сессионные токены и логины, получая доступ к корпоративным аккаунтам без прямого взлома пароля.
В ходе расследования Microsoft обнаружила два новых вредоносных инструмента, используемых в этой кампании:
🔹 CornFlake — троян со следами ИИ в коде, маскирующийся под системное обновление. Он закрепляется в системе, может записывать экран, аудио, делать скриншоты и собирать пароли.
🔹 ChocoShell — вспомогательный PowerShell-скрипт, работающий в оперативной памяти и крадущий сохранённые в браузере куки, данные входа и ключи Wi-Fi.
В Microsoft отмечают, что, возможно, хакеры получили доступ к единой облачной системе управления оборудованием, которую используют многие гостиничные сети.
❓ Как защититься во время поездок
Эксперты Microsoft по безопасности призывают относиться к любой публичной Wi-Fi-сети как к потенциально враждебной среде и соблюдать правила гигиены:
🔹 Использовать сотовую связь или VPN.
🔹 Игнорировать предложения обновить ПО.
🔹 Проверять окна авторизации.
🔹 Использовать беспарольную аутентификацию (Passkeys).
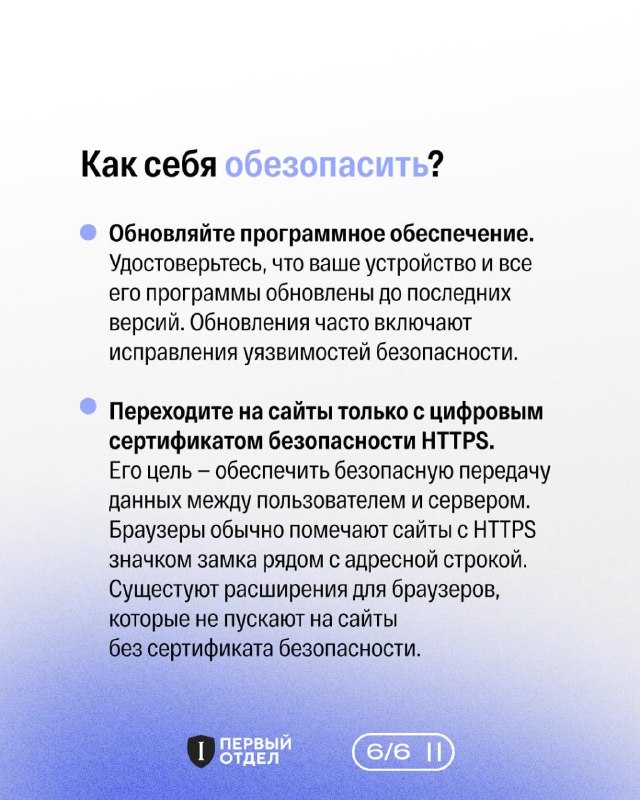
Пбуличный Wi-Fi — это не только отели. Мы часто подключаемся к нему в аэропортах, транспорте, заведениях. В карточках выше киберэксперты «Первого отдела» также объясняют, почему любой публичный Wi-Fi — это опасно, но российский —опасно вдвойне. И как защитить гаджет при подключении.
Post #17353
4K


- 😱 31
- 😡 19
- 🔥 7
- ❤ 4
- 👍 2