
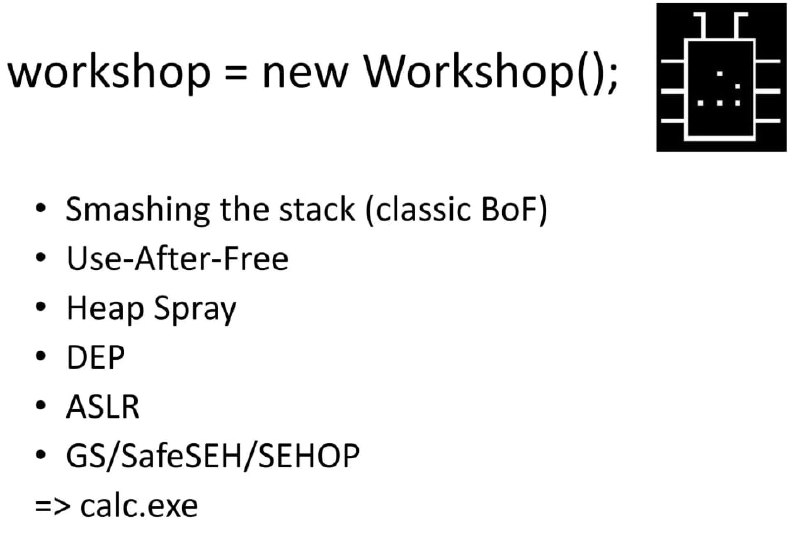
Браузер это окно в мир Интернета, поэтому неудивительно, что через окно лезут различные неблагоприятные элементы прямо в наш дом. Данный курс рассчитан на тех, кому интересно понять, как эти элементы проникают в дом, эксплуатируя уязвимости браузера или его плагинов, и как работают и обманываются различные защитные механизмы. Будут рассмотрены типовые атаки вроде классического переполнения буфера в стеке, но кроме того в курсе будут подняты вопросы обхода защитных механизмов ОС и ПО. Все атаки и эксплойты будут воспроизведены участниками в ходе воркшопа, что позволит самостоятельно оценить угрозы и реальные возможности подобных атак.
Слайды в комментариях