TGViewer
Channel Public Channel
大成代收 @dcds

大成代收 @dcds

@dcds

✅负责人: @lilai
认准靓号+888 0999 8880
致力于为客户提供安全、稳定、便捷的代收代付服务。

7×24小时客服团队,全年无休,始终为客户提供稳定、专业的服务支持。

我们拥有完整的运营架构和专业服务团队,运营团队分散于两个海外国家独立运作,双团队互为补充、相互保障,确保业务稳定运行,无失联风险‼️

大成代收|始于信任,久于坚持。
外界风云变幻,我们始终如一。不受干扰,稳定运营‼️
有需求欢迎随时联系,欢迎来撩‼️
Subscribers
8.73K
Photos
135
Videos
2
Links
7

Showing posts older than #2814 · Back to latest

Older Posts 20 shown
Post #2808 7.93K
介绍了客户的老板,请直接群内找客服拿华子。
Post #2796 7.87K
随着加密货币越来越普及,“盗U”骗局也在升级。从简单的假网站钓鱼,到利用智能合约、多签功能的技术攻击,再到线上线下结合(如SIM卡交换、物理偷窃),骗子的手法越来越复杂。现在,各种AI大模型发展迅速,骗子甚至用AI批量生成相似地址、分析区块链数据,锁定高价值目标,让攻击更快更隐秘。这些骗局的共同点是什么?大多利用了我们的粗心、技术盲区和区块链的公开性。

别慌!保护你的数字财富其实不难。试试这些简单又实用的招数:

多重防护:把大额资产放进冷钱包(如Ledger),加上硬件钱包和多重验证,筑起“防火墙”。

随时盯紧:用区块链浏览器(如Etherscan、Tronscan)查查钱包状态,别让异常溜过去。

学点新招:多看看社区里的安全案例,别被“免费空投”这种小便宜迷了眼。

分开管钱:日常用的小钱包和大额存储分开,别把鸡蛋放一个篮子。

工具帮忙:装个MetaMask插件防钓鱼,或者用Revoke.cash取消可疑授权。

备份到位:助记词写下来锁好,丢了也能找回来。
Post #2784 7.21K
人间八月天,浪漫正当时。愿你不负好时光,遇见对的人,收获满满幸福。
Post #2772 7.3K
群内客服24H在线 微信⚡️支付宝⚡️收款码 银行卡⚡️全天不断 50-2W
各位老板 放心来单 收一切无投诉的资金
Post #2760 6.37K
人民币提现推荐使用银行卡,秒打款。
Post #2748 5.84K
如何在 Telegram 上避免诈骗

1,永远不要回应未经请求的个人信息要求:避免与任何突然联系您的人分享您的个人身份信息 (PII),包括您的社保账号 (SSN)、银行账户信息和信用卡号码。 分享此信息可能导致身份盗窃。
避免点击未经请求的链接:不要点击陌生人的链接。 这些链接可能包含恶意软件,会窃取您的私人信息并感染您的整个设备。 在点击之前,请务必检查链接是否安全,方式是将鼠标悬停在链接上以预览网址,或者将链接插入到网址检查工具中。

2,保护您的 Telegram 账户:在您的 Telegram 账户上使用唯一的强密码。 确保它至少包含 16 个字符,包括大写字母、小写字母、数字和符号。 此外,启用多因素身份验证 (MFA) 以增强安全性。 Telegram 支持双因素身份验证 (2FA),方法是将代码发送到您链接的电话号码以进行身份验证。 即使您的 Telegram 密码泄露,这也能保护您的帐户。

3,调整您的 Telegram 帐户的隐私设置:启用秘密聊天,使 Telegram 消息实现端到端加密。 要做到这一点,请创建新消息,点开新建私密聊天,并选择您想要向哪个联系人发送加密消息。 这可以确保您的消息以加密,能够自毁,并且不会被转发。 请注意,这仅适用于直接消息,不适用于群聊或频道。
Post #2742 5.15K
需要警惕的 Telegram 平台最新诈骗

以下是您在使用 Telegram 时可能遇到的几种常见诈骗。

1. 假 Telegram 频道
媒体组织和名人使用 Telegram 频道来广播有关各种主题的消息,从国际新闻和野生动物照片到表情包和烘焙食谱,不一而足。 任何人都可以创建频道,诈骗者通过创建假冒热门合法频道的 Telegram 频道来利用这一点。 他们往往会复制个人资料图片、置顶消息,并使用类似的管理员用户名来欺骗受害者。

当假冒的管理员直接联系您,敦促您点击链接以详细了解其频道信息时,此类诈骗就会构成危害。 然而,此链接可能包含可能会感染您的设备的恶意软件。 在与管理员、其他用户或未经请求的链接互动之前,请始终验证 Telegram 频道的合法性。

2. Telegram 技术支持诈骗
诈骗者冒充合法的技术支持人员,并使用机器人扫描频道以寻找报告问题的用户。 例如,如果大型服装品牌有一个频道,并且您报告在线购物时遇到问题,则诈骗者的机器人可能会扫描与技术问题有关的关键词,并与您联系。 他们会假装通过技术支持提供帮助,并想要远程控制您的设备。 请勿允许这样做,因为在这种情况下,技术支持代理很可能是试图窃取您的私人信息的诈骗者。 始终直接联系官方渠道,而不是与首先联系您的人共享敏感信息。

3. Telegram 冒充诈骗
当诈骗者假装他人(如公司或公众人物)来诱骗您提供个人信息时,就会发生冒充诈骗。 例如,您可能正在频道上,并从假 Telegram 管理员那里收到有关赠品或奖品的消息。 诈骗者可能会说,为了赢得奖品,您需要做的就是与他们共享您的个人信息,例如您的送货地址或信用卡信息。 共享此信息可能导致身份信息盗窃或信用卡欺诈。

4. Telegram 浪漫诈骗
如果您在 Telegram 频道上遇到一个声称是您的灵魂伴侣并一再向您索要钱财,则您可能正在与骗子互动。 婚恋诈骗者发展网上亲密关系,然后虚构紧急情况索要资金。 向婚恋诈骗者转账或个人信息可能导致经济损失并暴露有关您身份的私人详细信息。 如果您刚在 Telegram 或任何其他在线平台上遇到的人向您索要金钱或敏感信息,请注意防范。

5. Telegram 网络钓鱼诈骗
网络钓鱼诈骗可能发生在 Telegram 应用程序上,或通过看似来自消息平台的钓鱼电子邮件。 骗子通过伪装成您信任的人(如您关注的经过验证的账户或合法企业)来欺骗您分享个人信息。 他们依赖人工智能 (AI) 并使用机器人来冒充银行或移动通信公司的代表,向您发送消息,要求提供私人信息以验证自己的账户。 在 Telegram 之外,您可能会收到一封电子邮件,声称您的账户将被停用,除非您在 24 小时内点击链接。 这是诈骗者用来窃取您的登录凭证并在您的设备上安装恶意软件的另一种方法。 请警惕迫切要求提供个人信息的请求,因为这些通常是网络钓鱼企图的常见指标。

6. Telegram 虚假工作列表和优惠诈骗
诈骗者在 Telegram 上发布虚假的工作列表和优惠,以误导您共享个人信息。 例如,您可以关注了一个在家工作的工作机会频道,而假用户则发布了一个非常有趣的职位说明。 在申请工作时,工作申请要求您提供社保号 (SSN) 或信用卡信息。 正规公司从不在这个阶段要求提供此类信息,因此这可能是诈骗的信号。 未能认识到这些工作列表或优惠是非法的,可能会导致您的身份被盗。

7. Telegram 加密货币诈骗
由于 Telegram 是那些对加密货币感兴趣的人的热门消息传递应用程序,因此诈骗者通过创建与加密相关的诈骗来利用这种兴趣。 在这些诈骗中,诈骗者冒充加密货币专家,诱使您投资或发送加密货币。 您可能会收到声称自己是加密投资者且有机会让您获得财务成功的人的消息。 然而,如果您同意投资,则诈骗者将要求您将您的加密货币转移到一个用于投资的新帐户中,这样会导致他们窃取您的资金。 由于 Telegram 上的加密诈骗者数量众多,因此不应信任保证您加密投资高回报的任何人。
Post #2724 5.16K
群内客服24H在线 微信⚡️支付宝⚡️收款码 银行卡⚡️全天不断 50-2W
各位老板 放心来单 收一切无投诉的资金
Post #2718 5.16K
🤣🤣


本公司所有代收代付交易都是在群内对接,私聊谈起财务问题的都是骗子 !!!!
Post #2706 5.12K
近期有极个别素质低下的客户,完成交易后投诉订单,请各位老板在客户支付完成后,引导客户删除账单,以免投诉
Post #2700 5.34K
新的七月,新的机遇,愿您抓住每一个商机,事业更上一层楼!
Post #2694 5.2K
老板们 群内客服24小时在线,有任何问题吩咐客服即可☺️☺️
Post #2688 5.49K
近期出现极个别素质低下的客户,完成交易后投诉订单,请各位老板在客户支付完成后,麻烦引导客户删除账单,以免出现投诉
(话术推荐,为了客户安全之类,删除账单后再进行下个环节)

投诉需赔付该笔订单金额给我方 24小时内撤销投诉 则无需赔付
诈骗料 发现一赔十 冻结余额不下发 并全网曝光
对疑是诈骗订单我司将延迟72小时结算 请各位老板爱护通道 请勿混料
Post #2676 5.59K
如何防范加密货币“盗U”陷阱

示例:

“2023年,李某在Telegram上收到一个‘空投福利’消息,点开链接后钱包里的5000 USDT瞬间被转走。他并不知道,这只是‘盗U’骗局的冰山一角。据统计,2024年全球加密货币盗窃损失超20亿美元。骗子花样百出,从假网站到手机劫持,无所不用其极。这篇博客将揭秘11种常见的‘盗U’手段,并告诉你如何保护自己的数字财富。”

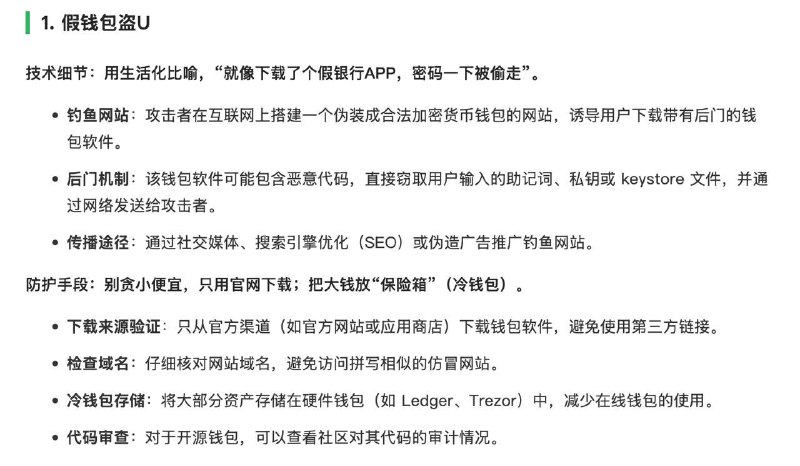
1. 假钱包盗U
技术细节:用生活化比喻,“就像下载了个假银行APP,密码一下被偷走”。
钓鱼网站:攻击者在互联网上搭建一个伪装成合法加密货币钱包的网站,诱导用户下载带有后门的钱包软件。

后门机制:该钱包软件可能包含恶意代码,直接窃取用户输入的助记词、私钥或 keystore 文件,并通过网络发送给攻击者。

传播途径:通过社交媒体、搜索引擎优化(SEO)或伪造广告推广钓鱼网站。

防护手段:别贪小便宜,只用官网下载;把大钱放“保险箱”(冷钱包)。
下载来源验证:只从官方渠道(如官方网站或应用商店)下载钱包软件,避免使用第三方链接。

检查域名:仔细核对网站域名,避免访问拼写相似的仿冒网站。

冷钱包存储:将大部分资产存储在硬件钱包(如 Ledger、Trezor)中,减少在线钱包的使用。

代码审查:对于开源钱包,可以查看社区对其代码的审计情况。

2. 授权盗U
技术细节:骗子让你签个‘电子合同’,结果把你钱包钥匙全偷了。
恶意智能合约:攻击者设计一个看似无害的智能合约(如NFT领取、游戏交互等),诱导用户通过钱包(如MetaMask)进行授权操作。

无限授权漏洞:用户授权后,攻击者获得对该地址下所有代币的转账权限(通常是通过approve函数),随后可随时调用transferFrom将资产转走。

传播方式:通过社交媒体、虚假空投活动或伪装成合法项目推广。

防护手段:签名前看清楚,别随便点头;用Revoke.cash查授权。
检查授权:定期使用工具(如 Etherscan 的 Token Approval Checker 或 Revoke.cash)查看钱包的授权记录,及时撤销可疑授权。

谨慎交互:只与经过审计、可信的智能合约交互,避免参与来源不明的活动。

最小化授权:在授权时尽量限制额度,而不是无限授权。

多账户管理:使用单独的钱包地址参与未知项目,隔离主要资产。

3. 剪贴板劫持盗U
技术细节:你复制的地址被偷偷换成了骗子的,就像快递地址被改了。
木马程序:用户在下载软件、插件或脚本时感染恶意程序,该程序监控剪贴板内容。

地址替换:当用户复制一个加密货币地址时,木马将其替换为攻击者的地址。由于地址长且复杂,用户很难手动核对。

传播方式:通过破解软件、非官方工具或恶意广告传播。

防护手段:粘贴后多看几眼;用硬件钱包就不怕剪贴板。
核对地址:粘贴地址后,仔细比对开头和结尾几位,确保与目标一致。

杀毒软件:定期使用可信的杀毒软件扫描设备,清除潜在木马。

硬件钱包:使用硬件钱包进行转账,硬件钱包不会暴露地址到剪贴板。

避免不明软件:不下载来路不明的工具或插件,尤其是与加密货币相关的软件。

4. 小额USDT攻击盗U
技术细节:骗子给你发1分钱,假装熟人,等你大额转账时掉坑。
区块链分析:攻击者通过公开的区块链数据,分析活跃地址的转账习惯,筛选出高价值目标。

相似地址生成:利用软件生成与目标常用地址高度相似的地址(例如仅几位不同)。

钓鱼转账:从相似地址发送小额USDT(如0.01 USDT),诱导用户误以为是常用联系人地址,在后续转账时直接复制使用。

心理利用:利用用户粗心或习惯性操作的弱点。

防护手段:收到不明小钱别急着回礼,存好常用地址别乱抄。
地址簿管理:将常用地址保存在钱包的地址簿中,避免手动复制。

核对完整地址:每次转账前完整核对地址,尤其是收到小额不明转账后。

标记可疑地址:收到不明小额转账时,标记来源地址并避免使用。

测试转账:大额转账前,先发送小额测试,确认地址正确。

5. 多签盗U
技术细节:骗子偷你钥匙后给钱包加锁,你只能看不能花。
波场链特性:波场(TRON)区块链支持多重签名(multi-signature)功能,允许多个密钥共同管理资产。

攻击流程:

攻击者通过钓鱼、木马等方式窃取目标的私钥或助记词。

不立即转走资产,而是将目标地址设置为多签地址,添加攻击者的密钥。

多签生效后,原有私钥无法单独转账,资产被“锁定”在攻击者控制下。

止付效果:目标钱包只能接收资产,无法支出,攻击者可伺机敲诈或等待机会。

防护手段:钥匙藏好别上网;用Tronscan查地址状态。
保护私钥/助记词:将私钥和助记词存储在离线环境中(如冷钱包或纸质备份),避免在线泄露。

监控地址状态:定期检查钱包地址是否被设置为多签,可通过区块链浏览器(如 Tronscan)查看。

双重验证:启用钱包的多因素认证(MFA),增加安全性。

及时报警:发现异常(如无法转账)时,立即联系钱包服务商或社区求助。

6. 签名钓鱼盗U(恶意签名攻击)
技术细节:让你签个不明文件,等于把钱包交给骗子。
攻击原理:利用区块链钱包的签名功能(如MetaMask的sign请求),诱导用户签署恶意消息。

执行步骤:
攻击者伪装成合法DApp(去中心化应用)或项目,诱导用户连接钱包并签署交易。

用户签署的消息可能包含隐藏的授权或资产转移指令。

攻击者利用签名直接调用智能合约,转走用户资产。

技术难点:签名内容对普通用户来说难以理解,容易被忽视。

防护手段:不认识的别签,用硬件钱包多一层保护。
谨慎签名:避免签署不明来源的签名请求,仔细检查签名内容。

使用安全插件:安装支持签名解析的浏览器插件(如MetaMask配合Etherscan插件),查看签名含义。

测试账户:用小额测试账户与新DApp交互,确认安全后再使用主账户。

硬件钱包:硬件钱包会对签名请求提供额外提示,降低误签风险。

7. 假客服诈骗盗U
技术细节:假客服私信你,说账户有问题要密码,骗你上钩。
攻击原理:伪装成钱包或交易所的官方客服,诱导用户泄露私钥、助记词或进行危险操作。

执行步骤:
通过社交媒体(如Telegram、Discord)主动联系用户,声称账户异常需要验证。

要求用户提供助记词、私钥,或引导用户访问钓鱼网站输入信息。

获取信息后立即转走资产。

传播途径:利用用户对官方客服的信任,常见于热门项目社区。

防护手段:官方不会私聊要密码,只信官网。
官方渠道验证:只通过官方渠道(如官网、官方邮箱)联系客服,绝不相信主动私信。

不泄露私钥:记住任何合法客服都不会索要助记词或私钥。

社区警惕:在社区中报告可疑账号,提醒他人。

教育自己:了解常见诈骗话术(如“账户被冻结需验证”)。

8. 合约漏洞利用盗U
技术细节:骗子钻你用的小程序漏洞,直接偷钱。
攻击原理:攻击者利用用户部署或交互的智能合约中的漏洞,直接窃取资产。

常见漏洞:

重入攻击(Reentrancy):攻击者通过递归调用合约,重复提取资产。

溢出攻击(Overflow):利用整数溢出漏洞,篡改余额或权限。

权限滥用:合约未正确限制调用者权限,攻击者可冒充管理员操作。

执行方式:攻击者分析目标合约代码,构造恶意交易调用漏洞函数。

关注安全资讯:订阅区块链安全动态,及时了解已知漏洞案例。

9. 社交工程学结合物理攻击盗U
技术细节:线上查你地址,线下偷你钥匙。
攻击原理:通过线下手段(如偷窃、威胁)获取用户的私钥或设备。

执行步骤:

通过线上社交收集目标信息(如居住地、资产规模)。

实施物理盗窃(如偷走记录助记词的纸张或硬件钱包)。

使用窃取的信息访问钱包,转走资产。

适用场景:针对高净值用户或公开炫富者。

防护手段:别炫富,钥匙放保险箱。
物理安全:将助记词、私钥存储在保险箱或安全地点,避免随身携带。

分散备份:将助记词分片存储在多个隐秘位置。

隐私保护:不在社交媒体炫耀资产或泄露个人信息。
Post #2658 5.39K
大成支付通知:

代收手续费下调至5个点 (例 100X0.95=95回款 )

回款支持 USDT,支付宝,银行卡


各位老板请注意 费率即刻生效!!!
Post #2646 5.36K
代收疯狂吃量 各位老板不用担心无码可用
Post #2640 4.89K
商务洽谈 合作联系 @lilai
我司无限接(老师上课,提成返点,榜费广告费,裸聊,包养,外围,查档,数据,游戏外挂,烟酒)等等无投诉的资金

本司所有代收代付交易都是对接群里,私聊谈起财务问题的都是骗子

介绍客户的老板群内找客服领取华子一条
Post #2622 5.17K
各位老板,在收银台取收款码,付款后把我们的
收款码截图和付款截图

两张图一起发群里核实即可
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →