TGViewer
Channel Public Channel
day card at 29:00 (5am)

day card at 29:00 (5am)

@daycardat29

Useless contribution and activities.

Night mode:
@nightcardat25
Subscribers
193
Photos
231
Videos
2
Links
86
Recent Posts 20 shown
Post #1488 68
یه 20 دقیقه ای وقت دارم، بیاین یک کار جالب بکنیم.
توی liburing یک فانکشن ساده هست که یک فلگ روی ring تنظیم میکنه، باعث میشه اون پشت ring یک عملکرد پیچیده انجام بده ولی خود فانکشن ساده است، فقط یک فلگ تنظیم میکنه.
خب... بیاین بریم سورس کدش رو پیدا کنیم 🥹
(2minutes...)
پیداش کردم، تو liburing عه.
__cold int io_uring_ring_dontfork(struct io_uring *ring)
{
size_t len;
int ret;

if (!ring->sq.ring_ptr || !ring->sq.sqes || !ring->cq.ring_ptr)
return -EINVAL;

len = io_uring_sqes_size(ring);
ret = __sys_madvise(ring->sq.sqes, len, MADV_DONTFORK);
if (ret < 0)
return ret;

len = ring->sq.ring_sz;
ret = __sys_madvise(ring->sq.ring_ptr, len, MADV_DONTFORK);
if (ret < 0)
return ret;

if (ring->cq.ring_ptr != ring->sq.ring_ptr) {
len = ring->cq.ring_sz;
ret = __sys_madvise(ring->cq.ring_ptr, len, MADV_DONTFORK);
if (ret < 0)
return ret;
}

return 0;
}


خب خب خب، جالب میشه اینجاش. madvise اینجوریه که به کرنل یک چیزی راجب یک تیکه از حافظه میگی.
مثلا اینجا:

len = io_uring_sqes_size(ring);
ret = __sys_madvise(ring->sq.sqes, len, MADV_DONTFORK);
if (ret < 0)
return ret;

اون sqes یک پوینتر عه. len داره به اندازه اون متغییر اشاره میکنه و MADV_DONTFORK یعنی fork های این پراسس اجازه دسترسی به این حافظه رو ندارن.

خب حالا باز دقت کد رو نگاه کنین. 3 تا MADV_DONTFORK ست کرده. بیشتر توضیح نمیدم.
  • 🕊 1
Post #1487 77
در ادامه این پست
فایل سیستم ها چطور کار میکنن؟ - قسمت 2 - MBR partition entries

داستان از این کنجکاوی شروع شد که هارد درایو ها چطور پارتیشن بندی میشن و بعدش راجب MBR صحبت کردیم و رسیدیم به اینجا که داخل رکورد های MBR چهارتا partition entry هر کدوم به اندازه 16 بایت ذخیره میشه. حالا بریم برای ادامش.


هر Partition Entry به شکل زیره:

بایت اول - Boot Signature
اگه برابر با 0x00 باشه یعنی میشه سیستم رو از این پارتیشن بوت کرد اگه برابر با 0x80 باشه یعنی نمیشه، بقیه مقادیر معتبر نیستن.//

بایت 2 تا 4 - CHS Start Address

چیز مسخره ایه 3 تا بایت که به یک روش عجیبی به نقطه شروع پارتیشن اشاره میکنن. در ادامه میبینیم که با یک فیلد دیگه جایگزین شده ولی هنوز توی پروتوکول مونده.
یکچیزایی راجبش مینویسم، اگه نخواستین نخونین.

این 3 بایت که در واقع 24 تا بیت دارن به 3 تا عدد 8 بیتی، 6 بیتی و 10 بیتی تقسیم میشن. که یک فضای حالت 16777216 تایی درست میکنن ( 2 به توان 24 ) ولی از اونجایی که عدد 8 بیتی 1 indexed عه حداکثر میتونه 63 حالت ایجاد کنه نه 64 تا که یعنی فضای حالت به 16515072 کاهش پیدا میکنه.
حالا این عدد به شماره یک سکتور اشاره میکنه ( و هر سکتور 512 بایته ) که میشه 8455716864 بایت تقریبا معادل 7.88 گیگابایت.


اگه احساس میکنین خیلی پیچیده بود، درست حس میکنین و واقعا هم مهم نیست :) فراموشش کنین.
خلاصه کنم براتون: اون ها این روش رو توسعه دادن و فقط میشد نهایتا یک دیسک 8 گیگابایتی رو باهاش پارتیشن بندی کرد. بنابراین بعدا به این پروتکل چیزای دیگه ای اضافه کردن و کلا این قسمت CHS رو به فراموشی سپردن.

بایت 5 - Partition Type

این مقدار داره میگه که نوع این پارتیشن چیه. چیزای جالبی میشه اینجا پیدا کرد مثلا 0x0B معادل FAT32 عه یا 0x07 معادل NTFS عه. چندتا از مهم هاشون رو میزارم براتون.
0x07 - ntfs
0x0C - FAT32 ( lba )
0x83 - ext2/3/4

جالبه نه؟ اگه یک فلش مموری دارین احتمالا اینجا 0x0C داره، درایو c ویندوزتون 0x07 و گوشی اندرویدتون 0x83.

بایت 6 تا 8 - CHS end address
به همون روش CHS آدرس انتهای پارتیشن رو نشونه گذاری میکنه.

بایت 8 تا 12 - LBA start

این روش جایگزین CHS شده. یک عدد 32 بیتی عه. به یک سکتور اشاره میکنه.
دیگه میدونیم که سکتور ها 512 بایتی ان. پس یک حساب کتاب ساده میکنیم

2^32 * 512 میشه معادل 2 ترابایت. یعنی با این روش بدون درد میشه 2 ترابایت هارد رو آدرس دهی کرد. اگه اندازه سکتور هارو بیشتر کنیم بیشترهم میشه.


بایت 12 تا 16 - Sector count
ی
ک عدد 32 بیتی دیگه اینجا داریم. این میگه که این پارتیشن چندتا سکتور داره. ( برخلاف CHS که نفطه شروع و پایان رو نشانه گذاری میکنه اینجا نقطه شروع و اندازه رو نشانه گذاری میکنیم. )


اینجوریه که هر هارد mbr میتونه 4 تا پارتیشن primary داشته باشه و بوت لودر هم روی خود دیسک نصب میشه. بگذریم یک ماجرای جالبی هم درباره CHS و LBA وجود داره. اون اوایلی که این داستان ها درست شده کلا LBA وجود نداشته و نرم افزار ها همه CHS رو میشناختن. قضیه اونجایی بقرنج میشه که اشاره کنیم منظورمون از نرم افزار یعنی سیستم عامل ها، ابزارهای پارتیشن بندی و BIOS! بعد از یک مدت دیگه این پروتکل از سرعت پیشرفت سخت افزار جا میمونه و جاش رو به LBA میده و تا مدت ها این اکوسیستم ها از هردو پشتیبانی میکردن. یعنی وقتی مثلا شما پارتیشن بندی رو ادیت میکردین اون موقع هم LBA و هم CHS اعمال میشدن. ولی بعد از یک مدت کم کم نرم افزار ها CHS دراپ کردن و نتیجش این میشه ممکنه روی یک هارد OS بریزین و ببرینش روی یک سیستم قدیمی و BIOS اون سیستم کلا اون رو نشناسه! 😂
قضیه اینه که این ماجرا حتی درست حسابی هم داکیومنت نشده و اونقدر این مشکل قدیمیه که نسل امروز فراموشش کرده
  • 🕊 1
Post #1483 149
day card at 29:00 (5am) گیر افتادیم 💔 ( کامنت بازه )
کامنت اینجاست.
Post #1482 149
هر چی میره جلوتر بدتر میشه 🙁🙁
  • 😭 1
Post #1481 144
تقریباً در تمام موارد توصیف‌شده در این بخش، مجریان عملیات سازمان‌هایی همسو با دولت بودند که همان جوامعِ دور از وطن (دیاسپورا) و گروه‌های مخالف را هدف قرار می‌دادند که این رژیم‌ها به‌طور تاریخی آن‌ها را هدف گرفته‌اند. این گروه‌ها شامل چهره‌های طرفدار دموکراسی در هنگ‌کنگ، جوامع تبتی و پیروان «فالون گونگ» در سراسر آسیا، و همچنین جوامع اقلیت ایرانی و مخالفان رژیم ایران در خارج از کشور می‌شوند.
Post #1480 133
ادامه ماجرا:

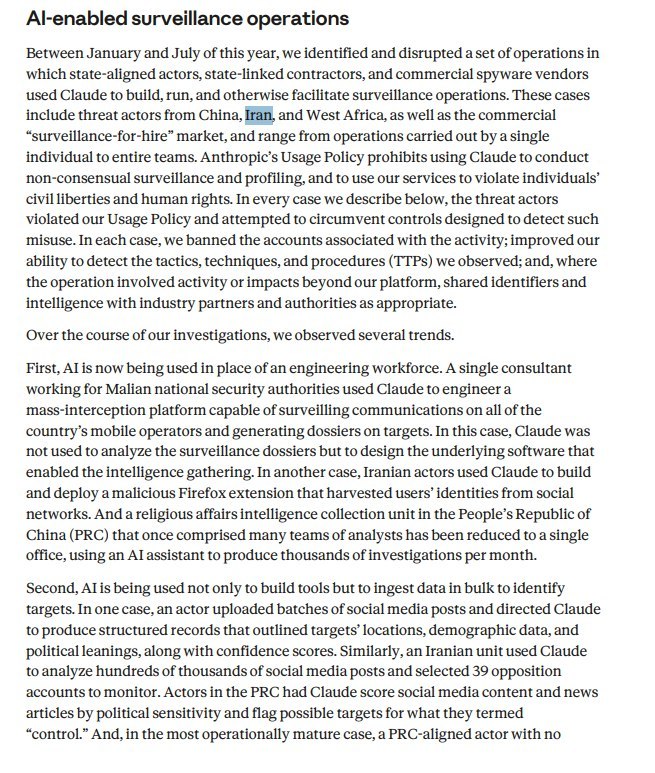
بین ماه‌های ژانویه و ژوئیه سال جاری، ما مجموعه‌ای از عملیات‌ها را شناسایی و مختل کردیم که در آن‌ها بازیگران همسو با دولت، پیمانکارانِ مرتبط با دولت و فروشندگان تجاری نرم‌افزارهای جاسوسی، از «کلود» (Claude) برای ایجاد، اجرا و تسهیل عملیات‌های نظارتی استفاده می‌کردند. این موارد شامل بازیگران تهدید از چین، ایران و غرب آفریقا و همچنین فعالان بازار تجاری «خدمات جاسوسی سفارشی» (surveillance-for-hire) بود و طیف وسیعی از عملیات‌ها، از اقدامات یک فرد واحد تا فعالیت تیم‌های کامل را در بر می‌گرفت. «خط‌مشی استفاده» شرکت آنتروپیک (Anthropic) استفاده از کلود برای انجام نظارت و پروفایل‌سازی (تجزیه و تحلیل ویژگی‌های فردی) بدون رضایت افراد، و همچنین استفاده از خدمات ما برای نقض آزادی‌های مدنی و حقوق بشر را ممنوع می‌کند. در تمام مواردی که در ادامه شرح می‌دهیم، بازیگران تهدید خط‌مشی استفاده ما را نقض کرده و تلاش کردند تا تدابیر کنترلیِ طراحی‌شده برای شناسایی چنین سوءاستفاده‌هایی را دور بزنند. در هر مورد، ما حساب‌های کاربری مرتبط با آن فعالیت را مسدود کردیم، توانایی خود را برای شناسایی تاکتیک‌ها، تکنیک‌ها و رویه‌های (TTPs) مشاهده‌شده ارتقا دادیم و در مواردی که عملیات شامل فعالیت یا پیامدهایی فراتر از پلتفرم ما بود، شناسه‌ها و اطلاعات مربوطه را با شرکای صنعتی و مقامات ذی‌صلاح به اشتراک گذاشتیم.
در جریان تحقیقات خود، چندین روند را مشاهده کردیم.
نخست اینکه، اکنون از هوش مصنوعی به جای نیروی کار مهندسی استفاده می‌شود. یک مشاور که برای مقامات امنیت ملی کشور مالی کار می‌کرد، از کلود برای مهندسی یک پلتفرم شنود و رهگیری انبوه استفاده کرد؛ پلتفرمی که قادر به نظارت بر ارتباطات در تمام اپراتورهای تلفن همراه آن کشور و ایجاد پرونده‌هایی درباره اهداف مورد نظر بود. در این مورد، از کلود برای تحلیل پرونده‌های نظارتی استفاده نشد، بلکه برای طراحی نرم‌افزار زیربنایی که امکان جمع‌آوری اطلاعات را فراهم می‌کرد، به کار گرفته شد. در موردی دیگر، بازیگران ایرانی از کلود برای ساخت و انتشار یک افزونه مخرب فایرفاکس استفاده کردند که هویت کاربران را از شبکه‌های اجتماعی جمع‌آوری می‌کرد. همچنین، یک واحد جمع‌آوری اطلاعاتِ مربوط به امور مذهبی در جمهوری خلق چین (PRC) که زمانی شامل تیم‌های متعددی از تحلیلگران بود، به یک دفتر واحد تقلیل یافته و اکنون با استفاده از یک دستیار هوش مصنوعی، ماهانه هزاران گزارش تحقیقاتی تولید می‌کند.
دوم اینکه، از هوش مصنوعی نه تنها برای ساخت ابزارها، بلکه برای پردازش حجم عظیمی از داده‌ها جهت شناسایی اهداف استفاده می‌شود. در یک مورد، یک بازیگر مجموعه‌ای از پست‌های شبکه‌های اجتماعی را بارگذاری کرد و به کلود دستور داد تا سوابق ساختاریافته‌ای ایجاد کند که موقعیت مکانی، داده‌های جمعیت‌شناختی و گرایش‌های سیاسی افرادِ هدف را به همراه «امتیاز اطمینان» (confidence scores) مشخص می‌کرد. به‌طور مشابه، یک واحد ایرانی از «کلود» (Claude) برای تحلیل صدها هزار پست شبکه‌های اجتماعی استفاده کرد و ۳۹ حساب کاربری متعلق به مخالفان را برای نظارت برگزید. بازیگرانی در جمهوری خلق چین از کلود خواستند تا محتوای شبکه‌های اجتماعی و مقالات خبری را بر اساس حساسیت سیاسی امتیازدهی کند و اهداف احتمالی را برای آنچه «کنترل» می‌نامیدند، نشان‌گذاری نماید. همچنین، در پیشرفته‌ترین مورد از نظر عملیاتی، یک بازیگر همسو با جمهوری خلق چین که هیچ‌گونه مهارت زبانی عربی نداشت، از کلود برای اجرای یک عملیات چندروزه جذب نیرو جهت نفوذ به اهداف اویغور در سوریه استفاده کرد. این مدل، پیام‌های برقراری ارتباط را به گویش محلی تنظیم می‌کرد، پاسخ‌ها را به‌صورت آنی ترجمه می‌نمود، با ایفای نقش یک «کارشناس» به ارزیابی کیفی مأموریت می‌پرداخت و نتایج را برای مرحله‌ای که گمان می‌رود تحویل به مسئول پرونده بوده است، آماده‌سازی می‌کرد.
سوم اینکه، هوش مصنوعی به‌طور کامل در حال ادغام با ساختار اداری-امنیتی دولت‌هاست. یکی از ادارات امنیت دولتی جمهوری خلق چین از کلود برای تدوین یک دستورالعمل داخلی در مورد نحوه استفاده از هوش مصنوعی در عملیات‌های نظارتی استفاده کرد؛ امری که نشان می‌دهد مدل‌های هوش مصنوعی به‌شدت با فعالیت‌های روزمره بازیگران دولتی عجین شده‌اند. در ایران، دو واحد که هیچ‌گونه اشتراک کد یا نیروی انسانی با یکدیگر نداشتند، به‌طور مستقل از کلود برای رفع مشکلات فنی و کاربریِ یک سامانه دولتی و متمرکز مدیریت پرونده‌های نظارتی استفاده کردند؛ این موضوع حاکی از آن است که هوش مصنوعی برای غلبه بر چالش‌های فنی و اداری در دستگاه نظارتی دولت به کار گرفته می‌شود.
Post #1478 111
گیر افتادیم 💔
( کامنت بازه )
  • 😭 5
Post #1477 106
خندم میاد 😂
Post #1476 104
day card at 29:00 (5am) Photo
ترجمه ماشین:

• اول، آنها از کلود برای ساخت محتوای مرتبط با دکترین و ایدئولوژی استفاده کردند. بازیگران کتابچه‌های راهنمایی در مورد نحوه مدیریت و اجرای عملیات دیجیتال خود تهیه کردند که شامل دفترچه‌های راهنمای عملیاتی، نمونه کارهای پروژه کدگذاری شده، سیستم‌های شخصیت، پروتکل‌های هشدار اولیه و طرح‌های زمان‌بندی تقویت برای عملیات نفوذ بود. • دوم، این شبکه از کلود برای تبدیل بولتن‌های اطلاعاتی رسمی دولت به محتوای سفارشی استفاده کرد. این شبکه به زبان‌های فارسی، عربی، اردو، مالایی، اسپانیایی و انگلیسی کار می‌کرد و برنامه گسترده‌تری داشت که 20 زبان را هدف قرار می‌داد. • سوم، آنها از کلود برای پولشویی انتساب استفاده کردند، طوری که پست‌ها طوری به نظر می‌رسیدند که انگار از نویسندگان خارجی یا منابع خبری مستقل هستند و کمپین‌های هشتگی ایجاد کردند که به نظر می‌رسید توسط شهروندان عادی آغاز شده‌اند. • چهارم، بازیگران محتوای خود را در چندین پلتفرم داخلی ایران مانند Eitaa، Bale و Rubika و همچنین X/Twitter، Instagram، Telegram، TikTok، YouTube و شبکه وابسته فرهنگی ICCO به اشتراک گذاشتند.
Post #1474 85
ترجمه ماشین:

• کنشگرانِ هر سه عملیات، کمپین‌های خود را به‌صراحت به دکترین حکومتی ایران موسوم به «جهاد تبیین» پیوند دادند. بر اساس این مفهوم، نهادهای ایرانی تولید تبلیغات را هم‌زمان یک وظیفه دینی و راهبردی تلقی می‌کنند. عبارات و مفاهیم مرتبط با این دکترین حکومتی، مستقیماً در جلسات و اسناد برنامه‌ریزی داخلی این کنشگران مشاهده شد.
• این شبکه خروجی‌هایی در سطح سازمانی و با نشان رسمی «ICCO» تولید می‌کرد. این خروجی‌ها شامل جزئیات یک بسته راهبردی نفوذ بین‌المللی در نُه بخش و همچنین برنامه‌های کامل سازمانی برای مراسم خاکسپاری رهبر عالی ایران بود.
• منابع در دسترس عموم، نقش «معمار راهبردی» و «فرمانده» هدایت‌کننده اتاق فرماندهی مشهد را تأیید کردند. این رهبران، عملیات «منجنیق» را مدیریت می‌کردند؛ یک کارخانه تولید محتوا که در چندین استان فعال بود و از ده‌ها کنشگر برای بازآرایی و انتشار مجدد گزارش‌های عمومی نهادهای امنیتی ایران در قالب هویت‌های (پرسونا‌های) مستقل و بدون ارتباط ظاهری با آن نهادها استفاده می‌کرد. این شبکه محتوای مذکور را از طریق کمپین‌های پولی در بیش از ۱۰۰ کانال در پلتفرم‌های ایرانی — از جمله کانال‌های وابسته به سپاه پاسداران — به‌طور گسترده منتشر می‌کرد.
• ما این عملیات را به یکی از مدیران ارشد «رصدخانه فرهنگی بینا» (Bina Cultural Observatory) در ایران مرتبط دانستیم و این ارتباط را از طریق منابع عمومی و داده‌های فنی (تله‌متری) حساب‌های کاربری تأیید کردیم. کنشگران در چندین رشته‌گفتگو، پیام‌هایی را با لحن رسمی سخنگوی سپاه پاسداران تولید و منتشر می‌کردند. در جریان یک کمپین خاص پیرامون سناریوی جنگ سال ۲۰۲۶ میان ایالات متحده، اسرائیل و ایران، این شبکه ادعاهای نادرستی را به مؤسسات پژوهشی غربی (از جمله CSIS، بروکینگز و رند) نسبت داد. هر دوی این تاکتیک‌ها با هدف افزایش اعتبار پیام‌های مورد حمایت حکومت به کار گرفته می‌شدند.
• این شبکه محتوای تهاجمی و ضدروایتی را علیه بهائیان (به‌عنوان یک اقلیت مذهبی تحت آزار و سرکوب) به کار گرفت و همچنین پایگاه‌های داده‌ای شامل نام مقامات بین‌المللی و چهره‌های اپوزیسیون ایران را هدف قرار داد.
Post #1472 99
تازه اولش بود این
Post #1471 99
وای 💔💔
Post #1470 99
خندم میایه 😂🚶🏼
Post #1469 111
ترجمه ماشین:

در این بخش، ما بر عملیات نفوذ تمرکز می‌کنیم که آن را به عنوان تلاش‌هایی برای دستکاری محیط اطلاعاتی - از جمله گفتمان سیاسی، مدنی و عمومی - با هدف فریب، تحریف یا تأثیر مخفیانه بر ادراکات، باورها یا رفتارهای افراد یا گروه‌ها تعریف می‌کنیم، که معمولاً منشأ، حمایت یا هماهنگی فعالیت را پنهان می‌کند.

اولین گزارش اطلاعات تهدید ما، یک شبکه نفوذ تجاری به عنوان سرویس را مورد بحث قرار داد. از آن زمان، ما عملیات بزرگتر و پیچیده‌تری را کشف و مختل کرده‌ایم. ما شاهد بوده‌ایم که گروه‌هایی از بازیگران از کلود برای ساخت شبکه‌هایی از پروفایل‌های جعلی رسانه‌های اجتماعی و کل سایت‌های خبری استفاده می‌کنند و از این پلتفرم‌ها برای انتشار محتوای فریبنده استفاده می‌کنند، در حالی که نهادهای پشت این عملیات را کاملاً پنهان می‌کنند.

یک بازیگر ممکن است صد حساب رسانه اجتماعی ایجاد کند که به نظر می‌رسد متعلق به شهروندان عادی یک کشور است، سپس همه آنها در طول یک هفته محتوایی را منتشر کنند که همان دیدگاه سیاسی را تقویت می‌کند. این حساب‌ها واقعی نیستند و نظرات واقعاً معتبر نیستند. هیچ چیز در ظاهر مشخص نمی‌کند که چه کسی واقعاً پشت این تلاش است. این گزارش جزئیات نه مورد از این موارد را شرح می‌دهد. منشأ آنها روسیه، ایران، ترکیه و سراسر خلیج فارس، آسیای جنوبی، آفریقا و اروپا بوده و مخاطبانی را در شش قاره هدف قرار داده‌اند. بازیگران پشت این عملیات شامل دولت‌ها، مؤسسات تبلیغاتی وابسته به دولت و رسانه‌های دولتی و همچنین شرکت‌های خصوصی که نفوذ خود را به مشتریان پول‌دهنده می‌فروشند، گردانندگان سیاسی داخلی و در یک مورد یک جنبش مخالف در تبعید بودند.
Post #1468 94
🪷 My Safe Aquarium ✨ https://www.anthropic.com/threat-intelligence-report-september-2026 توش سرچ کنید iran :)
  • 🤣 4
Post #1466 250
توروالدز داشته با AI یک پچ درست میکرده و AI بهش میگفته این کار غیر ممکنه و نظر توروالدز اینه که:

I suspect those things have been trained by people who may not be quite as stubborn as I am.


توروالدزززز 🤣🤣
  • 🤣 6
  • 😭 4
Older posts →

About this channel

How can I read @daycardat29 without a Telegram account?
TGViewer shows the public web preview Telegram publishes for day card at 29:00 (5am): recent posts, photos, videos and the subscriber count, with no app, login or account.
How many subscribers does day card at 29:00 (5am) have?
day card at 29:00 (5am) (@daycardat29) has 193 subscribers on Telegram, refreshed roughly every 30 minutes.
Does day card at 29:00 (5am) know I viewed it here?
No. Public channel previews carry no viewer identity, and TGViewer has no accounts or tracking of what you look up.
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →