TGViewer
Channel Public Channel
Утечки информации

Утечки информации

@dataleak

Знаем про утечки все!

Рекламы нет. Ничего не продаем, не раздаем, никаких ботов и пробива у нас нет. Вопросы "где взять базу?" и "сколько стоит реклама?" - бан.

Админ: @ashotog
ВК: https://vk.com/dataleakage
Subscribers
119K
Photos
1.7K
Videos
1
Links
2.5K

Showing posts older than #3075 · Back to latest

Older Posts 18 shown
Post #3074 48.5K
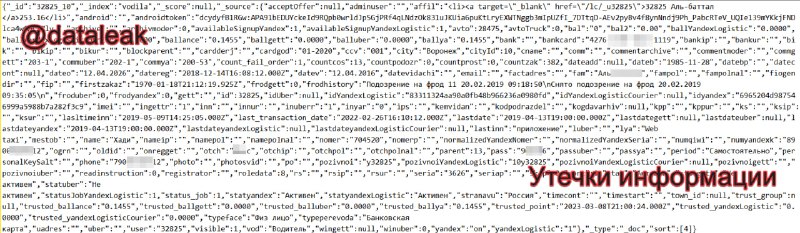
Вчера в открытом доступе появился JSON-файл, содержащий персональные и платежные данные пользователей предположительно сервиса работы в такси Рулю.ру (rulyou.ru).

Всего 428,658 строк:

🌵 ФИО
🌵 телефон ( 425 тыс. уникальных номеров)
🌵 адрес эл. почты (1,3 тыс. уникальных адресов)
🌵 дата рождения
🌵 номер банковской карты (120 тыс. уникальных карт)
🌵 город
🌵 пароль в открытом (текстовом) виде
🌵 дата регистрации (с 24.01.2017 по 09.03.2023)

Мы проверили случайные логины (номера телефонов) из этого файла через функцию регистрации на сайте profile.rulyou.ru/auth и выяснили, что они действительные. 😱
Post #3073 51.3K
Житель Ульяновска, который работал директором салона связи продавал персональные данные абонентов третьим лицам.

Районный суд освободил директора от уголовной ответственности и оштрафовал на 100 тыс. руб.


Подробнее про нелегальный рынок "пробива" читайте в нашем отчете Обзор черного рынка “пробива” российских физлиц 👉 https://dlbi.ru/illegal-search-in-bases-review-2022/
Post #3072 48.4K
Районный суд в Новгородской области признал бывшего специалиста офиса Санкт-Петербургского филиала ПАО «ВымпелКом» («Билайн») виновным в нарушении тайны телефонных переговоров граждан и неправомерном доступе к охраняемой компьютерной информации, содержащейся в критической информационной структуре Российской Федерации.

С сентября по декабрь 2020 г. он, за денежное вознаграждение, через мессенджер Telegram предоставил посторонним людям детализацию телефонных переговоров пятерых жителей Москвы, Санкт-Петербурга и Московской области.

Суд приговорил его к ста часам обязательных работ со штрафом в 50 тыс. руб.


Подробнее про нелегальный рынок "пробива" читайте в нашем отчете Обзор черного рынка “пробива” российских физлиц 👉 https://dlbi.ru/illegal-search-in-bases-review-2022/
Post #3071 47.6K
В Тульской области суд рассмотрел уголовное дело главного специалиста-эксперта Пенсионного фонда РФ, которая занималась "госпробивом" - продавала сведения о состоянии индивидуальных счетов граждан.

В период с 1 ноября 2021 до 1 декабря 2021 г. неизвестный, через Telegram, предложил сотруднице ПФР в городе Донской предоставлять ей ФИО, дату рождения, номер СНИЛС граждан, а женщина должна была получать сведения о состоянии индивидуального счета застрахованного гражданина и, за вознаграждение, передавать эти сведения.

18 июля 2022 г. женщина передала сведения о счетах восьмерых граждан.

Суд учёл почти пятимесячное нахождение под домашним арестом и назначил ей штраф в размере 50 тысяч рублей.
Post #3069 51.1K
«МТС» запустила услугу «ФинЗащита», которая, в том числе, сигнализирует о появлении персональных данных абонента в различного рода утечках, распространяемых на теневых форумах, в даркнете и телеграм-каналах. 🔥

Информацию об утечках данных для этой услуги предоставляет партнер проекта, сервис DLBI, а доступ к данным осуществляется с помощью специального API, которое принимает телефоны, адреса эл. почты, логины и возвращает названия утечек, даты утечек, пароли и названия полей, попавших в утечки.

Подробнее👉 https://dlbi.ru/dlbi-protect-mts-customers/
Post #3068 47.3K
Проанализировали пароли из утечки neznaika.info - онлайн-площадки с вариантами заданий с ответами и решениями ЕГЭ и ОГЭ.👇

Из более чем 1 млн пар эл. почта/пароль почти 87% являются уникальными, т.е. ранее не встречались в фиксируемых нами утечках. 👍


‼️ Мы разработали и предлагаем к использованию автоматизированный сервис мониторинга утечек данных.

Возможность интеграции нашего сервиса со сторонними системами посредством программного интерфейса (REST API), позволяет реализовать своевременное оповещение пользователей интернет-сервисов, облачных платформ и внутренних корпоративных ресурсов, в случае компрометации их данных.

Одним из возможных вариантов использования нашего API является сервис «ФинЗащита» компании «МТС». Клиенты «МТС» могут проверить, нет ли их номеров телефонов в базах злоумышленников. Подробнее...

API принимает на вход телефоны, адреса эл. почты, логины и возвращает названия утечек, даты утечек, пароли и названия полей, попавших в утечки.

Для компаний, желающих отслеживать утечки данных своих сотрудников, API позволяет производить мониторинг всех утечек в пределах корпоративного домена.

Быстрое оповещение пользователей, клиентов, сотрудников о компрометации их учетных записей снижает риски успешных хакерских атак на компанию/сервис и мошеннических действий.

👉 Обращайтесь ‼️
Post #3067 48.5K
В Калининграде задержали работника одной из телекоммуникационных компаний, который за деньги продавал данные о клиентах третьим лицам.

Уголовное дело возбуждено по ч. 3 ст. 272 УК РФ (неправомерный доступ к охраняемой законом компьютерной информации, совершенный лицом из корыстной заинтересованности, с использованием своего служебного положения).


Подробнее про нелегальный рынок "пробива" читайте в нашем отчете Обзор черного рынка “пробива” российских физлиц 👉 https://dlbi.ru/illegal-search-in-bases-review-2022/
Post #3066 46.6K
В Удмуртии вступил в законную силу приговор районного суда Ижевска в отношении работника одного из операторов сотовой связи, признанного виновным по ч. 3 ст. 272 УК РФ (неправомерный доступ к охраняемой законом компьютерной информации, совершенный лицом из корыстной заинтересованности, с использованием своего служебного положения).

О возбуждении уголовного дела в отношении этого "пробивщика" мы писали ранее.

Суд назначил ему наказание в виде шести месяцев ограничения свободы.


Подробнее про нелегальный рынок "пробива" читайте в нашем отчете Обзор черного рынка “пробива” российских физлиц 👉 https://dlbi.ru/illegal-search-in-bases-review-2022/
Telegram Утечки информации Сотрудник салона сотовой связи в Удмуртии занимался "мобильным пробивом" - систематически получал неправомерный доступ к охраняемой законом компьютерной информации об абонентах. По данному факту возбудили уголовное дело по ч. 3 ст. 272 УК РФ (неправомерный…
Post #3065 49.3K
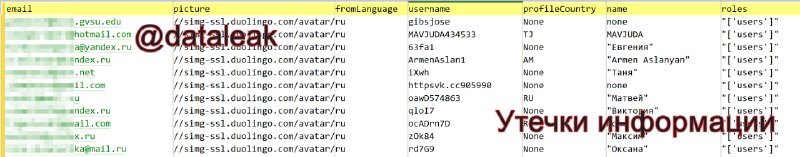
В январе этого года, "благодаря" уязвимости в API, из американской платформы изучения иностранных языков «Дуолинго» (duolingo.com) хакером были получены данные 2,6 млн пользователей.

Перебором (подстановкой адресов эл. почты) удалось получить 2,685,789 записей, содержащих: логины, имена пользователей, даты регистрации, страны проживания, изучаемые и родные языки.

У 72 тыс. записей русский язык указан как родной.

Сама платформа заявляет о том, что у них 575 млн зарегистрированных пользователей.
Post #3064 45.1K
В Брянске сотрудник компании сотовой связи передал за денежное вознаграждение неустановленным лицам детализации вызовов трех абонентов без их согласия.

Суд приговорил его к 1 году 6 месяцам лишения свободы условно.


Подробнее про нелегальный рынок "пробива" читайте в нашем отчете Обзор черного рынка “пробива” российских физлиц 👉 https://dlbi.ru/illegal-search-in-bases-review-2022/
Post #3063 45.1K
Хакеры из группировки «UHG» "слили" данные предположительно страховой компании «Астро-Волга» (astrovolga.ru).

В предоставленных для анализа текстовых файлах (всего около 12 Гб) содержатся персональные данные клиентов (телефоны, адреса эл. почты, адреса, паспортные данные), информация по автомобилям (госномера, VIN, марки и т.п.) и страховым полисам (номера, даты, стоимость и т.п.).

Всего обнаружено около 1,3 млн уникальных номеров телефонов и 270 тыс. уникальных адресов эл. почты.

Самая "свежая" запись датируется 08.08.2023.

Интересно, что чуть более года назад дамп базы предположительно polis.astrovolga.ru уже попадал в открытый доступ. 😎


До этого «UHG» взламывали интернет-магазин косметики и парфюмерии «Подружка», лабораторию «СИТИЛАБ» и сервис по продаже билетов kassy.ru.
Post #3061 50.8K
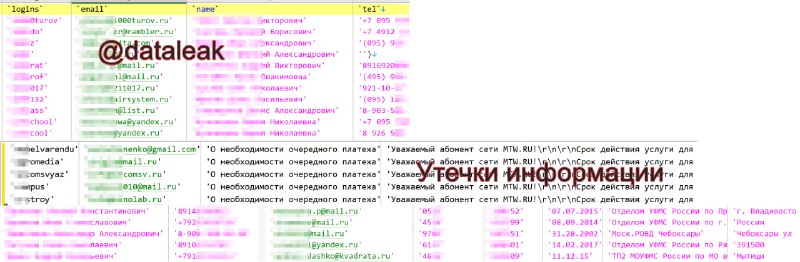
В открытый доступ попали SQL-дампы с данными клиентов предположительно хостинговой площадки mtw.ru.

В нескольких файлах находятся различные таблицы, содержащие: ФИО, адреса эл. почты (около 12 тыс. уникальных адресов), номера телефонов (около 12 тыс. уникальных номеров), хешированные пароли, логины (около 100 тыс.), паспортные данные и адреса регистрации (для клиентов физических лиц), IP-адреса, домены и т.п.

Данные актуальны на 17.08.2023.

Мы проверили случайные логины из этих файлов через функцию восстановления пароля на сайте mtw.ru/restorepass и выяснили, что они действительные. 😱
Post #3060 43.3K
Сотрудник салона сотовой связи в Удмуртии занимался "мобильным пробивом" - систематически получал неправомерный доступ к охраняемой законом компьютерной информации об абонентах.

По данному факту возбудили уголовное дело по ч. 3 ст. 272 УК РФ (неправомерный доступ к охраняемой законом компьютерной информации, совершенный лицом из корыстной заинтересованности, с использованием своего служебного положения).
Post #3059 44.3K
Проанализировали пароли из утечки интернет-магазина косметики и парфюмерии «Подружка», о которой мы писали ранее.👇

Из более чем 746 тыс. пар эл. почта/пароль почти 70% являются уникальными, т.е. ранее не встречались в фиксируемых нами утечках. 👍


‼️ Мы разработали и предлагаем к использованию автоматизированный сервис мониторинга утечек данных.

Возможность интеграции нашего сервиса со сторонними системами посредством программного интерфейса (REST API), позволяет реализовать своевременное оповещение пользователей интернет-сервисов, облачных платформ и внутренних корпоративных ресурсов, в случае компрометации их данных.

API принимает на вход телефоны, адреса эл. почты, логины и возвращает названия утечек, даты утечек, пароли и названия полей, попавших в утечки.

Для компаний, желающих отслеживать утечки данных своих сотрудников, API позволяет производить мониторинг всех утечек в пределах корпоративного домена.

Быстрое оповещение пользователей, клиентов, сотрудников о компрометации их учетных записей снижает риски успешных хакерских атак на компанию/сервис и мошеннических действий.

👉 Обращайтесь ‼️
Post #3058 105K
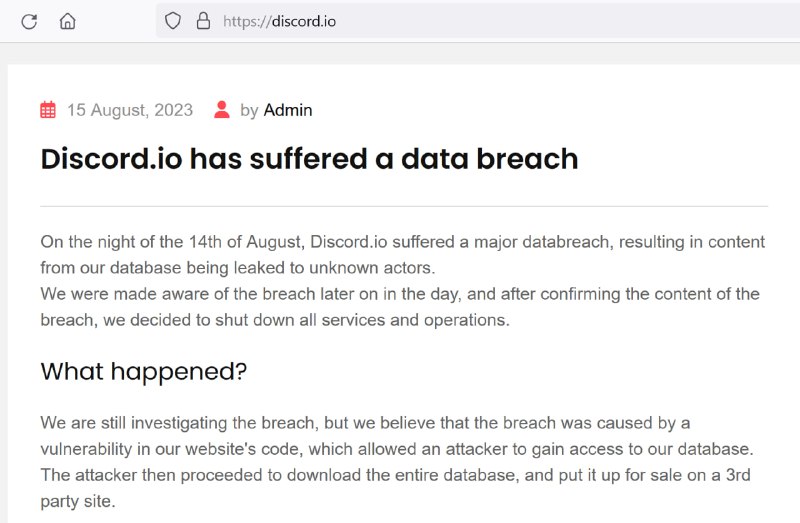
Сервис discord.io официально признал факт взлома и утечку данных 760 тыс. зарегистрированных пользователей, про которую мы вчера написали первыми. 😎
Post #3057 66.6K
На теневом форуме выставили на продажу базу данных зарегистрированных пользователей и доступ к серверу discord.io - стороннему интерфейсу для Discord.

Продавец утверждает, что в базе 760 тыс. пользователей: адреса эл. почты, хешированные пароли и т.п.

Судя по предоставленному тестовому образцу, логины (адреса эл. почты) действительные и проходят проверку через восстановление пароля на сайте discord.com/login.
Post #3056 55.5K
В Мордовии директор офиса обслуживания и продаж регионального оператора связи, с июля 2021 г. по март 2022 г. совершала неправомерный доступ к электронной базе данных абонентов сотового оператора для оформления кредитных продуктов одного из российских банков.

По 5 эпизодам деятельности фигурантки расследовано уголовное дело по ч. 3 ст. 272 УК РФ (неправомерный доступ к охраняемой законом компьютерной информации, совершенный с использованием своего служебного положения).

Решением суда ей назначено наказание в виде ограничения свободы сроком на 2 года.


Подробнее про нелегальный рынок "пробива" читайте в нашем отчете Обзор черного рынка “пробива” российских физлиц 👉 https://dlbi.ru/illegal-search-in-bases-review-2022/
Post #3055 47.6K
Проанализировали пароли из утечки государственной образовательной платформы «Российская электронная школа». 👇

Из более чем 648 тыс. пар эл. почта/пароль 50% являются уникальными, т.е. ранее не встречались в фиксируемых нами утечках.


‼️ Мы разработали и предлагаем к использованию автоматизированный сервис мониторинга утечек данных.

Возможность интеграции нашего сервиса со сторонними системами посредством программного интерфейса (REST API), позволяет реализовать своевременное оповещение пользователей интернет-сервисов, облачных платформ и внутренних корпоративных ресурсов, в случае компрометации их данных.

API принимает на вход телефоны, адреса эл. почты, логины и возвращает названия утечек, даты утечек, пароли и названия полей, попавших в утечки.

Для компаний, желающих отслеживать утечки данных своих сотрудников, API позволяет производить мониторинг всех утечек в пределах корпоративного домена.

Быстрое оповещение пользователей, клиентов, сотрудников о компрометации их учетных записей снижает риски успешных хакерских атак на компанию/сервис и мошеннических действий.

👉 Обращайтесь ‼️
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →