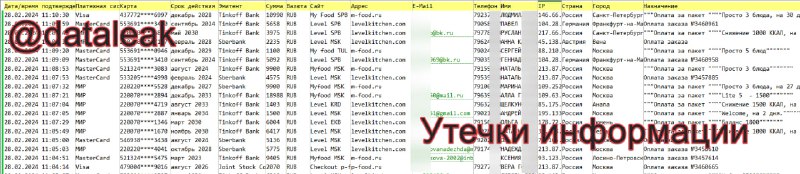
Вчера в открытый доступ попал достаточно крупный фрагмент базы платежных транзакций предположительно сервисов (levelkitchen.com, m-food.ru, p-food.ru) доставки готовой еды, входящих в холдинг «Performance Group».
Данный фрагмент содержит 63,870 строк и является лишь частью более крупного "слива":
🌵 имя/фамилия
🌵 адрес эл. почты
🌵 телефон
🌵 частичный номер банковской карты, срок ее действия, тип и банк-эмитент
🌵 дата/время транзакции
🌵 номер/сумма заказа
🌵 назначение платежа
🌵 страна/город
🌵 IP-адрес
О взломе стало известно еще 20.04.2024, когда в открытый доступ были выложены отдельные файлы (базы данных MS SQL, таблицы MS Excel, файлы 1С и т.п.), имеющие отношение к бухгалтерии и финансам. Однако, персональные и платежные данные клиентов сервисов доставки тогда в свободный доступ не попали.
Позднее, 25.04.2024 на одном из теневых форумов появилось объявление о продаже уже информации клиентов, содержащейся в двух текстовых файлах: платежные транзакции и чеки.
В полную версию "слива" попало 500 тыс. уникальных телефонных номеров и 430 тыс. уникальных адресов эл. почты.
Данные в файлах датируются 25.04.2024 и это говорит о том, что хакеры, даже после опубликования информации о взломе, продолжили иметь доступ к ИТ-системе. 🙈
Post #3283
48.3K