TGViewer
Channel Public Channel
Dagen | Security

Dagen | Security

@dagen_security

هر سیستمی یک نقطه ضعف دارد و هر نقطه ضعف فرصتی است برای تولد یک افسانه.

Owner : @bandcamppro
Subscribers
856
Photos
60
Videos
0
Links
107

Showing posts older than #328 · Back to latest

Older Posts 20 shown
Post #326 799
داستان یه xss که فقط روی گوگل کروم اجرا میشد ✍️

داستان از این قراره که من یه تارگت رو باز کردم ;
اولین کاری که معمولا میکنم اینه که گوگل دورکینگ رو انجام میدم تا به ادرس هایی برسم که توسط گوگل ایندکس شده و به نوعی در دسترسه ;

هدف من برای این سناریو پیدا کردن یه xss بود و تنها روشی که بتونیم این اسیپ پذیری رو پیدا کنیم و اکسپلیوتش کنیم اینه که بدونیم ورودی ما دقیقا کجا میشینه ؟

به عنوان یه هانتر باید یه مفهوم مهم رو بدونیم : صفحات مختلف یه وبسایت میتونن باعث آپدیت شدن و لود شدن جاوا اسکریپت های جدید بشن و توی این مورد هم باید برسی بشه که آیا ما میتونیم با پیدا کردن سورس ها و سرچ کردن سینک های خطرناک توی dom جایی رو پیدا کنیم که مستقیما پارامتر رو از آدرس بگیره و داخل سینک خطرناک قرار بده ؟ که میشه dom xss

توی سناریوی من وقتی وبسایت رو با ip آمریکا باز کردم یه منو و دکمه برای کلیک برای من بالای صفحه وجود داشت وقتی روش کلیک کردم :

Target/shops/models


منو رو میبرد یه شاپ لوازم آرایشی بدون هیچ‌ پارامتر اضافه تری !
چون این پیچ و صفحه فقط با اپی آمریکا باز میشد با این طرز تفکر که افراد کمتری روی این صفحه کار کردند جلو رفتم و
توی مرحله بعد یه فاز نسبتا سنگین پارامتر از نوع post,get انجام دادم , که در نتیجه یه کلمه کلیدی پیدا شد که ورودی من توی سورس صفحه رفلکت میشد :

IsOveride=test


مقدار تست توی یک تگ div رفلکت شده بود و تنها کاری که من باید میکردم این بود که تگ رو بریک کنم و اسکریپت خودمو اجرا کنم :

IsOveride=test</div><script>alert(origin)</script>


ولی تارگت یه چکر یا یه وف کاستوم داشت جلوی xss من رو میگرفت با این هشدار :

malicious request blocked


حالا وقت فرض گرفتنه , با خودم گفتم وف ممکنه وقتی تگ اسکریپت رو ببینه در جا منو بلاک کنه و شاید تارگت یه بلک لیست تعین کرده باشه ;

پس من بیام و تگ های مختلف رو امتحان کنم با این چیت : xss cheat sheet

هیچ کدوم جوابگو نبود و من در انتها متوجه شدم که چرا با خود تگ xss نزنم ؟ بعد کلی سرچ و گشتن یه پیلود خفن پیدا کردم :

target/shops/models?IsOveride=test</div><div onreadystatechange='alert(origin)'>


و بله بلک لیست بود ✅
و اون چکر یا وف دور خورد و پیلود من توی سورس نشست , همه چیز درست بود ولی یه جار کار میلنگید و پیلود اجرا نشد ❌

تصمیم گرفتم به جای فایر فاکس برم روی brave و safari تست کنم و در نهایت پیلود من فقط و فقط روی کروم اجرا شد و من تاییده reflected xss رو گرفتم👌🔥

ولی چرا این اتفاق افتاد ؟

@Dagen_security
  • 🔥 21
  • ❤ 5
Post #320 951
قبل از اینکه بریم سراغ روال عادی چنل و گذاشتن پست های باگ بانتی ,

توی این چنل قراره عمیق تر شیم و بریم سراغ تحلیل وب اپلیکشن و این موضوع رو جدی تر برسی کنیم و اپلیکشن ها رو مپ کنیم
✍

۱ - علم تست کیس توی باگ بانتی دیگه جوابگو نیست و شما ازش نتیجه نمیگیرد شاید شانس به همراهتون باشه و باگ اسون بزنید .
ولی باگ هایی که خیلی ساده کشف میشن همه تستش میکنن و نوبت به شما نمیرسه
.

۲ - دانشی که از شمارو از یه جونیور و یه فرد سنیور جدا میکنه تحلیل وب اپلیکشنه

همه هانترای خفن امروزی بیشتر روی دانش "application mapping" زمان میزارن و این علم خودشون رو قوی تر میکنن


جزو دسته افرادی نباشین که چهار تا کامند ران میکند و فقط متکی به ابزارن
چیزی از شما هانتر میسازه فهمیدن فرایند احرازهویت و نحوه پیاده سازی اون هدفه . اپلیکشن ها میتونن از هر نوع احراز هویت و پیاده سازی استفاده بکنن و دستشون توی این موضوع بازه .

ولی یه فرد هانتر باید روال غیر عادی رو تشخیص بده و به نوعی از این اشتباه و دست بردن برنامه نویس به کد باگ بسازه !

۳ - خب من چه جوری میتونم روال غیر عادی رو بشناسم ؟

شما برای اینکه بتونی اسکیل و مهارت خودتو توی کشف باگ بالا ببری نیاز داری که هزارتا لاگین پیج مختلف رو به چشم ببینی و دقت کنی که دقیقا از چه نوع احراز هویتی استفاده شده ؟ ایا امنه ؟

ایا مثلا اگر از google oauth  برای احراز هویت داره استفاده میکنه ایا طبق داکیومت رسمی داره انجام میده یا برنامه نویس دست برده توی فرایند ؟

برای اینکه جزو تاپ های حوزه بشید باید صبور و دقیق و مهم تر از همه خلاق باشید ـ!

دنبال فلان ابراز نباشید چیزی که شما رو از بقیه هانترا جدا می‌کنه تحلیل بلک باکس و وایت باکس و فرض گرفته !

برای اینکه روال غیر عادی رو تشخیص بدید باید دنبال جایی باشید که برنامه نویس توی فرایند دست برده و از خودش چیز جدیدی اختراع کرده که نبوده اینجا جاییه که دقیقا ما باید روش زمان مفید بزاریم 🤝

در ادامه چنل قراره تمرکز روی بحث های زیر باشه :

نحوه کارکرد وب اپلیکشن + سیستم احراز هویت + تکنولوژی استفاده شده

به چنل‌ یه انرژی جون دار بدید 🔥
وقته پست های تخصصی تره ، بریم
؟

@Dagen_security
  • 🔥 39
  • ❤ 7
  • 👍 2
Post #314 1.22K
هدف از هانت همیشه باگ زدن نیست برای من کسب تجربه بوده هدفگرا نباشید تجربه گرا باشید اگه برای خودت هدف مرکزی گذاشتی با این طرز فکر که من روی این پرورگرم کار نمیکنم و باگ نمیتونم بزنم , لایق باگ زدن نیستی . از خودت بپرس ایا شروع کردی و یا فقط تعوری بلدی ؟
چرا نمیخوای تارگت رو باز کنی و چهار تا پکتی که رد و بدل میشه رو به چشم ببینی و ترستو بریزونی ؟

با خودت میگی من یه روزی وقتی رسیدم به فلان نقطه خفن میرم روش کار میکنم نه اون روز هیچوقت نمیرسه و تو داری بهونه میاری, چون هانتر نرمال تر از تو داره گزارش باگ میده و پولشو میگیره ,
چون جسارت به خرج داده و هانت کرده
لقمه رو لطفا دور دهنت الکی نچرخون و هک کن و دانشتو ارتقا بده زیاد فکر نکن متفکرا هیچی نمیشن فقط عملگرا ها پاداش میگیرن وقتشه بهونه های قشنگتو تموم کنی و عمل کنی و با خودت رو راست باشی

گرفتی مطلبو رفیق ؟
  • 👍 30
  • ❤ 10
  • ❤‍🔥 9
  • 🗿 3
Post #312 1.23K
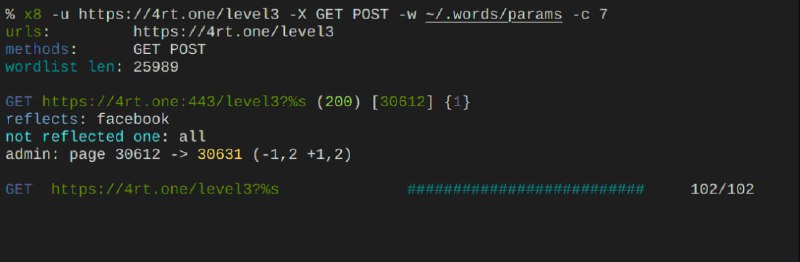
یکی از بهترین ابزار ها برای پارامتر دیسکاوری و پیدا کردن پارامتر های مخفی یه صفحه ابزار "X8" هستش .

کاری این ابزار میکنه یه ورد لیست و لیست کلمات از شما میگیره و دونه به دونه با درخواست های بالا تست میزنه و اگر مقدار پارامتر روی صفحه چاپ و رفلکت شد بهتون گزارش میده .

یکی از بهترین و کاربردی ترین سوییچ ابزار , اینه که شما میتونی یه کاستوم ولیو بهش بدی و بر اساس اون برای شما فاز کنه. یعنی چی ؟

x8 -u TARGET —custom-value "company name"


مقدار custom رو چیزی بذارید که برای خود سایت معتبر یا قابل‌تشخیص باشه مثل نام شرکت، نام دامنه یا هر الگوی دیگه ای. این کار باعث میشه پارامترهایی که فقط در صورت داشتن پارامتر های معتبر رفلکت میشن رو نمایش بده .

همین نکته ساده نتایج فاز پارامتر منو دوبرابر کرده و چیزیه که یه کامند فاز معمولی پیدا نمیکنه و میتونه به شما پارامتر های حساسی رو بده که منجر به xss و open redirect بشه
+ اگه صفحه نیاز به احراز داشت حتما توکن خوتودنم به ابزار بدید و با پروکسی چک کنید تا فاز بیهوده و بی نتیجه نداشته باشید
.

@Dagen_security
  • 👍 16
  • ❤ 8
  • 🗿 1
Post #311 1.02K
توی پست های بعدی قراره بریم سراغ اینکه چرا نقاط ورود با "Qrcode" توی وب‌ سایت‌ها اهمیت زیادی دارن و امنیت این نوع احراز هویت دقیقاً به چه شکل کار می‌کنه و چجوری این ریسک احراز هویت باعث اکانت تیک اور میشه !

انرژی کافیو بدید اماده ای براش ؟

@Dagen_security
  • ❤ 25
  • 👍 9
  • 🔥 6
Post #308 1.39K
نکته مهمی که خیلی‌ها موقع پیدا کردن Origin IP یک وب‌سایت ازش غافل می‌شن اینه که فقط به تاریخچه‌ی DNS و سرتیفیکت‌ها نگاه میکنن.

توی بعضی از کیس‌ ها، مخصوصاً پیکربندی‌های قدیمی‌تر، می‌تونید به‌سادگی IP اصلی وبسایت رو از طریق MX Record مربوط به Mail Server پیدا کنید؛ چون توی بعضی از سایت ها ممکنه خود Mail Server رو همون اپی بالا اومده باشه .

ولی این روش روی وب‌سایت‌های امروزی معمولاً جواب نمیده و یه راه حلی داریم :

با استفاده از SecurityTrails و دیتای MX History میتونین تمام رکوردهای MX قدیمی رو بررسی کنید و اگه توی گذشته Mail Server روی همون IP اصلی اجرا شده باشه، احتمالش بالاس که توی همین تاریخچه دیده بشه و اپی اصلی سایت در دسترستون قرار بگیره 🤌

@Dagen_security
  • ❤ 58
  • 👍 8
  • ❤‍🔥 3
Post #306 1.64K
Dagen | Security یکی از بهترین و خلاقانه ترین ابزار هایی که از وی بک الهام گرفته شده این ابزاره 👌 کاری که این ابزار میکنه اینه که تمام تاریخچه وبسایت که توسط وی بک دردسترسه رو میگیرده و دنبال یه فایل مهم به اسم robots.txt میگرده که معمولا داخلش ادرس های مهم سایت قرار داره…
دنبال ابزار های تکراری و بدرد نخور نرین چیزی که پیدا میکنن نهایتش خروجی های یکسانی دارند. این دقیقا همون ابزاریه که توی اتومیشن باید ازش استفاده کنید !
  • 👍 14
  • ❤ 7
Post #305 2.06K
یکی از بهترین و خلاقانه ترین ابزار هایی که از وی بک الهام گرفته شده این ابزاره 👌

کاری که این ابزار میکنه اینه که تمام تاریخچه وبسایت که توسط وی بک دردسترسه رو میگیرده و دنبال یه فایل مهم به اسم robots.txt میگرده که معمولا داخلش ادرس های مهم سایت قرار داره که توسط سرچ گوگل ایندکس نشه .
حالا این ابزار با توجه به تایم استمپ, بازه زمانی های مختلف robots.txt که داخل سایت وجود داشته رو استخراج میکنه و بهتون نمایش میده.

ممکنه توی خروجی ابزار , از وبسایت تارگتتون یک robots.txt پیدا کنه که مثلا پنل ادمین داخلش وجود داشته باشه و یا هر ادرس و یا پارامتر مهمی و یا هر چیزی که بدرد یه هانتر میخوره تا اسیپ پذیری کشف کنه !

ادرس ابزار :
👇
robofinder tool


@Dagen_security
  • 👍 17
  • ❤ 6
  • ❤‍🔥 4
Post #304 966
بیشتر از ۹۰٪ آدمایی که وارد حوزه‌ی باگ‌بانتی و امنیت می‌شن، ظرف دو ماه جا می‌زنن.
نه چون ضعیفن، نه چون استعداد ندارن
فقط چون هیچ‌کس رودمپ و نقشه‌راه درست رو جلوی پاشون نمی‌ذاره.
مشکل واقعی همینه، نمی‌دونن از کجا شروع کنن، چی مهمه، چی اضافیه، چی باید اول یاد بگیرن و چی رو باید بندازن دور.

من اینو بارها توی گروه‌ها و پیام‌های مختلف دیدم ..
خیلی‌ها قبل از اینکه حتی اولین موفقیت واقعی‌شون رو ببینن، قید ادامه رو می‌زنن.

برای همین من سه تا از مهم‌ترین کتاب‌های شروع مسیر امنیت و باگ‌بانتی رو به‌صورت کامل و قابل‌فهم ترجمه فارسی کردم:


Bug Bounty Bootcamp

Real-World Bug Hunting

Web Application Security


این سه کتاب تمام  چیزیه که هر کسی در شروع مسیر امنیت آرزو می‌کنه یکی بهش یاد بده،
مفاهیمی که واقعاً کاربردی‌ان و سریع تو رو رو به جلو می‌برن.

اگه واقعاً جدی هستی و میخوای یه نقشه راه واقعی و مرحله به مرحله داشته باشی , این کتاب ها دقیقاً برای توئه برای دریافت همینجا بهم پیام بده 👇
@bookmind369
  • 👍 21
  • ❤ 6
  • 🗿 1
Post #302 780
Dagen | Security چجوری از یه جاوا اسکریپت ساده به ادمین پنل رسیدم ✅ اولین کاری که کردم این بود که سورس صفحه رو باز کردم و روی دونه به دونه فایلای جاوا اسکریپت کلیک کردم و دنبال جاوا اسکریپ و سورسی بودم که برام سود اور باشه و بهم سر نخ بده که یه لینک چشممو تیز کرد : http…
real world case ! 😎
  • ❤ 13
  • 👍 3
Post #301 3.27K
چجوری از یه جاوا اسکریپت ساده به ادمین پنل رسیدم ✅

اولین کاری که کردم این بود که سورس صفحه رو باز کردم و روی دونه به دونه فایلای جاوا اسکریپت کلیک کردم و دنبال جاوا اسکریپ و سورسی بودم که برام سود اور باشه و بهم سر نخ بده که یه لینک چشممو تیز کرد :

https://log.sub.target.com/collectors/minimized/bundle-main.js


به ظاهر لینک نگاه کنید ادرسی که لینک شده احتمالا js مهمیه و وقتی داخلش رو باز کردم یه جاوا اسکریپت بود که به صورت پک شده و قابل خوندن نبود خب من طبق معمول سعی کردم یه .map به انتها اضافه کنم تا سورس رو به صورت پویا و خوانا ببینم ولی جواب نداد .❌

بیخیال نشدم و رفتم سراغ تست بعدی !

اینجا بهترین جا برای پیدا کردن باگه و من با این تریک باگ "افشای اطلاعات حساس" زیادی زدم و حتی میتونه دریچه ای برای باگ هایی مثل xss یا idor باشه !

برای این سناریو اولین کاری که همیشه میکنم فاز کردنه ولی چه جور فازی ؟

1 - https://log.sub.target.com/collectors/minimized/bundle-FUZZ.js

2 - https://log.sub.target.com/collectors/minimized/FUZZ-main.js

3 - https://log.sub.target.com/collectors/minimized/bundle-main-FUZZ.js

4 - https://log.sub.target.com/collectors/minimized/FUZZ.js


به چهار حالتی که که بالا میبینید دقت کنید ,هر کدوم رو انجام دادم و فاز کردم .!
کلمه کلیدی "_database" با همچین ادرسی اطلاعات + ادرس پنل ادمین رو بهم به صورت کلیر داخل کد جاوا اسکریپت نشون داد :

https://log.banana.target.com/collectors/minimized/DataBase_-main.js


ادرس پنل داخل کد جاوا اسکریپت و ساب دامینی بود که قابل حدس نبود و با هیچ اسکنر و ساب دامین فایندری پیدا نمیشد این کاملا افشای اطلاعات بود ,
پنل از من یوزر و پسورد نمیخواست و من سطح دسترسی سوپر ادمین رو داشتم و مثل ادمین سایت دسترسی ها برام کاملا باز بود !


توی این سناریو فقط با یک جاوا اسکریپت ساده تونستم یه باگ کریتیکال بزنم و فقط به کمی خلاقیت نیاز داشت . این جاوا اسکریپت توی سورس صفحه نبود و حتی با ریکان گوگل دورک + گیت هاب + وی بک یو آرال پیدا نمیشد و تنها با فاز کردن به دست میومد !

حتما اینجوری فاز کنید تا به سرنخ کلیدی برسید هیچوقت به فاز ساده با ابزار متکی نباشید و قبل از این که چهار تا کامند ران کنید کمی تحلیل کنید 🌷

@Dagen_security
  • 👍 31
  • ❤ 11
  • 🔥 5
  • ❤‍🔥 2
Post #293 1.01K
هر زمانی به یه ساب‌دامین یا IP رسیدید که از تکنولوژی IIS (Windows Server) استفاده می‌کرد، بی‌تفاوت ازش رد نشید.
حتماً ابزار ShortName Scanner رو روش اران کنید.👇


shortname scanner


این ابزار یک فازر مخصوص IIS هست که از یک ورد لیست خاص استفاده میکنه و اگه مسیر خطرناک یا پنهانی رو پیدا کرد بهتون نمایش میده . ممکنه توی بعضی از سیستم ها مسیر خطرناکی web.config باز و در دسترس باشه که چنین مسیری میتونه باعث نشت اطلاعات بشه و گزارشش بدید .!

@Dagen_security
  • ❤ 47
  • 👍 9
  • 🔥 7
Post #292 1.06K
قبل از اینکه درگیر نسخه چاپی یا pdf هر کتابی بشید . از خودتون بپرسید آیا واقعا اهمیتی داره ؟
محتوای کتاب های امنیتی قراره به شما دانش اضافه بکنه و ذهنتون رو برای تحلیل بازتر کنه تا برای شما باگ بسازه .

به اصل قضیه توجه کنید و دنبال زیر بغل مار نگردید. منتظر نباشید تا یک روزی ترجمه فارسی چاپی فلان کتاب برسه تا شما بخونیدش . سریع تر تسک های خودتون رو انجام بدین و کتابی که میخونین برین سراغ بعدی و دنبال جلد نگردید .
چون مهم ترین سرمایه هممون زمانیه که توش هستیم هر چی سریع تر همه چیز انجام بشه نتیجه دلپذیر تره
.!
موافقی باهام؟
@Dagen_security
  • 👍 26
  • ❤ 8
Post #290 1.06K
عزیزان وقت بخیر
نسخه پی اد اف متودولوژی زیشانو(zseano) هکر top 100 hackerone ترجمه فارسی شده و دوستانی که به دلیل انگلیسی بودنش این کتاب رو نخوندن میتونن به پی وی زیر پیام بدن و دریافتش کنن
👇

@bookMind369
  • 🔥 9
  • ❤ 2
Post #288 1.05K
چجوری تونستم CTF فایل اپلود رو حل کنم و یه مفهوم امنیتی به دانشم اضافه کنم ؟

بیاین و فرض بگیرین زمانی که من یه عکس رو برای پست وبلاگم اضافه میکنم روی دکمه اپلود فایل کلیک کردم و توی چکی که با html داشت من اجازه داشتم فقط .png اپلود کنم .
درخواستمو با برپ رهگیری کردم و همچین درخواستی به سرور ارسال میشد با همچین بدنه ای :
form-data; name="file"; filename="photo.png"
content-type=image/png

PNG Byte


و در ریسپانس درخواست مسیری که فایل توی اون ادرس مینشست دقیقا به این حالت بود :

target/uploads/smfowmsfoeewofkewp.png


میخوام بدونم چک های امنیتی دقیقا کجاها هستند و چجوری میتونیم به نحوه ای اینارو بایپس کنیم ؟ سه نوع چک و تیک امنیتی توی اپلود فایل داریم :

1 - file extension name
2-content-type
3-magic byte


برای اولین قدم میخوام ببینم توی برپ سوییت اگه به جای png بزارم php ایا بایپس میشه ؟ نه
به من خطای اپلود رو میده و بهم ادرس فایل رو نمیده.

برای تست دوم سعی میکنم یه پسوند الکی بزارم مثل test و بله اپلود شد .
برنامه نویس از black list رو اجرا کرده که کار درستی نیست و نا امنه . چرا ناامنه ؟
چون برنامه نویس لیستی از اکستشن هایی که نباید اجرا بشه رو برای فایل اپلود گذاشته و من اگر بتونم اکستشنی توی بلک لیست نباشه و ولید باشه رو اپلود کنم میتونم یه سری دسترسی بگیرم .
برای تست سوم دست بردم به مجیک بایت (بایت عکس) و اگر بایتی رو از عکس کم یا زیاد میکردی اجازه اپلود نداشتی .


خب من جای خوبی برای تست دارم اولین کاری که میکنم سرچ میکنم که با چه پسوند هایی میتونم کد php رو اجرا کنم؟ یه لیست محدودی به من میده :

.php5 .php3 .phps .phtml .phar


دونه به دونه این اکستشن ها رو چک میکنم و تنها اکستشنی که دور میخورد این بود :
.phtml


خب من اسیپ پذیری رو زدم و کافی بود اخر مجیک بایت یه کد php بزارم و rce بگیرم .
ولی اینجا تموم نمیشه باید بریم سراغ ریشه .تمام سوال من اینه چرا فایل php با محتوای عکس اجرا میشه چه منطقی داره ؟

ببینید مرورگر چیزی به اسم اکستنشن رو نمیشناسه و براش فقط کانتنت تایپ و مجیک بایت مهمه پس چجوری فایل php اجرا میشه ؟
وب سرور فقط بر اساس اکستنشن چک میکنه و هر چیز اضافه تری رو نمیشناسه پس من وقتی زدم phtml وب سرور و انجین php متوجه شد که این یه پسوند ولید و معتبره و برای همین کامند اجرا شد و بایت عکس هم درون اون وجود داشت . دقت کنید اگر فایل شما درون داکیومت روت نشینه هیچوقت rce نداریم 🤌

همین نکته ریز و ساده میتونه به شما باگ بده و شما رو توی تحلیل فایل اپلود قوی تر کنه و اگر جایی برنامه نویس از بلک لیست برای چک اکستنشن استفاده کرده بود چشمتون رو تیز کنید 🌷

@Dagen_security
  • ❤ 33
  • 🔥 7
  • 👍 2
  • 👾 1
Post #284 833
این پیامو برای تویی مینویسم که از این فیلد خسته و نا امیدی و فکر میکنی تمام این مشکلات از از خودت و دانشته .

زیر فشاری ؟ عیبی نداره لطفا جا نزن و همیشه خودتو با روز اولی که امنیتو شروع کردی مقایسه کن .
یادت باشه تو این حوزه رو دوست داری انتخاب کردی که وارد این حوزه بشی اگه چیزی رو دوست داری باید براش بجنگی و دیگه با کار مقایسش نکنی .

در جریانم و میدونم که خیلی از اخبار ها و مردم بهت میگن باگ بانتی رویا فروشیه و فقط افراد خاصی فقط ازش سود میبرن , ولی سوال من ازت اینه انتخاب تو چیه ؟

ایا تو تبدیل به صفر میشی و نا امیدی رو وارد مغزت میکنی و با خودت میگی ادم این حوزه نیستی و خودتو تسلیم به حرف میکنی و این کار رو رها میکنی ؟
یا اکتت اینه شروع به کار کنی دانشتو ارتقا بدی و هانت منظم انجام بدی و خودتو توی چرخه رشد نگه داری ؟

مهم عمل تو و انتخاب توعه چرا میترسی بری کار کنی و باگ نزنی ؟ چه چیزی باعث میشه خودتو با بقیه مقایسه کنی؟ هیچ‌کس سر راهت نیست تویی و مسیرت .

اگه با طرز تفکر اشتباه یه تارگت رو باز میکنی و نا امیدی تمام وجودت رو میگیره با این فکر : (کدوم هانترها روی این تارگت کار کردن , نه این باگ نداره , نمیتونم باگ بزنم اصلا این تارگت به دانش من نمیخوره )این طرز تفکرارو بنداز دور و تمرین ذهن کن چون فقط چشمتو جلوی باگی که جلوته میبینده .

من گارانتی میدم اونی که امروز از تو بهتره دقیقا همینجایی بوده که تو بودی فقط سخت تر و مداوم تر جنگیده .

بهت میگن عیبی نداره اگه تلاش کنی و به نتیجه نرسی ولی بازم سوال دارم ایا اگه 100 درصد تلاش خودتو بکنی امکان داره اشتباه کنی و شکست بخوری ؟ نه . غیر ممکنه بدون اشتباه تو به جایی برسی .
اشتباه به تو مسیر درست رو نشون میده . فرض کن اگه یه روزی دیگه هیچ اشتباهی نکنی و حواست جمع باشه چه اتفاقی میوفته ؟ بووم موفق میشی .!

خودتو هیچوقت دست کم نگیر و دور از ذهنت نباشه روزی قراره برسه که گاد لایک این فیلد بشی ❤️

@Dagen_security
  • ❤‍🔥 29
  • ❤ 9
  • 🔥 2
Post #279 887
Dagen | Security خب خب میرسیم به بحث جذاب swagger اول از همه باید بدونیم خود swagger چیه و نحوه کارکردش چیه ؟ یه ابزاره اپن سورس با پیاده سازی های مختلف که به دلوپرها کمک میکنه تا اندپویت ها api رو مستند کنن و راحت تر بفهمن هر نقطه و اندپوینت چه کاری انجام میده . خود swagger…
درسته ؟!

@Dagen_security
  • ❤‍🔥 11
  • ❤ 4
Post #278 821
Dagen | Security دوستانی که رو فایل اپلود کار میکنین اگه این پترن رو دیدین با اون قسمت خداحافظی کنین و لطفا روش کار نکنید سیفه 🗿 uploader + s3 bucket + revers proxy
برای دوستانی که متوجه نشدند توضیح میدم .
ببینید شما وقتی داری برای اپلود فایل تست میزنید و حالا مثلا میتونه اپلود عکس و یا پروفایل باشه . وقتی که شما عکسی رو با هر پسوندی بتونی اپلود کنی مرحله بعدش اینه که شما باید بدونی عکسی که اپلود شد دقیقا کجا نشسته ؟
اپلودر های مدرن امروزی از پترن بالایی استفاده میکنن .


عکستون رو اپلود میکنین و عکس میشه توی s3 bucket تارگتتون (وقتی فایل رو از توی باکت باز میکنین چون باکت صرفا یه استوریجه و وب سرور نیست هیچ پسوندی رو اجرا نمیکنه و استاتیک اجرا میکنه)
ولی حالا ما به یک ریورس پراکسی مثل nginx هم نیاز داریم دیگه که دیتا رو با پروکسی از باکت بخونه و بیاره سمت وبسایتمون و nginx دیتای رو استاتیک تحویل میگیره و تحویل میده و فایل فقط دانلود و یا نمایش داده میشه
پس من هر پسوند خطرناکی بزارم با هر پیلودی , هیچ بایپسی نکردم .
php,svg,html

هیچکدوم اجرا نمیشه ❌

نکته جالبی بود که گفتم باهاتون به اشتراک بزارم تا زمان بیهوده روش نزارید 🤌

@Dagen_security
  • ❤ 20
  • 👍 6
  • ❤‍🔥 4
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →