
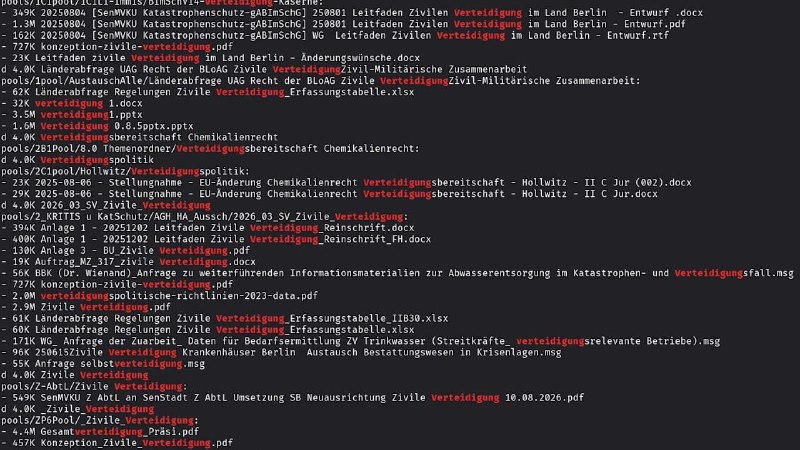
Фишинговое письмо могло стать причиной крупнейшей утечки данных в Берлине — Tagesspiegel
Причиной масштабной кибератаки на власти Берлина могло стать фишинговое письмо, сообщает Tagesspiegel со ссылкой на несколько источников. По данным газеты, сотрудник транспортного ведомства сената перешел по вредоносной ссылке, после чего хакеры из группировки Rhysida получили доступ к внутренним системам.
Предположительно, с 7 августа злоумышленники почти неделю незаметно выгружали данные. Среди файлов, как сообщается, были документы с названиями «Пароли» и «Данные для входа». Один из сотрудников также рассказал Tagesspiegel, что специальные менеджеры паролей и двухфакторная аутентификация в ведомствах сената не используются.
Атаку обнаружили только 13 августа, когда специалисты начали разбираться с обычной на первый взгляд неисправностью сервера. При этом еще 19 августа правящий бургомистр Берлина Кай Вегнер заявлял, что, по имеющимся тогда данным, чувствительная информация не утекла. Позже выяснилось, что эта оценка была ошибочной.
Хакеры в итоге опубликовали в даркнете миллионы файлов, включая документы о гражданской защите, критической инфраструктуре, тюрьмах, бундесвере и внутренние данные доступа. По данным Tagesspiegel, часть документов сотрудники властей Берлина до сих пор проверяют вручную.
@BILD_Russian
Post #573
1.3K