TGViewer
Channel Public Channel
Security Lab

Security Lab

@crypto_security_lab

Полезные материалы по информационной безопасности

По всем вопросам: @un_ixtime
Subscribers
2.78K
Photos
273
Videos
6
Links
814

Showing posts older than #836 · Back to latest

Older Posts 20 shown
Post #835 823
FlowAnalyzer (репозиторий GitHub) - это инструмент, помогающий тестировать и анализировать потоки OAuth 2.0, включая OpenID Connect (OIDC).

https://github.com/ManuelBerrueta/FlowAnalyzer

GPT4-Captcha-bypass (репозиторий GitHub)

Этот проект представляет собой инструмент CLI для тестирования различных типов капч, включая головоломки, текст, сложный текст и reCAPTCHA с использованием Python и Selenium. Инструмент использует OpenAI GPT-4 для помощи в решении капч.

https://github.com/aydinnyunus/gpt4-captcha-bypass
GitHub GitHub - ManuelBerrueta/FlowAnalyzer: FlowAnalyzer is a tool to help in testing and analyzing OAuth 2.0 Flows, including OpenID… FlowAnalyzer is a tool to help in testing and analyzing OAuth 2.0 Flows, including OpenID Connect (OIDC). - ManuelBerrueta/FlowAnalyzer
Post #834 853
😒«Поймай меня, если сможешь», или как мы расставляем ловушки для хакеров

В этой статье хочу вас погрузить в мир Xello Deception: расскажу, что это, с чем его едят, нюансы при настраивании и с радостью поделюсь своим опытом по внедрению и работе с данной системой.

https://habr.com/ru/companies/innostage/articles/831414/
Хабр «Поймай меня, если сможешь», или как мы расставляем ловушки для хакеров Всем привет! Меня зовут Юлия Айдарова, я старший аналитик информационной безопасности группы внутреннего мониторинга Innostage. В этой статье хочу вас погрузить в мир Xello Deception: расскажу, что...
Post #832 705
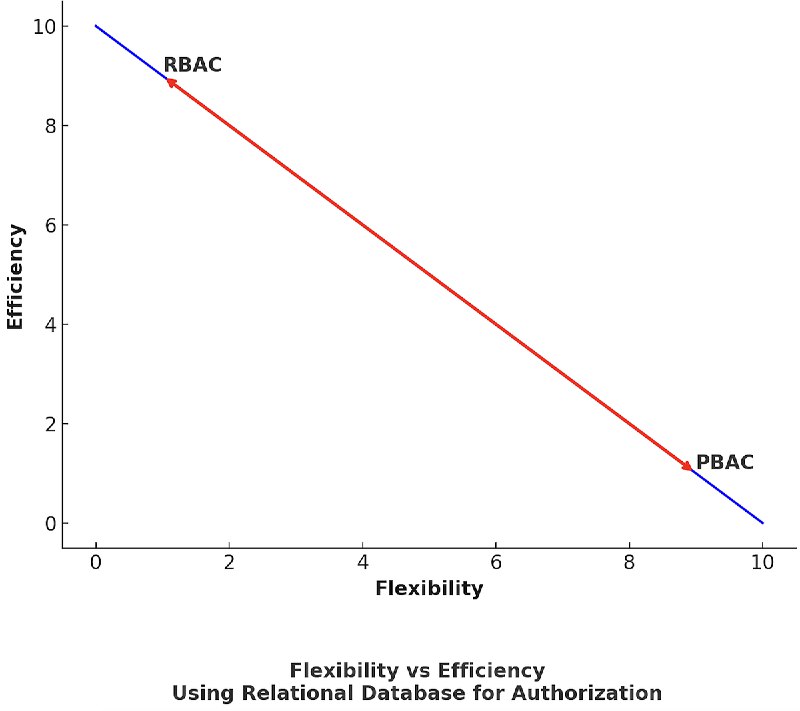
Улучшение авторизации: использование возможностей частичной оценки

В сегодняшнем ландшафте безопасности контроль за тем, кто имеет доступ к информации, важен как никогда. По мере того, как системы становятся все более сложными, традиционные методы, такие как управление доступом на основе ролей (RBAC), управление доступом на основе атрибутов (ABAC) и управление доступом на основе политик (PBAC), имеют свои ограничения, особенно в динамических средах. В этой статье рассматриваются эти методы и представлено гибкое и эффективное решение для управления авторизацией. https://medium.com/cyberark-engineering/enhancing-authorization-harnessing-the-power-of-partial-evaluation-e8f1bd263fac
Medium Enhancing Authorization: Harnessing the Power of Partial Evaluation Information about traditional authorization and a partial evaluation: flexible and efficient authorization management solution.
Post #831 828
Whispers — это инструмент анализа информационной безопасности, разработанный для идентификации жестко закодированных секретов в структурированном тексте и статическом коде ( CWE-798 ).

https://github.com/adeptex/whispers

Зашифрованы или не зашифрованы мои ресурсы AWS по умолчанию? (чтение занимает 5 минут)
Fog Security исследовал 51 различный ресурс AWS и обнаружил, что только 76% из них были зашифрованы по умолчанию, причем 22 из них были зашифрованы с помощью ключей AWS Owned по умолчанию. Даже при шифровании по умолчанию сервисы, которые использовали ключи AWS Owned, были общими для учетных записей AWS и обычно не предлагали дополнительных средств управления доступом.
https://www.fogsecurity.io/blog/are-my-aws-resources-encrypted-or-unencrypted-by-default
GitHub GitHub - adeptex/whispers: Identify hardcoded secrets in static structured text (version 2) Identify hardcoded secrets in static structured text (version 2) - adeptex/whispers
Post #830 729
GitLab снова заставляет пользователей нервничать из-за новой уязвимости конвейера CI/CD (чтение занимает 3 минуты)
GitLab раскрыл критическую уязвимость (CVE-2024-6385), которая влияет на конвейеры CI/CD платформы DevOps. Уязвимость, оцененная по уровню серьезности в 9,6 из 10, позволяет злоумышленникам запускать конвейеры от имени любого пользователя, потенциально получая доступ к конфиденциальным данным и внедряя вредоносный код. GitLab настоятельно рекомендует пользователям немедленно обновиться до последней исправленной версии.
https://www.darkreading.com/application-security/-gitlab-sends-users-scrambling-again-with-new-ci-cd-pipeline-takeover-vuln
Darkreading GitLab Sends Users Scrambling Again With New CI/CD Pipeline Takeover Vuln The bug is similar — but not identical — to a critical flaw GitLab patched just two weeks ago.
Post #827 692
OXO (репозиторий GitHub)
OXO — это фреймворк сканирования безопасности, созданный с учетом модульности, масштабируемости и простоты. https://github.com/Ostorlab/oxo

k8s-sniff-https (репозиторий GitHub)
k8s-sniff-https — это простой проект mitmproxy, который перехватывает трафик HTTPS из приложений, работающих в кластерах Kubernetes. Он полезен для обратной разработки вызовов API или отладки/устранения неполадок приложений, которые выполняют вызовы HTTPS к удаленным бэкендам SaaS. https://github.com/ofirc/k8s-sniff-https
GitHub GitHub - Ostorlab/oxo: OXO is a security scanning orchestrator for the modern age. OXO is a security scanning orchestrator for the modern age. - Ostorlab/oxo
Post #825 751
BBOT (Bighuge BLS OSINT Tool) — это рекурсивный интернет-сканер, созданный по образцу Spiderfoot , но разработанный так, чтобы быть быстрее, надежнее и удобнее для пентестеров, охотников за ошибками и разработчиков.

https://github.com/blacklanternsecurity/bbot
GitHub GitHub - blacklanternsecurity/bbot: The recursive internet scanner for hackers. 🧡 The recursive internet scanner for hackers. 🧡. Contribute to blacklanternsecurity/bbot development by creating an account on GitHub.
Post #824 712
Обнаружение взломанных файлов cookie (чтение занимает 10 минут)
В этой статье подробно описывается, как Slack обнаруживает скомпрометированные сеансовые куки-файлы для предотвращения перехвата сеанса.

https://slack.engineering/catching-compromised-cookies
slack.engineering Catching Compromised Cookies Slack uses cookies to track session states for users on slack.com and the Slack Desktop app. The ever-present cookie banners have made cookies mainstream, but as a quick refresher, cookies are a little piece of client-side state associated with a website…
Post #822 676
Провозгласите свою независимость от искусственного интеллекта: блокируйте ботов, скрейперов и сканеров ИИ одним щелчком мыши (чтение занимает 7 минут)
Cloudflare запустила возможность для всех аккаунтов (включая бесплатные аккаунты) блокировать всех ботов AI, краулеров и скреперов одним переключателем в разделе Безопасность -> Боты.
https://blog.cloudflare.com/declaring-your-aindependence-block-ai-bots-scrapers-and-crawlers-with-a-single-click
The Cloudflare Blog Declare your AIndependence: block AI bots, scrapers and crawlers with a single click To help preserve a safe Internet for content creators, we’ve just launched a brand new “easy button” to block all AI bots. It’s available for all customers, including those on our free tier
Post #821 702
Post #820 708
Инструмент C++ для сканирования памяти процессов и генерации подозрительной телеметрии, который пытается обнаружить ряд вредоносных методов, используемых злоумышленниками

https://github.com/JanielDary/ELFieScanner
GitHub GitHub - JanielDary/ELFieScanner: A C++ tool for process memory scanning & suspicious telemetry generation that attempts to detect… A C++ tool for process memory scanning & suspicious telemetry generation that attempts to detect a number of malicious techniques used by threat actors & those which have been incor...
Post #819 660
Веб-проверка (репозиторий GitHub)
Web Check — это универсальный инструмент OSINT для анализа веб-сайтов. Этот репозиторий содержит информацию для развертывания инструмента на Netlify, Vercel, Docker или сборки из исходников. Также включена живая демонстрация.

https://github.com/lissy93/web-check
GitHub GitHub - lissy93/web-check: 🕵️‍♂️ All-in-one OSINT tool for analysing any website 🕵️‍♂️ All-in-one OSINT tool for analysing any website - lissy93/web-check
Post #817 740
Post #816 603
Анонс открытого бета-тестирования Ronin 2.1.0 (6 минут чтения)
Ronin — это бесплатный набор инструментов Ruby с открытым исходным кодом для исследований и разработок в области безопасности. Фаза открытого бета-тестирования Ronin 2.1.0 продлится до 19 июля, а официальный релиз запланирован на 22 июля.

https://ronin-rb.dev/blog/2024/06/24/announcing-the-ronin-2-1-0-open-beta.html
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →