TGViewer
Channel Public Channel
Security Lab

Security Lab

@crypto_security_lab

Полезные материалы по информационной безопасности

По всем вопросам: @un_ixtime
Subscribers
2.78K
Photos
273
Videos
6
Links
814

Showing posts older than #644 · Back to latest

Older Posts 19 shown
Post #643 731
Анализируем домен компании с помощью OSINT.

В начале сентября мы перенесли облако NGcloud на новый домен. Перед миграцией проанализировали домен с помощью инструментов OSINT. Зачем? Потому что из сведений о домене хакеры могут добыть массу информации: начиная от данных владельца и заканчивая внутренними документами компании. В этой статье собрали все шаги и бесплатные OSINT-инструменты, которые помогут определить: какая информация о вашей компании есть в открытом доступе, как ее могут использовать злоумышленники и что можете сделать вы, чтобы предотвратить потенциальную атаку. 

Читать далееhttps://habr.com/ru/companies/nubes/articles/762444
Хабр Анализируем домен компании с помощью OSINT В начале сентября мы перенесли облако NGcloud на новый домен. Перед миграцией проанализировали домен с помощью инструментов OSINT. Зачем? Потому что из сведений о домене хакеры могут добыть массу...
Post #642 792
Скрытые методы SQL-инъекций, о которых Google не хочет, чтобы вы знали 💻😱😈

Покоряйте веб-приложения с помощью SQLMap — полное руководство пользователя https://medium.com/@qaafqasim/the-hidden-sql-injection-techniques-that-google-doesnt-want-you-to-know-e366a0d8f444
Medium The Hidden SQL Injection Techniques That Google Doesn’t Want You To Know 💻😱😈 Conquer Web Apps with SQLMap — The Ultimate User Guide
Post #640 765
Мы нашли общедоступный репозиторий AI на GitHub, в котором размещено более 38 ТБ личных файлов, включая резервные копии персональных компьютеров.

Исследовательская группа Microsoft по искусственному интеллекту опубликовала данные обучения с открытым исходным кодом, используя «токены SAS» — общие ссылки, предоставляющие доступ к данным хранилища Azure. Только вместо ограничения доступа к конкретным файлам токен предоставил доступ ко ВСЕЙ учетной записи

https://www.wiz.io/blog/38-terabytes-of-private-data-accidentally-exposed-by-microsoft-ai-researchers
Post #639 706
Особенности проксирования через CDN/Websocket/gRPC для обхода блокировок.

Эта статья - заключительная (наконец-то!) из моего огромного цикла про недетектируемые инструменты для обхода блокировок. В предыдущих публикациях я упоминал, что клиенты и серверы XRay (форк V2Ray) и Sing-box при использовании протоколов VLESS/VMess/Trojan могут работать через веб-сокеты и gRPC, что позволяет подключаться к даже заблокированным Роскомнадзором прокси-серверам через CDN (content delivery или content distribution network) и дает дополнительные преимущества. Сегодня мы поговорим об этом поподробнее.

Читать далее https://habr.com/ru/articles/761798
Post #638 714
Как стать гуру или WiFi Cheat Sheet

А что мы знаем про пентест Wi-Fi?
Кажется, что уже всё, но вот на offzone 2023 была представлена атака WPA‑E (Надеюсь, в скором времени выложат запись и pdf) и я задумался, а так ли всё хорошо с моими знаниями... Нет, я всё с концами оставил на старых ЖД и где‑то далеко в памяти, пришлось восстанавливать по крупицам всю информацию. Заметки, время и старания — главное составляющее статьи.

Этот документ больше похож на чек‑лист для самопроверки и может содержать полезные советы и хитрости, за основу я взял структуру «WiFi Penetration Testing Cheat Sheet«. Я очень благодарен автору, но он забросил вести данную шпаргалку и многие вещи устарели. https://habr.com/ru/articles/761450/
Post #637 801
[Перевод] Когда парсеры URL-адресов расходятся (CVE-2023-38633).

Обнаружение и разбор уязвимости CVE-2023-38633 в librsvg, заключающейся в ситуации, когда две реализации URL-парсера (Rust и Glib) расходятся в парсинге схемы файла, создавая уязвимость к атаке обхода каталога. Читать дальше →https://habr.com/ru/companies/ruvds/articles/760766
Хабр Когда парсеры URL-адресов расходятся (CVE-2023-38633) Обнаружение и разбор уязвимости CVE-2023-38633 в librsvg , заключающейся в ситуации, когда две реализации URL-парсера (Rust и Glib) расходятся в парсинге схемы файла, создавая уязвимость к атаке...
Post #636 2.67K
Как мобильные приложения незаконно передают ваши личные данные

Приложения компаний незаконно получают доступ к личным данным пользователей и передают их третьим лицам для сложной аналитики сразу после открытия приложений. У пользователей даже нет выбора: дать согласие или запретить передачу своих данных. https://noyb.eu/en/how-mobile-apps-illegally-share-your-personal-data
Post #635 769
Парольные менеджеры 2023 года: что нового?

С каждым годом хакеры становятся всё изощреннее в методах отъёма честно нажитого у пользователей интернета. Поэтому нужно всегда быть начеку и заботиться о защите своих персональных данных. Инструменты для этого известны: надёжное шифрование и защищённый парольный менеджер, внутри которого хранятся секреты, а пароль доступа знаете только вы (плюс дополнительная аппаратная защита через 2FA).

Посмотрим, что нового появилось в этой области за последнее время. А посмотреть есть на что. https://habr.com/ru/companies/ruvds/articles/760464/
Хабр Парольные менеджеры 2023 года: что нового? С каждым годом хакеры становятся всё изощреннее в методах отъёма честно нажитого у пользователей интернета. Поэтому нужно всегда быть начеку и заботиться о защите своих персональных данных....
Post #634 681
Post #633 764
Защищай, но проверяй. Как самостоятельно защитить СУБД от взлома.

Всем привет! На связи Александр Матвиенко, руководитель группы защиты от утечек информации в компании «Инфосистемы Джет». То, что с безопасностью даже очень популярных сервисов и продуктов не все в порядке, писать нет смысла — все и так читают новости. Несмотря на то, что внешних предпосылок для изменения ситуации нет, мы сами можем повлиять на нее. Для этого сегодня я расскажу об азах безопасности баз данных, находящихся в общем доступе. Мы рассмотрим реальный кейс, познакомимся с харденингом и обсудим, как каждый из вас (будучи разработчиком, создателем Pet-project или DevOps-инженером) может повлиять на защищенность баз в контейнерах в своих проектах.

Статья подготовлена по выступлению на VK Databases Meetup,  организованном VK Cloud, так что, кроме текста, есть и видеозапись выступления. Читать дальше →https://habr.com/ru/companies/vk/articles/760268
Хабр Защищай, но проверяй. Как самостоятельно защитить СУБД от взлома Всем привет! На связи Александр Матвиенко, руководитель группы защиты от утечек информации в компании «Инфосистемы Джет». То, что с безопасностью даже очень популярных сервисов и продуктов не все в...
Post #632 748
Standoff 11. Этичные хакеры против металлургов: разбираем атаку на сталелитейный завод.

В мае этого года наша команда судила 11-й Standoff, на котором этичные хакеры продемонстрировали свои навыки и буквально не давали выдохнуть командам защитников и организаторам кибербитвы. На этой битве красные, наконец-то, пробили промышленную инфраструктуру, а также реализовали несколько атак в банковском сегменте. Противостояние выдалось очень насыщенным и интересным.

В этой статье на примере одной из атак на сталелитейный завод «МеталлиКО» я поделюсь некоторыми инструментами команд атакующих и защитников. Статья будет полезна для начинающих специалистов по обе стороны баррикад.

Читать далееhttps://habr.com/ru/companies/innostage/articles/759384/?
Хабр Standoff 11. Этичные хакеры против металлургов: разбираем атаку на сталелитейный завод Всем привет! Меня зовут Гузель Хисматуллина, я руководитель группы аналитиков в Центре противодействия киберугрозам Innostage CyberART и глобального SOC на кибербитве Standoff . В мае этого года...
Post #631 755
Уязвимость, позволяющая обойти блокировку пакетным фильтром pf во FreeBSD

Во FreeBSD выявлена уязвимость (CVE-2023-4809) в коде пакетного фильтра pf, позволяющая обойти заданные для IPv6 правила блокировки через манипуляцию с фрагментированными пакетами IPv6. Проблема проявляется при использовании pf для фильтрации трафика IPv6 при включённом режиме пересборки фрагментированных пакетов ("scrub fragment reassemble"). Атакующий может обойти правила pf, отправляя специально оформленные некорректные IPv6-пакеты, вопреки требованиям спецификации содержащие несколько расширенных заголовков с данными фрагментации.

Уязвимость вызвана ошибкой в обработчике атомарных фрагментов - расширенного типа фрагментации, при котором фрагментированную передачу образует только первый и единственный фрагмент (пакет фрагментируется с использованием только одного фрагмента). IPv6-пакеты в режиме атомарной фрагментации, в которых указывалось более одного расширенного заголовка фрагмента (Fragment Extension Header), не отбрасывались как некорректные, а обрабатывались как отдельные фрагменты. Соответственно, правила, рассчитанные на применение к итоговому пакету, пересобранному из фрагментов, не срабатывали. https://www.openwall.com/lists/oss-security/2023/09/08/5
Post #630 774
Поговорим о современном ландшафте угроз.

Технологии, используемые злоумышленниками, не стоят на месте, они постоянно развиваются и специалисты по информационной безопасности должны быть в курсе изменений, происходящих в хакерском мире. В этой статье мы поговорим о том, как меняется ландшафт угроз ИБ. В качестве источников статистических данных будут использоваться отчеты об угрозах ИБ от Лаборатории Касперского и Group IB за 2022 год.

Так как материал статьи ориентирован на специалистов различных уровней, не лишним будет для начала привести несколько основных определений.  

Читать далее https://habr.com/ru/companies/otus/articles/758866
Хабр Поговорим о современном ландшафте угроз Также Технологии, используемые злоумышленниками, не стоят на месте, они постоянно развиваются и специалисты по информационной безопасности должны быть в курсе изменений, происходящих в хакерском мире....
Post #629 709
Официально: автомобили — худшая категория продуктов, которую мы когда-либо проверяли с точки зрения конфиденциальности

Автопроизводители уже много лет хвастаются тем, что их автомобили являются «компьютерами на колесах», чтобы рекламировать свои расширенные функции. Однако разговор о том, как вождение компьютера влияет на конфиденциальность его пассажиров, на самом деле не получил широкого распространения. Хотя мы беспокоились, что наши дверные звонки и часы, подключающиеся к Интернету, могут шпионить за нами, автомобильные бренды незаметно вошли в бизнес данных, превратив свои автомобили в мощные машины, поглощающие данные. смотреть, слушать и собирать информацию о том, что вы делаете и куда едете на своей машине.

Все 25 марок автомобилей, которые мы исследовали, получили предупреждающую маркировку *Конфиденциальность не включена, что делает автомобили официально худшей категорией продуктов с точки зрения конфиденциальности, которую мы когда-либо проверяли. https://foundation.mozilla.org/en/privacynotincluded/articles/its-official-cars-are-the-worst-product-category-we-have-ever-reviewed-for-privacy/
Mozilla Foundation Privacy Not Included Has Moved Privacy Not Included was launched in 2017 to help you understand the privacy risks of tech products that connect to the internet. We are continuing that work in the form of Product Reviews at our magazine Nothing Personal, where our privacy experts do hours…
Post #628 676
Stratus-red-team - это инструмент для контролируемой эмуляции методов наступательных атак в облачных средах с целью тестирования обнаружения и реагирования. Атаки организованы по облачным провайдерам и категориям атак. Каждая атака имеет обширную вики-страницу с отображением, описанием и примерами обнаружения в MITRE ATT&CK. Недавно выпущенная версия 2.9.0 включает в себя новые методы моделирования атак. подробнее→ https://github.com/DataDog/stratus-red-team
GitHub GitHub - DataDog/stratus-red-team: :cloud: Granular, Actionable Adversary Emulation for the Cloud :cloud: :zap: Granular, Actionable Adversary Emulation for the Cloud - DataDog/stratus-red-team
Post #627 754
Запрет писать про VPN: реакция VPN-провайдера.

1 сентября 2023 года Минцифры опубликовало для общественных обсуждений текст предложения, по которому Роскомнадзор получит право вносить в реестр запрещённых ресурсов интернет-сайты, на которых размещается информация ‎о способах доступа к заблокированным на территории РФ ресурсам, иными словами — банить сайты со списками VPN, и с инструкциями по использованию Tor, созданию собственных VPN и прокси-серверов. Процесс общественного обсуждения инициативы Роскомнадзора продлится до 15 сентября.

Реакция Xeovo VPN, первые комментарии юристов и к чему Роскомнадзор ведёт Рунет на примере «подпольного» ВПН в Китае — в этой статье.

Читать далееhttps://habr.com/ru/companies/xeovo/articles/759048/
Хабр Запрет писать про VPN: реакция VPN-провайдера 1 сентября 2023 года Минцифры опубликовало для общественных обсуждений текст предложения , по которому Роскомнадзор получит право вносить в реестр запрещённых ресурсов интернет-сайты, на которых...
Post #626 733
Shadowsocks-туннелирование корпоративного VPN

Если у вашей компании имеются серверы, работающие за границей, и доступ для внутренних пользователей вы предоставляете посредством VPN-протоколов (достаточно типовая схема, особенно после Covid — 2019, когда удалённая работа стала особенно популярной), то настало время действовать на опережение. Конечно, применение административного ресурса, возможно, защитит ваши интересы от тотальных проблем в будущем, но лучше подстраховаться, чем в один прекрасный день получить 100500 сообщений от систем мониторинга о недоступности опекаемых клиентов. Статья демонстрирует, как скрыть от противодействия со стороны систем глубокого анализа трафика сервисы компании, доступ к бизнес-процессам которых обеспечивается посредством VPN, используя для этого туннели shadowsocks. https://habr.com/ru/articles/757848/
Хабр Shadowsocks-туннелирование корпоративного VPN Если у вашей компании имеются серверы, работающие за границей, и доступ для внутренних пользователей вы предоставляете посредством VPN-протоколов (достаточно типовая схема, особенно после Covid —...
Post #625 716
Проксируем OpenVPN с помощью Cloak.

Cloak — это подключаемый транспорт, который расширяет возможности традиционных прокси-инструментов, таких как OpenVPN, Shadowsocks и Tor для обхода сложной цензуры и дискриминации данных.

Руководство будет включать:

1. Предисловие

2. Описание работы Cloak

3. Настройку сервера Cloak

4. Настройку клиента Cloak на OpenWRT

5. Настройку клиента OpenVPN

Читать далее https://habr.com/ru/articles/758570/
Post #624 663

Forwarded from Шпаргалки для айтишников

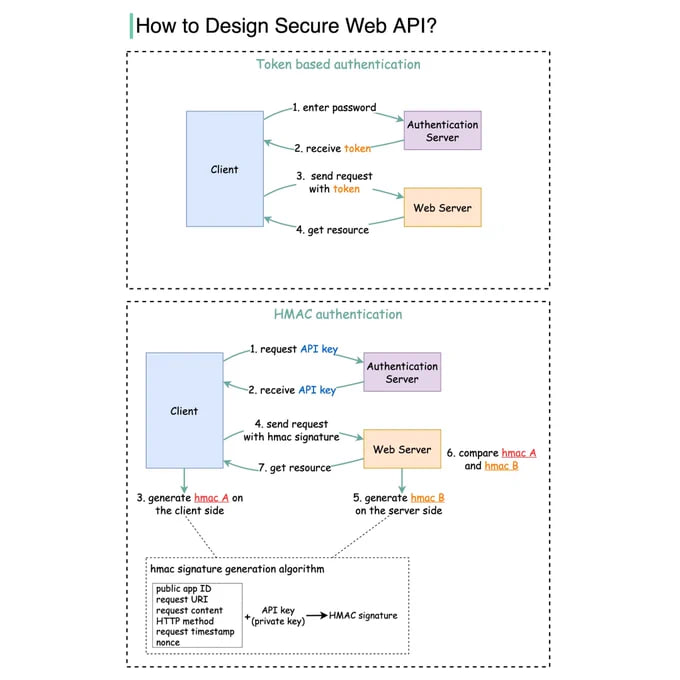
Как разработать безопасный доступ к веб-интерфейсу API для вашего сайта?

Когда мы открываем доступ к веб-интерфейсу API для пользователей, нам необходимо убедиться в том, что каждый вызов API аутентифицирован. Это означает, что пользователь должен быть тем, за кого он себя выдает.

В этой статье мы рассмотрим два распространенных способа:

1. Аутентификация на основе токенов

2. Аутентификация на основе HMAC (Hash-based Message Authentication Code).

На приведенной ниже схеме показано, как они работают.

Аутентификация на основе токенов
Шаг 1 - пользователь вводит свой пароль на клиенте, а тот отправляет его на сервер аутентификации.

Шаг 2 - сервер аутентификации проверяет подлинность учетных данных и генерирует маркер со сроком действия.

Шаги 3 и 4 - теперь клиент может отправлять запросы на доступ к ресурсам сервера с маркером в HTTP-заголовке. Такой доступ будет действителен до истечения срока действия маркера.

На основе HMAC
Этот механизм генерирует код аутентификации сообщения (подпись) с помощью хэш-функции (SHA256 или MD5).

Шаги 1 и 2 - сервер генерирует два ключа, один из которых - Public APP ID (открытый ключ), а другой - API Key (закрытый ключ).

Шаг 3 - теперь мы генерируем HMAC-подпись на стороне клиента (hmac A). Эта подпись формируется с помощью набора атрибутов, перечисленных на схеме.

Шаг 4 - клиент отправляет запросы на доступ к ресурсам сервера с hmac A в HTTP-заголовке.

Шаг 5. Сервер получает запрос, содержащий данные запроса и заголовок аутентификации. Он извлекает из запроса необходимые атрибуты и использует ключ API, хранящийся на стороне сервера, для генерации подписи (hmac B).

Шаги 6 и 7 - сервер сравнивает hmac A (сгенерированный на стороне клиента) и hmac B (сгенерированный на стороне сервера). Если они совпадают, то запрашиваемый ресурс возвращается клиенту.
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →