TGViewer
Channel Public Channel
Security Lab

Security Lab

@crypto_security_lab

Полезные материалы по информационной безопасности

По всем вопросам: @un_ixtime
Subscribers
2.77K
Photos
273
Videos
6
Links
814

Showing posts older than #524 · Back to latest

Older Posts 20 shown
Post #522 1.69K
Планируете сдать сертифицированного этического хакера ? Вот репозиторий github со 125 вопросами и ответами, которые помогут вам подготовиться к тесту.

https://github.com/ryh04x/CEH-Exam-Questions
GitHub GitHub - ryh04x/CEH-Exam-Questions: Planning To Take Certified Ethical Hacker (CEH)? Here are github repo with 125 questions and… Planning To Take Certified Ethical Hacker (CEH)? Here are github repo with 125 questions and answers to help you prep for the test - ryh04x/CEH-Exam-Questions
Post #521 1.23K
Взломать Android-устройство с помощью Linux

В этой статье мы будем взламывать Android-устройство с помощью Kali Linux. Для выполнения этой задачи вам нужен только компьютер на базе Linux, стабильное подключение к Интернету и устройство Android (желательно устройство с root-правами).

Перед запуском убедитесь, что ваш дистрибутив Linux обновлен до последней стабильной версии.

https://harshkahate.medium.com/hack-android-device-using-linux-dad0dde8c0d5
Medium Hack Android Device using Linux In this article, we will be hacking an android device using Kali Linux. You need only a Linux based machine, a stable internet connection…
Post #520 1.11K
Post #519 1.28K
Однострочники Linux для инженеров по безопасности

Инженеру по безопасности важно иметь четкое представление об операционной системе, на которой работает большинство серверов в Интернете. По этой причине знание Linux и его команд может быть невероятно ценным, когда речь идет об анализе безопасности.

Существует множество различных команд Linux, которые могут быть полезны инженерам по безопасности, но вот некоторые из них, которые особенно удобны:

https://prajwalt.medium.com/linux-one-liners-for-security-engineers-33b8fb0ed9c1
Post #518 1.02K
Большая опасность с Laravel (файл .env)

В этой статье я расскажу об опасности, которая исходит от Laravel. Файл .envв Laravel — это файл конфигурации, который содержит конфиденциальную информацию, такую ​​как учетные данные базы данных и ключи API. Важно хранить этот файл в безопасности и в недоступном для неавторизованных пользователей месте.

https://infosecwriteups.com/the-big-danger-with-laravel-env-file-403ca60aaf14
Post #517 1.12K
Учебное пособие по USB-троянам: создание, развертывание и защита от вредоносных USB-атак

В этом сообщении блога мы рассмотрим опасности USB-троянов и способы их самостоятельного программирования в образовательных целях.
https://forgetpasses.com/blog/a-usb-trojan-a-hidden-trojan/
Post #516 1.19K
Помимо фишинга: 10 необычных методов взлома, которые могут угрожать безопасности вашего бизнеса

В современном мире предприятия сталкиваются с растущим числом угроз кибербезопасности. По мере развития технологий киберпреступники постоянно разрабатывают новые методы получения несанкционированного доступа к конфиденциальной информации. Хотя фишинговые и вредоносные атаки являются одними из наиболее распространенных способов проникновения хакеров в системы бизнеса, существуют и другие, менее известные методы, о которых вам следует знать, чтобы обеспечить безопасность вашего бизнеса. В этой статье мы рассмотрим 10 необычных методов взлома, которые могут угрожать безопасности вашего бизнеса

https://infosecwriteups.com/beyond-phishing-10-uncommon-hacking-techniques-that-could-threaten-your-business-security-87a46444e21c
Post #515 892
Взять под контроль состояние системы и агрегировать SLO/SLI в одну или несколько высокоуровневых метрик — освойте все тонкости вместе с курсом Слёрма SRE:Observability.

На какие вопросы поможет ответить курс?

▫️Почему возникают и как исправить сбои в работе саппорта?

▫️Предположим, что у вас есть 100 микросервисов и вы можете измерить надежность каждого, но что отвечать бизнесу? Бизнес хочет что-то максимально простое и понятное, а не 100 независимых метрик.

▫️Как увидеть и оценить результаты работы над надежностью?

▫️Как объяснить руководителю, для чего нужны бизнес-метрики приложения?

▫️Как договориться с бизнесом, что именно делать: выкатывать фичи или работать над надежностью?

▫️Как увидеть инцидент в зачатке на графике и по алерту, а также предотвратить панику и стресс в моменте?

Курс SRE: Observability (ссылка) предназначен:

✔️Для тех, у кого есть базовые знания о SRE-практиках;

✔️Для команд, которым нужно наладить внутренние процессы и научиться настраивать мониторинг;

✔️Для компаний, где уже внедрены error budget и SLO, но эти процессы до конца не отработаны.

Вас ждёт серия мастер-классов, на которой вы построите систему мониторинга приложений, состоящей из множества микросервисов.

После курса вы научитесь выбирать метрики, а также определять, если с системой что-то пошло не по плану, сможете рассчитать error budget, примените классические воронки и измерите надёжность точек входа.

И многое другое!

Старт курса уже 14 марта — успей записаться и прокачаться в SRE: slurm.club/3myQFD7
Post #514 884
Насколько надежен ваш пароль?
Post #512 1.15K
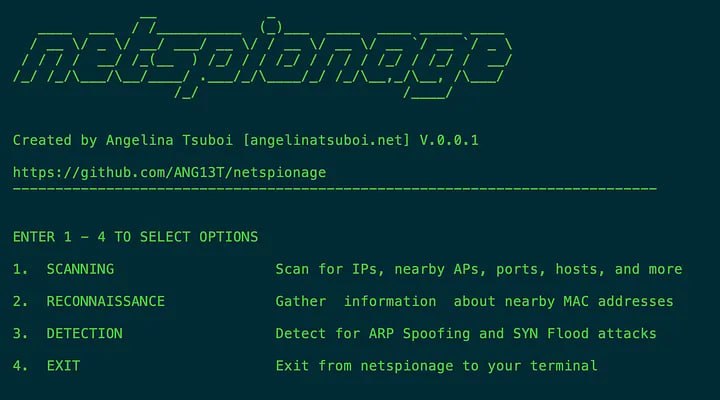
netspionage: утилита сетевой криминалистики


netspionage — это инструмент командной строки, разработанный специально для проведения разведки, подсчета и обнаружения атак, происходящих в указанной сети. Я закодировал его на Python, и для работы он использует такие библиотеки, как scapy, pandas, запросы и т. д.

https://systemweakness.com/netspionage-network-forensics-utility-257986c31c3f

https://github.com/ANG13T/netspionage
Post #511 994
⚡️ Пройдите тест на знание подхода DevSecOps ⚡️

Ответь на вопросы и проверь свои знания. Сможете пройти успешно тест — пройдёте на курс «Внедрение и работа в DevSecOps» по специальной цене.

🔥 На курсе вы научитесь обеспечивать безопасность в непрерывном процессе разработки и продакшена. Выбирать и интегрировать инструменты ИБ под свои процессы.

👉🏻 ПРОЙТИ ТЕСТ: https://otus.pw/hSXY/

❗️ После успешного прохождения откроете доступ к 2 открытым урокам курса!

Реклама. Информация о рекламодателе на сайте www.otus.ru
Post #510 960
Защитите границу и постройте стену

В этой статье 8 частей. В первых нескольких мы рассмотрим такие теории, как безопасность и контроль доступа, а также различные модели их представления. Затем у нас есть раздел на эту тему, доказывающий, что кто-то является тем, за кого себя выдает. После этого мы переходим к практическому управлению доступом с 3 разделами: общесистемный , изоляция/ограничение и основанный на действиях , которые будут использоваться для классификации используемых механизмов. Наконец, мы закончим разделами, посвященными аудиту и ведению журналов, чтобы увидеть, что происходит после фактов, и, наконец, дадим общие советы по безопасности ОС и оборудования, потому что в противном случае все, что было упомянуто ранее, было бы бесполезным.
Вы можете думать о развитии как о хронологическом, от пользователя, доказывающего, кто он, путем аутентификации, до взаимодействия с системой, а затем оставляя на ней следы.

https://venam.nixers.net/blog/unix/2023/02/28/access_control.html
Post #509 1.67K
Cloud DevSecOps: что это такое, преимущества и инструменты

Если вы знакомы с философией DevOps, вы наверняка слышали о DevSecOps. Это подход к безопасности, который набирает обороты в связи с растущим пониманием со стороны крупных предприятий угроз безопасности . Недавно мы говорили о том, как представить DevSecOps. В этой статье мы рассмотрим концепцию Cloud DevSecOps и сосредоточимся на преимуществах и полезных инструментах. Начнем с определения.

https://www.cncf.io/blog/2023/02/27/cloud-devsecops-what-it-is-benefits-and-tools/
CNCF Cloud DevSecOps: what it is, benefits and tools Guest post originally published on the SparkFabrik blog If you are familiar with the DevOps philosophy, you will certainly have heard of DevSecOps. It is an approach to security that is gaining…
Post #508 1.37K
Справочник по информационной безопасности

Богатый ресурс знаний в области информационной безопасности, который любой может просмотреть в качестве отправной точки для различных ниш
https://github.com/rmusser01/Infosec_Reference
Post #505 1.32K
В Яндекс Практикуме появились курсы английского для работы в IT.

Для разработчиков, аналитиков и продакт-менеджеров.
Личный преподаватель и иностранные IT-специалисты помогут освоить язык на примере собеседований, стендапов, ревью и других рабочих ситуаций.

Запишись на бесплатную консультацию, где определят твой уровень языка и расскажут подробнее о программе.
practicum.yandex.ru Английский для IT-специалистов Курсы от Яндекс Практикума
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →