



SOC — одно из базовых условий для эффективного управления инцидентами ИБ. Для субъектов КИИ центр мониторинга — необходимость, поскольку они обязаны передавать информацию о киберинцидентах в НКЦКИ, и без SOC сделать это крайне сложно.
Какой вид SOC выбрать? Руководитель нашего SOC Сергей Козлов и архитектор Олег Игумнов рекомендуют учесть 3 критерия:
1️⃣Наличие SIEM — системы управления инцидентами ИБ, которая в реальном времени собирает, анализирует и коррелирует данные от разных СЗИ. Такие системы помимо бюджета требуют качественной экспертизы, чтобы выявлять сценарии реализации атак, формировать и оптимизировать правила корреляции, подключать источники событий, настраивать необходимый уровень логирования источников и т.п.
2️⃣ Возможность создать смену из трех линий аналитиков, работающих круглосуточно.
3️⃣ Бюджет: затраты на создание своего SOC — от 30 млн рублей, плюс ежегодное содержание — от 70 млн рублей. При этом затраты не гарантируют ожидаемого результата. Работа с подрядчиком — это фокус на задачах клиента, фиксированный SLA, прогнозируемые расходы.
«Главный вопрос, который встает перед бизнесом, когда речь заходит о SOC — готовность к трудоемкому внедрению новых процессов, потому что оно затронет все аспекты ИБ в компании. Конечно, при выборе внешнего SOC, внедрение происходит быстрее и легче», — отметил Олег.
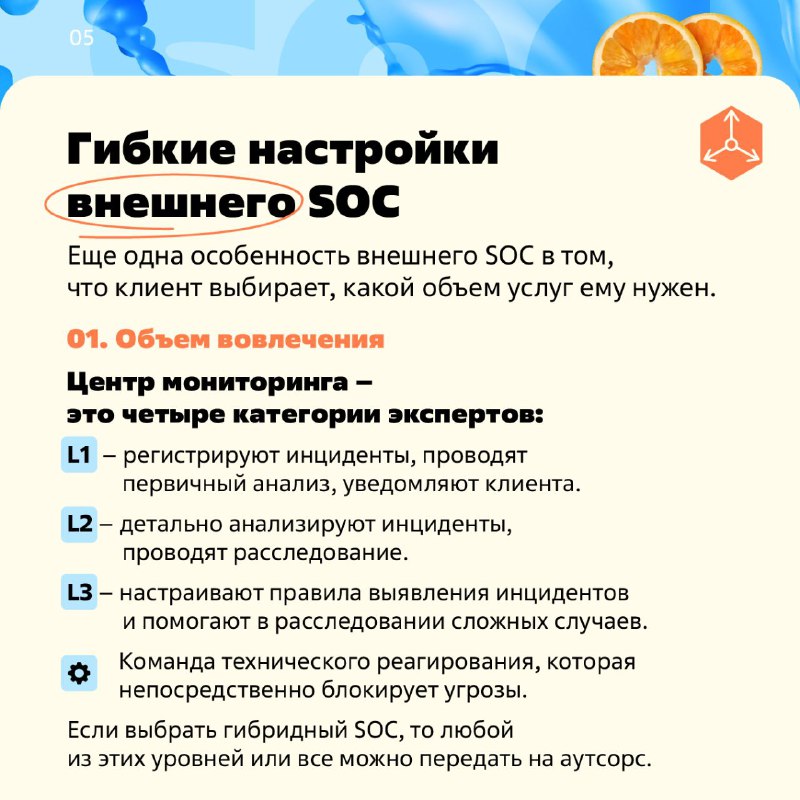
Подробнее о видах SOC Сергей и Олег рассказали в карточках.
Если вам необходимо подключение к внешнему SOC, будем рады помочь ➥ связаться
#Экспертиза