Несмотря на свою скрытность и шифрование, сайты в сети Tor работают практически также как и в clearnet. Соответственно на них также могут присутствовать различные уязвимости, с помощью которых можно нарушить работу ресурса или деанонимизировать его создателя, к примеру. А если некоторые процессы проведения атак универсальны для обоих типов сайтов, то и некоторые популярные инструменты можно также адаптировать для работы в даркнете. Рассмотрим, для примера, как настроить sqlmap и nmap для работы в сети Tor.
Установка всего необходимого
Устанавливаем Kali Linux.
Устанавливаем Tor командой
instal torПрограммы sqlmap и nmap уже предустановлены в Kali Linux, однако если вы используете другой дистрибутив, их можно скачать с помощью следующих команд
clone --depth 1 https://github.com/sqlmapproject/sqlmap.git sqlmap-devДелаем sqlmap анонимной
apt-get install nmap
Для начала запускаем Tor просто прописав в терминале
Теперь мы можем выполнять типичные команды просто дописывая в конец --tor --tor-type=SOCKS5. Как например
-u http://test.onion/index.php?id=2 --tor --tor-type=SOCKS5Анонимизируем сканирование nmap
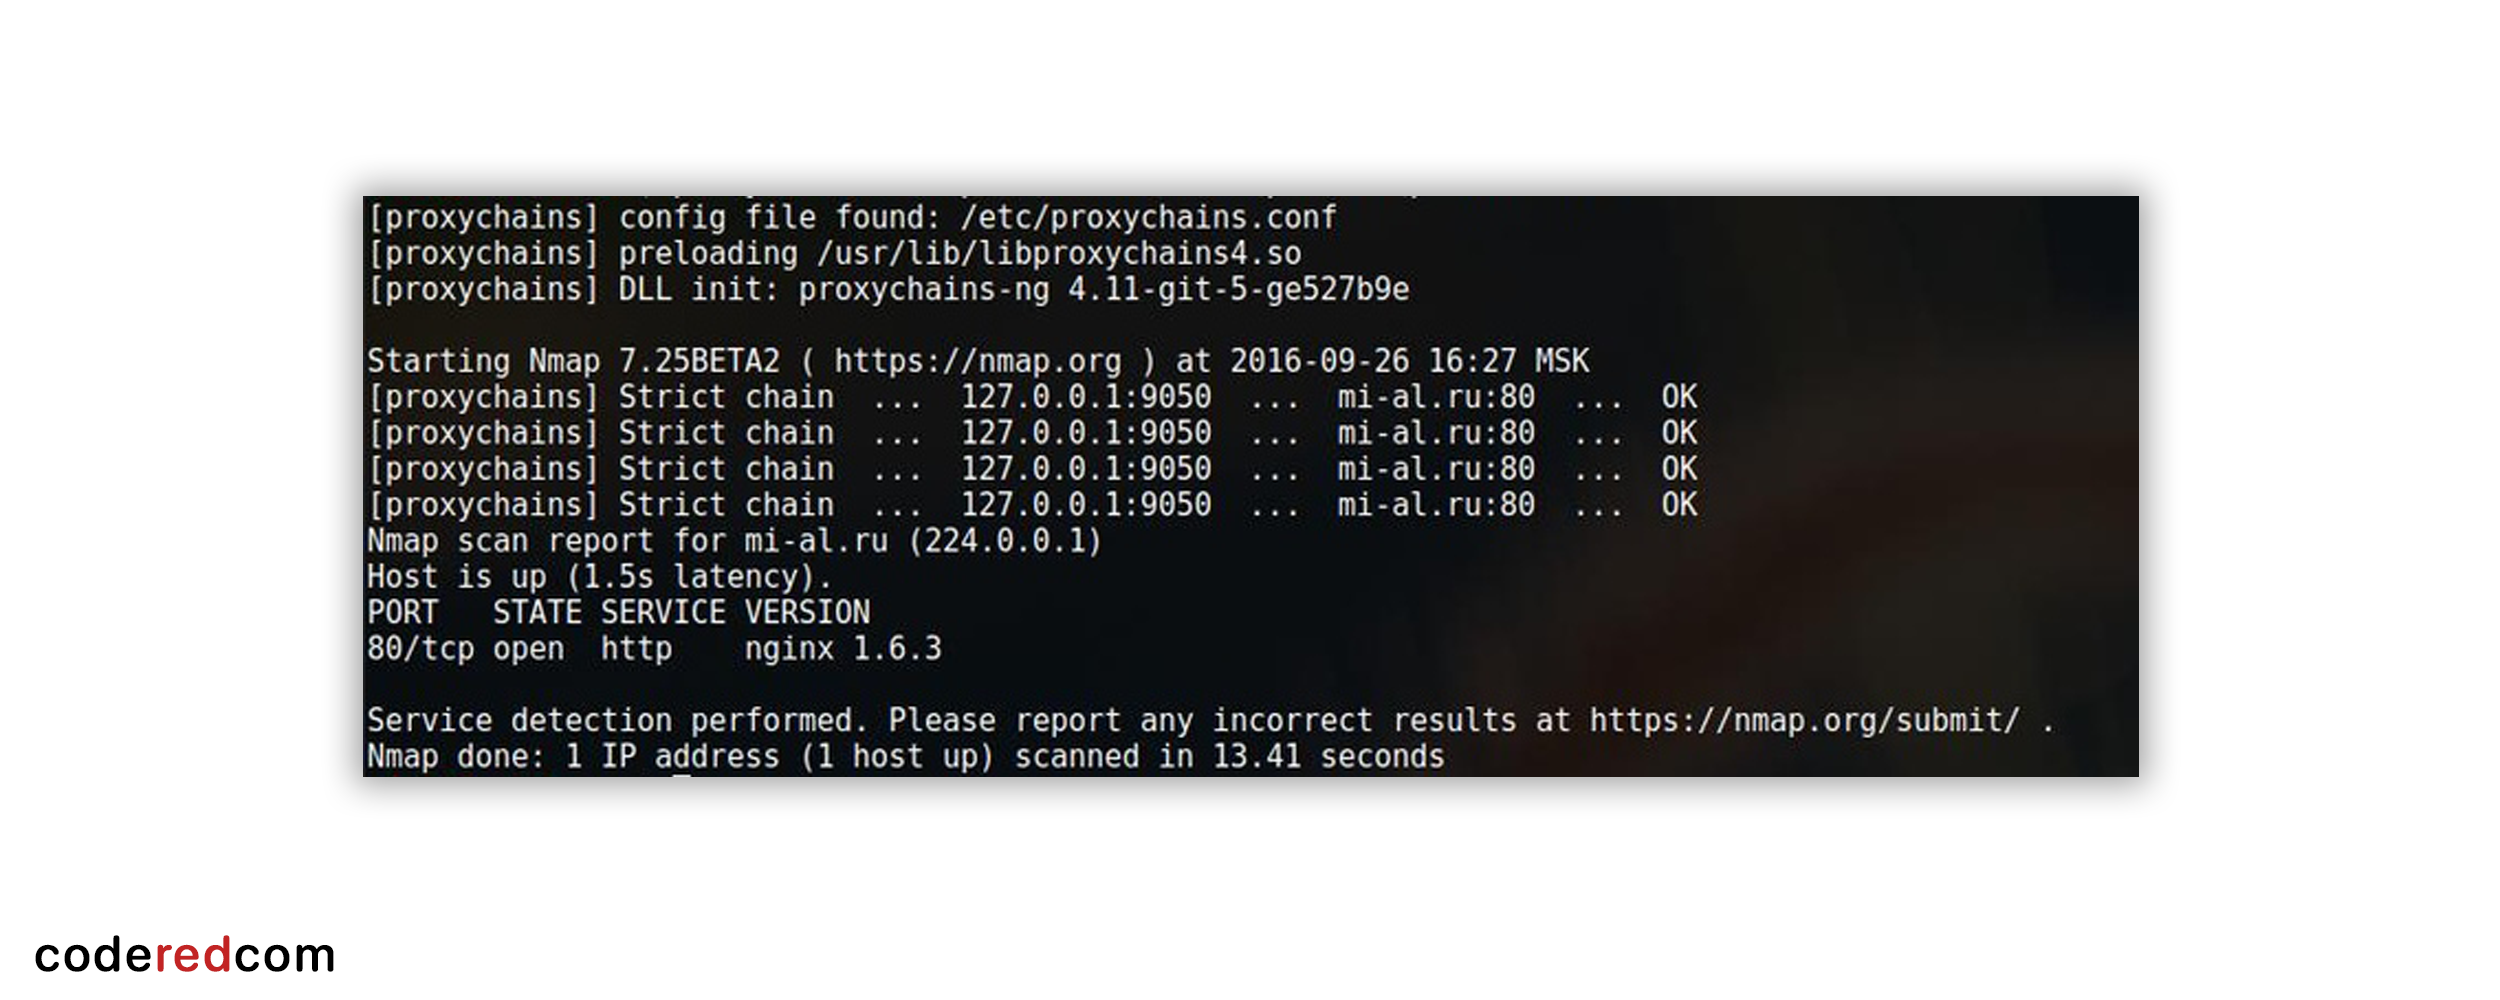
Для анонимизации сканирования через nmap можно использовать дополнительную утилиту ProxyChains. Скачаем её прописав
install proxychainsПо умолчанию proxychains уже настроен на работу с Tor, поэтому для начала стандартного сканирования можно ввести команду
nmap -sT -PN -n -sV -p 21 test2vy6foxjlzsh.onionОднако здесь стоит учесть, что сканироваться будет на корневой сервер, а нода Tor.
#хакинг #kali