Атака deface
Deface переводится с английского, как "искажать" или "уродовать". Соответственно одноименная атака направлена на подмену информации расположенной на целевой вебстранице. Она может быть проведена скрытно, как к примеру подмена платежных данных в статье, или с оглаской, то есть изменение заголовков, интеграция банеров с рекламой, замена картинок и т.д.
Реализуется данная атака различными методами. Начиная от уязвимостей в CMS и заканчивая заменами подгружаемых картинок на серверах. Рассмотрим для примера второй вариант. Один пользователь загружает на свой сайт статью. Второй её успешно копирует оставляя подгрузку картинок с хостинга первого. Это вполне логично, ведь зачем тратить место на своем хостинге, если картинки расположены на чужом. Однако это открывает возможность первому пользователю заменить старую картинку на новую сохранив название. Поскольку тег img подгружает картинки по определенному пути, и неважно, что в один момент там находится изображение с котом, а в другой политическая пропаганда. Данный способ использовался для борьбы с копипастерами ещё в начале нулевых.
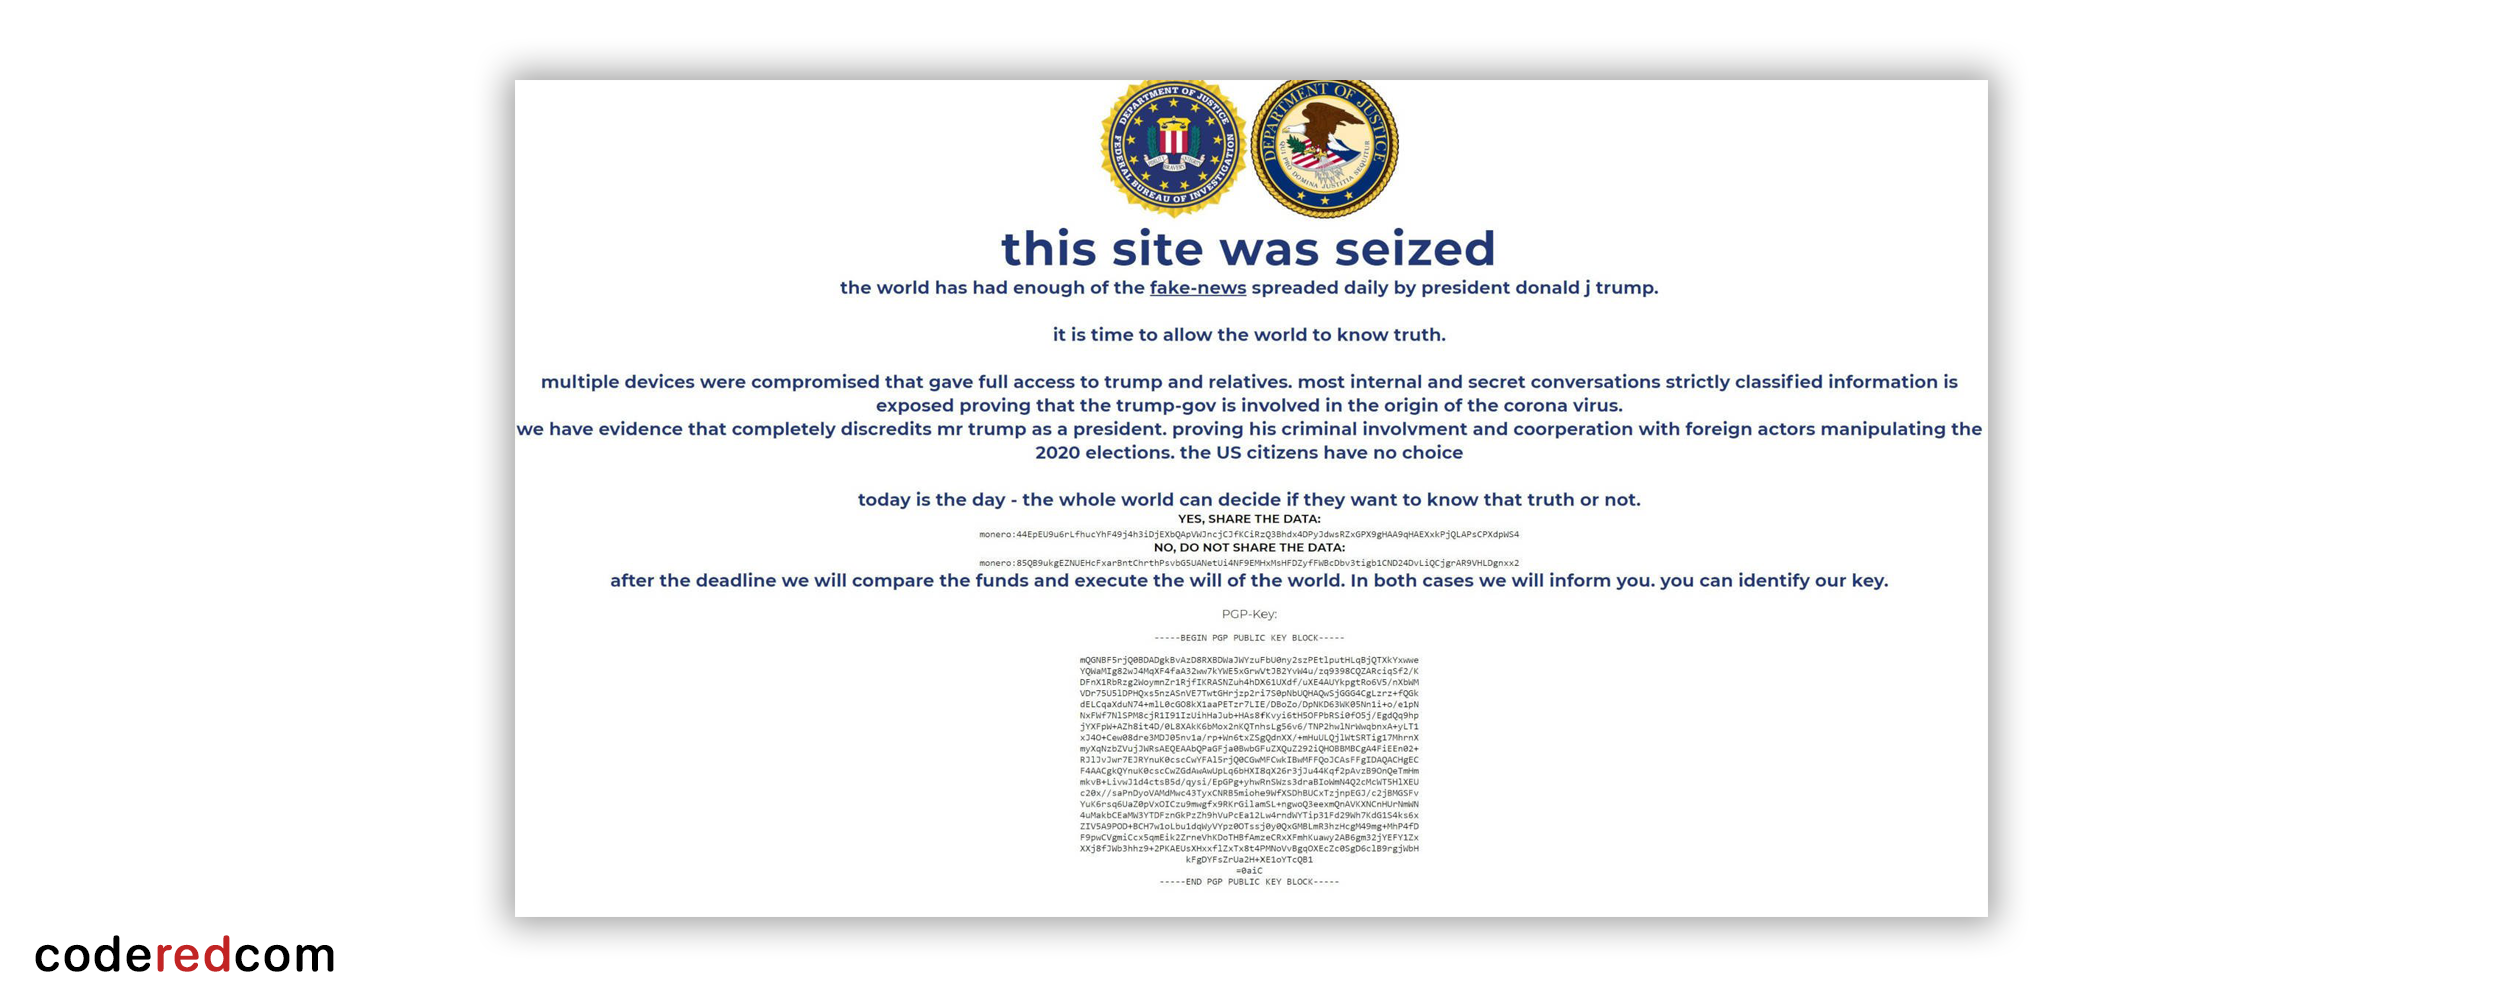
Однако и сейчас атака deface является не менее популярной. К примеру, 27 октября был взломан сайт предвыборной компании Дональда Трампа. Злоумышленники оставили только одну страницу, которая была схожа с уведомлением об изъятии домена спецслужбами. Как следует из сообщения, сайт был "захвачен", поскольку "мир устал от фальшивых новостей, ежедневно распространяемых президентом Дональдом Трампом". Сообщение продержалось 30 минут, после чего ресурс возобновил работу.
Также стоит вспомнить о массовом дефейсе в 2017 году. Когда в Wordpress обнаружили уязвимость, которая позволяла изменять содержимое статей путем отправки специальных запросов на сайт. По данной уязвимости действовали тогда примерно 20 хакерских группировок, а общее количество взломанных статей оценивалось в 1.5 млн.
Post #770
6.87K