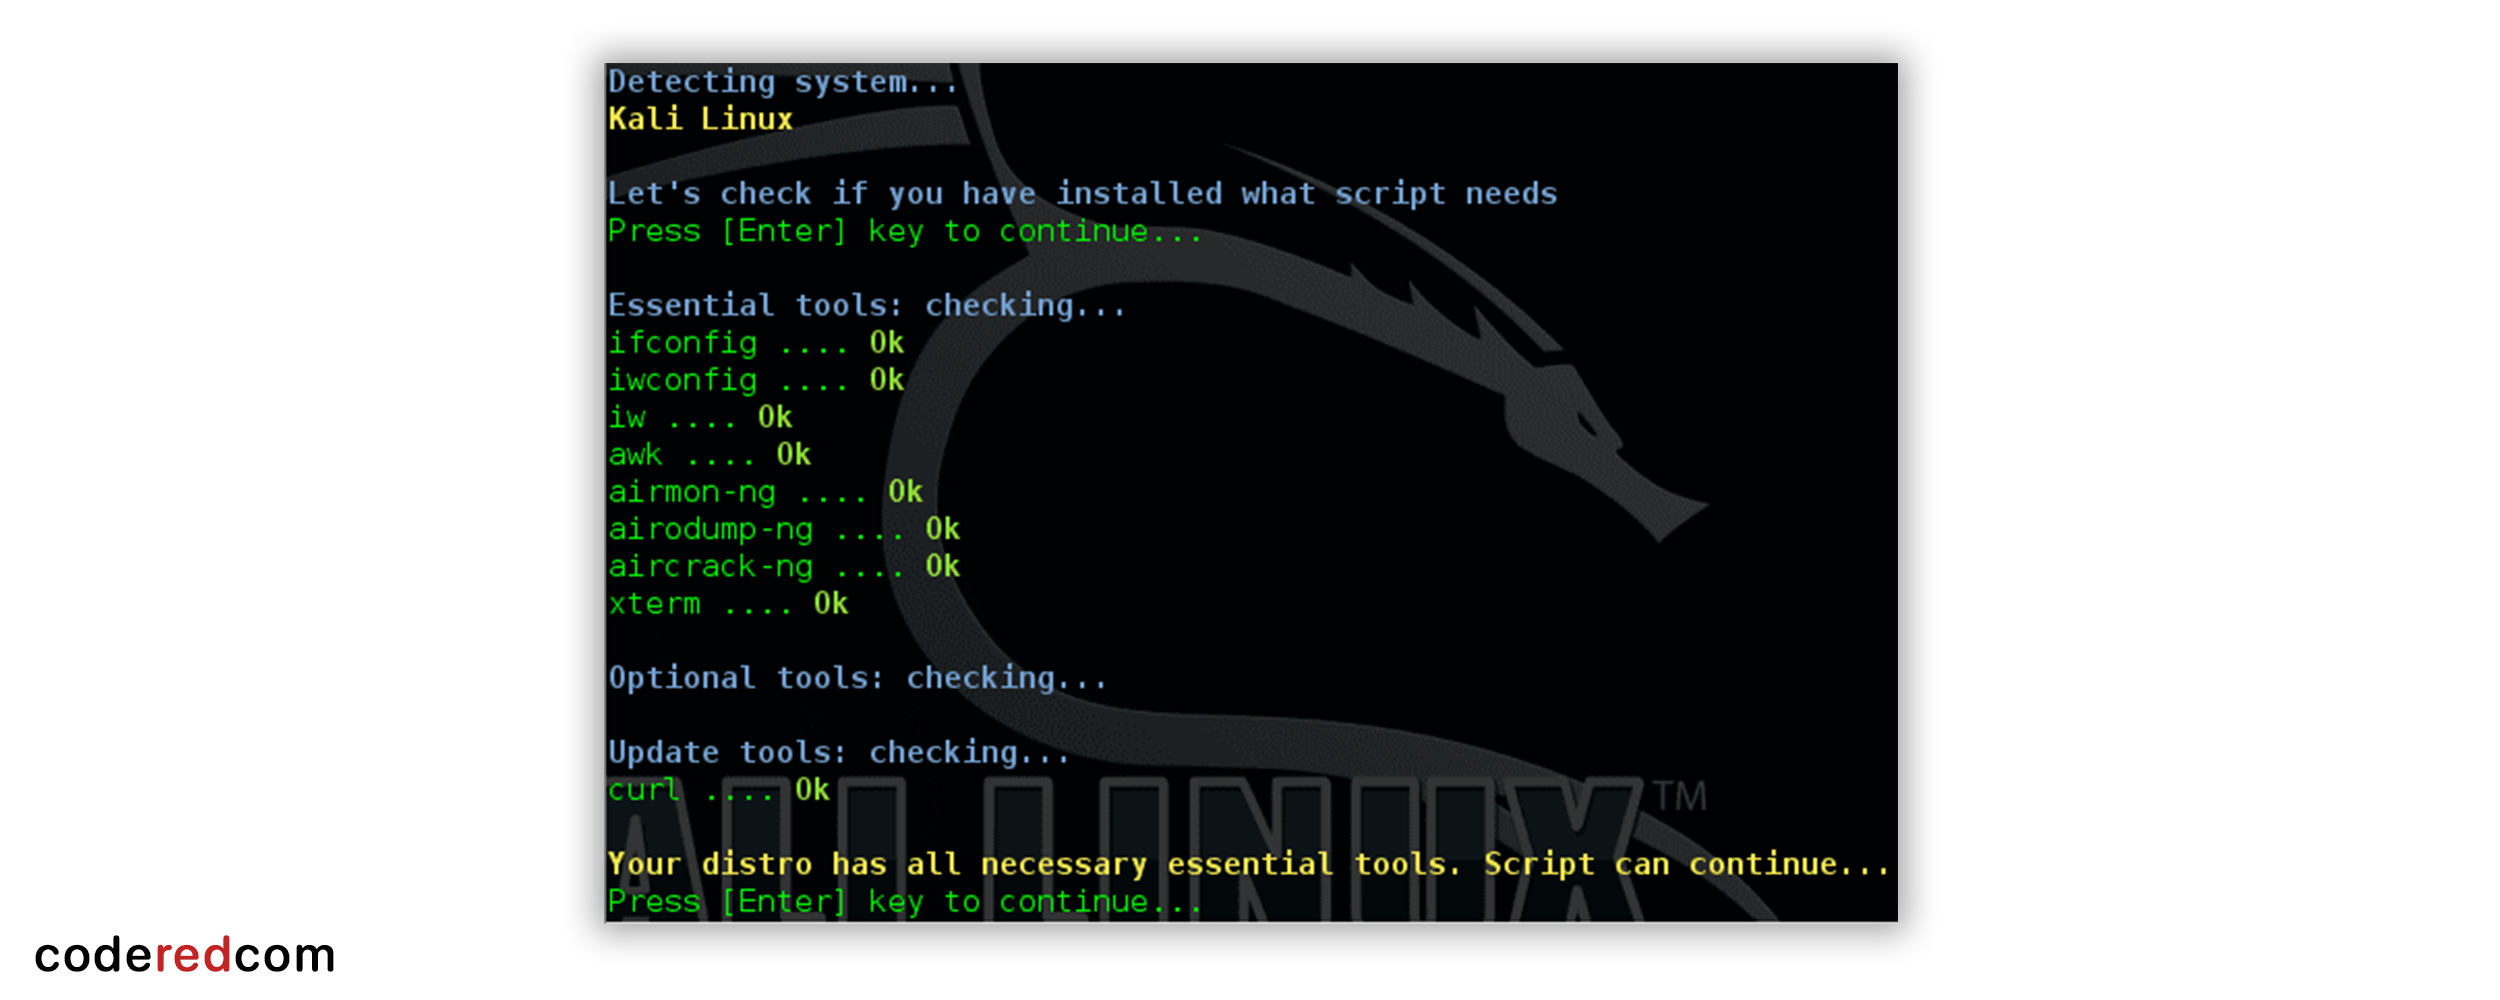
Почти все уже знают о методе взлома WiFi с помощью перехвата и расшифровки хендшейка. Он реализуется утилитой aircrack и подразумевает использование довольно большого количества команд. Airgeddon автоматизирует этот процесс и позволяет перехватывать и расшифровывать хендшейк в пару кликов по клавиатуре.
Установка и использование
Устанавливаем Kali Linux.
Скачиваем репозиторий командой
◽
git clone https://github.com/v1s1t0r1sh3r3/airgeddon.gitПереходим в директорию и запускаем скрипт
◽
cd airgeddon/◽
sudo bash airgeddon.shВ случае наличия на ПК всех необходимых компонентов, Airgeddon предложит выбрать сетевую карту. Обычно она начинается на wlan. Вводим её номер и жмем Enter.
Использование
После запуска откроется главное меню. Управление утилитой в принципе сводится к вводу номера команды. Соответственно для базового перехвата хендшейка сначала нужно перевести карту в режим монитора прописав
2. Далее вводим 5, перейдя в раздел работы с хендшейками.Выбираем пункт "Explore for targets". Когда целей наберется достаточно нажимаем Ctrl-C. Далее нужно будет выбрать точку доступа только ту, у которой возле номера стоит звездочка, поскольку это означает, что к сети подключены другие пользователи.
Остается выбрать "Capture Handshake" и ввести команду
2. Откроется два окна и после перехвата хендшейка, он появится в одном из них. После нужно будет подтвердить перехват в главном окне с Airgeddon.Далее можно перейти в главное меню и выбрать там под пунктом 6 оффлайн расшифровку хендшейка. Можно также воспользоваться онлайн ресурсами. Во всяком случае хендшейк перехвачен, без единой команды.