Почему не стоит доверять DLL файлам?
Скачивая очередную программу с открытого ресурса можно часто наблюдать в обвес к исполняемому файлу несколько dll. На первый взгляд ничего подозрительного, просто библиотеки расширяющие функционал утилиты. При проверке в .ехе файле также нет вредоносного кода.
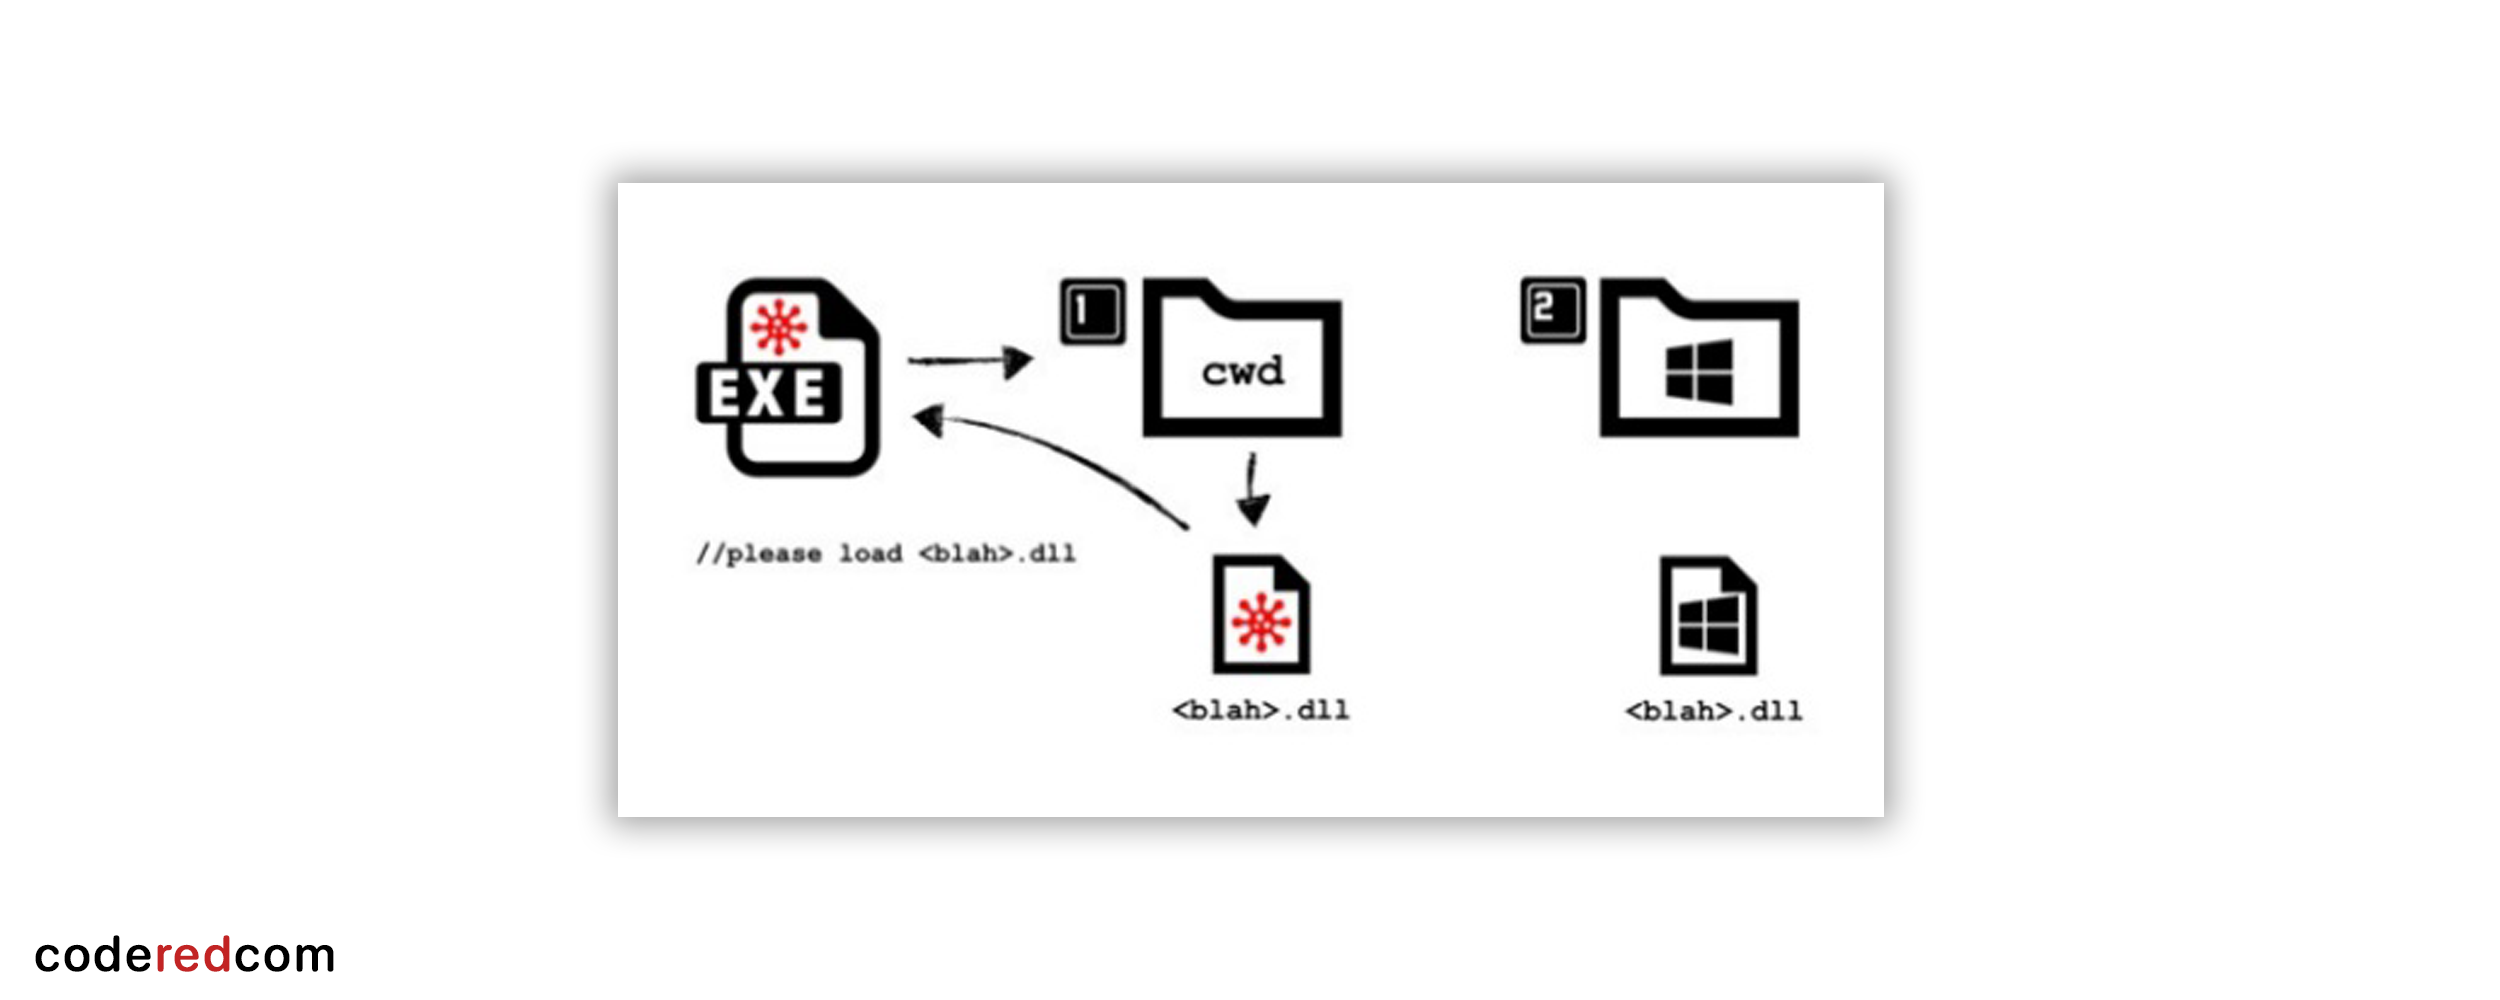
Но не стоит спешить с выводами. Возможность "заразить" dll файл и в последующем интегрировать в новый поток процесса определенной программы - это распространенная атака DLL Injection. Эта технология нечасто применяется в сыром виде. Обычно она служит опорой для проведения DLL Hijacking.
Её суть заключается в замене обычного DLL файла вредоносным. Для этого у последнего меняется название и выносится манифест сборки, классы, методы и т.д. Есть и более простой путь заключающийся в адаптации зловредного DLL под нормальный, только с изменением логики методов.
Во всяком случае запускайте стороннее ПО с .dll в структуре через песочницу или просто проверяйте антивирусом каждый файл.
#полезно
Post #688
8.87K