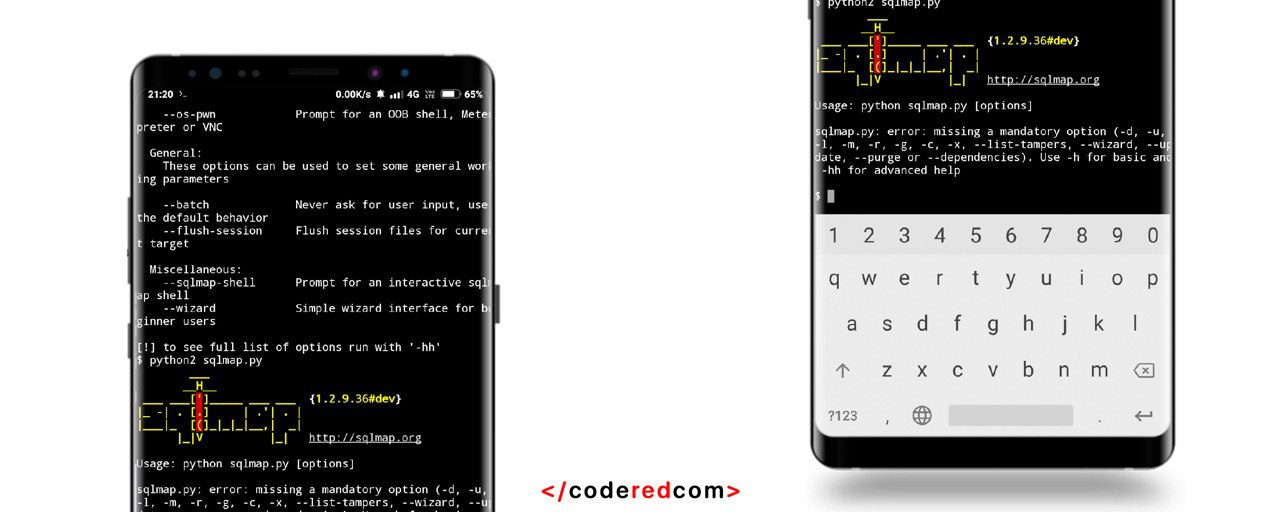
SQL инъекция — это один из самых доступных способов взлома сайта. Суть таких инъекций – внедрение в данные (передаваемые через GET, POST запросы или значения Cookie) произвольного SQL кода. Если сайт уязвим и выполняет такие инъекции, то по сути есть возможность творить с БД (чаще всего это MySQL) что угодно. Данная атака позволяет находить базы данных пользователей различных сайтов, обходить авторизацию, тестировать ресурсы и многое другое.
Настройка
Устанавливаем Termux
Прописываем команды в консоль:
▫️
pkg upgrade
▫️pkg install python2 git
▫️git clone https://github.com/sqlmapproject/sqlmap.git
▫️cd sqlmap
Использование▫️
python2 sqlmap.py -u <url уязвимого веб-сайта>
Подробный список команд📌 https://github.com/sqlmapproject/sqlmap/wiki/Usage
❗️Помни, вся информация предоставлена исключительно в ознакомительных целях.
#хакинг