Ловушка для хакера или как узнать, что вас взломали
Многие крупные организации используют технологию предупреждения утечки информации с помощью средств honeytoken. Они представляют собой приманку для злоумышленников - хакер проникает в систему, совершает действия, служба безопасности получает об этом сообщение и принимает соответствующие меры. А что насчет рядовых пользователей?
Canarytokens - бесплатный ресурс, который позволяет генерировать и отслеживать токены. Они имеют уникальный идентификатор (который может быть встроен в HTTP URL или в имена хостов). Всякий раз, когда этот URL-адрес запрашивается или имя хоста разрешается, на адрес электронной почты, закрепленный в метке, отправляется уведомление. Как только поступает данное сообщение, мы узнаем, что кто-то открыл документ, а значит, система взломана и у нас может произойти утечка информации.
Использование
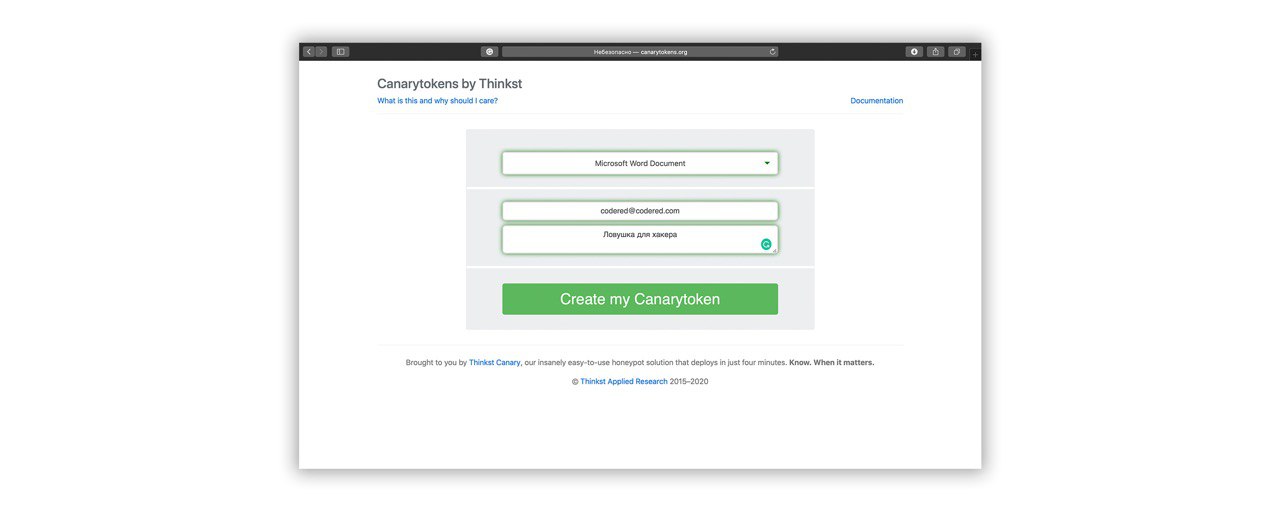
1. Переходим на сайт canarytokens;
2. Теперь из выпадающего списка нам необходимо выбрать тип токена. Рассмотрим на примере обычного текстового документа Microsoft Word;
3. Во втором поле, требуется указать адрес электронной почты, который будет закреплен за токеном и куда будут поступать уведомления если он сработает:
4. В третьем и последнем поле указываем комментарий, описывающий, где используется маркер.
Ловушка готова. Теперь мы видим страницу с текстом "Your MS Word token is active!" или "Ваш токен MS Word активен!". Здесь нам необходимо нажать на кнопку: "Download your MS Word file" и сохранить файл там, где он будет привлекать внимание потенциального хакера.
📌http://canarytokens.org/
#безопасность
Post #539
14.8K