TGViewer
Channel Public Channel
Код ИБ: ИИ & КиберБезопасность

Код ИБ: ИИ & КиберБезопасность

@codeibnews

Погружение в мир корпоративной информационной безопасности
🗓 Анонсы ИБ-событий
🧠 Экспертные материалы

Обсудить 👉🏼 https://t.me/codeibcommunity
Купить рекламу: https://telega.in/c/codeibnews

Узнать про наше обучение: https://codeib.academy
Subscribers
6.88K
Photos
1.7K
Videos
119
Links
2.4K

Showing posts older than #4185 · Back to latest

Older Posts 20 shown
Post #4184 25.3K
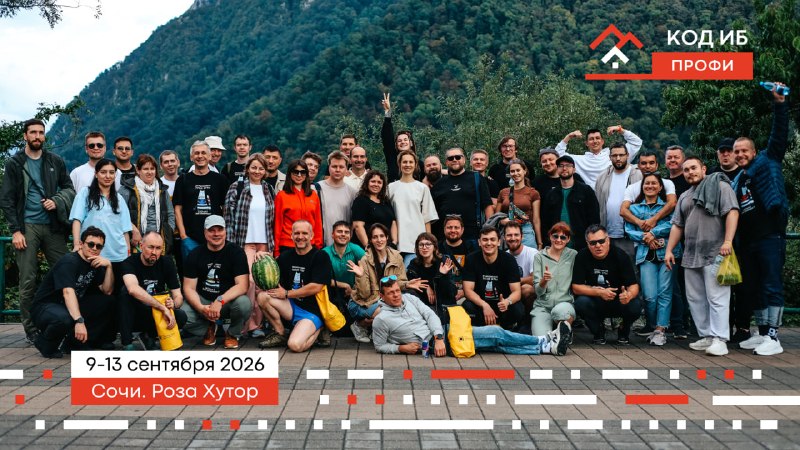
🌄 Код ИБ ПРОФИ — выездной интенсив по ИИ и кибербезопасности в формате «три дня учебы, два дня приключений».

🗓 9-13 сентября 2026
📍 Сочи, курорт «Роза Хутор»

Что ждет участников?

• Практические мастер-классы от CISO Сбербанка, Яндекса, VK, Билайна, Озон Банка, Райффайзенбанка и других ведущих компаний. Эксперты разберут реальные кейсы и подходы, которые редко обсуждаются публично.

• Киберучения в штабе и на киберполигоне, где можно отработать действия в условиях, максимально приближенных к реальным инцидентам.

• Удостоверение о повышении квалификации установленного образца (16 ак. часов).

• Горы, рафтинг, сапы, волейбол, барбекю-вечеринки, песни под гитару у костра и общение с людьми, которые каждый день отвечают за кибербезопасность крупнейших компаний страны.

Код ИБ ПРОФИ — это возможность не только получить знания, но и на несколько дней выйти из рабочей рутины, сменить обстановку и стать частью профессионального сообщества.

➡️Подробности — на сайте Код ИБ. Количество мест ограничено.
  • 🔥 4
  • ⚡ 2
  • ❤ 1
Post #4183 936
📍 9–13 сентября встречаемся в Сочи на интенсиве Код ИБ ПРОФИ. Если хотите провести четыре дня в кругу сильного ИБ-сообщества и увезти с собой не только новые знания, но и новые профессиональные связи — присоединяйтесь.

#ИБнужныПРОФИ
  • ❤ 3
  • 🔥 2
  • 🥰 1
  • 👌 1
Post #4182 951

This post (sticker, poll or similar) has no web preview. Open in Telegram

  • ❤ 6
  • 👍 2
  • 🔥 2
  • ⚡ 1
  • 😇 1
Post #4181 913
Запускаем новую рубрику #работа. Будем публиковать вакансии, а также рассказывать о сильных специалистах, которые открыты к новым предложениям.

Следите за постами по хэштегу. А вот и первый кандидат 👇🏻

🔥 В поиске сильный CISO / Руководитель по информационной безопасности (Москва).

За плечами 20+ лет опыта, из них более 6 лет — руководство ИБ. Построил функцию информационной безопасности с нуля, управлял бюджетом свыше 100 млн ₽, сократил время реагирования на инциденты с 8 часов до 45 минут. Эксперт по построению ИБ, управлению рисками, внедрению SIEM, DLP, PAM, EDR, автоматизации процессов с использованием LLM и развитию команд.

Сейчас ищет компанию, где можно развивать и масштабировать функцию информационной безопасности, а не просто поддерживать существующие процессы.

💬 Если вы ищете сильного руководителя по ИБ или знаете компанию, которой такой специалист будет интересен, напишите руководителю проекта Татьяне в Telegram @codeib_ru — организует встречу.
  • ❤ 4
  • 🔥 2
  • 😁 1
  • 🤯 1
Post #4180 774
Практикум «Защита КИИ в финансовом секторе»

🗓 30 июля, 10:00-14:00 (МСК)
➡️ Узнать подробнее

На практикуме разберем, как финансовым организациям выстраивать защиту значимых объектов КИИ с учетом требований 187-ФЗ, импортозамещения, кадрового дефицита и роста киберугроз.

Спикер:
Алексей Плешков, руководитель направления ИБ одного из крупнейших банков России, эксперт-практик с более чем 20-летним опытом в финансовом секторе.

Что обсудим:
✔️ Категорирование объектов КИИ
✔️ Выбор и эксплуатацию средств защиты
✔️ Подготовку к проверкам и взаимодействие с регуляторами
✔️ Типовые ошибки субъектов КИИ
✔️ Практические кейсы из финансовой отрасли

Участники получат:
🟢 Рекомендации и опыт действующего эксперта
🟢 Разбор реальных кейсов и проблемных ситуаций
🟢 Ответы на свои вопросы
🟢 Шаблоны и полезные материалы для работы

Для кого:
CISO, руководители и специалисты по ИБ, члены комиссий по категорированию, архитекторы ИБ, представители риск-менеджмента, экономической безопасности и юридических подразделений финансовых организаций.

📌 Узнайте программу практикума и бронируйте участие уже сейчас. Количество мест ограничено.
  • ❤ 2
  • 🔥 1
Post #4178 712
Мы продолжаем полным ходом готовить интенсив Код ИБ ПРОФИ в Сочи и внимательно следим за ситуацией в регионе.

Чтобы получить актуальную информацию от местных жителей, мы связались с принимающей стороной — отелем на курорте Роза Хутор, где пройдет интенсив.

Дарья Подкорытова, менеджер отеля «Эрбелия от Васта»:
По состоянию на сегодня в горном кластере спокойно и хорошо. В нашем районе только курортные объекты, ничего стратегического, последняя крупная группа на 120 номеров заехала вовремя и "без приключений" на прошлой неделе.


Мы остаемся на связи с местными партнерами и внимательно следим за развитием ситуации. Программа интенсива остается без изменений.

Очень ждем встречи с вами в Сочи и уверены, что юбилейный ПРОФИ пройдет лучшим образом и, как и всегда, станет местом сильных профессиональных дискуссий, новых знакомств и ярких впечатлений.

Спасибо за ваше доверие. Будем держать вас в курсе!
  • ❤ 2
Post #4177 617
Сегодня: «Кризис ИБ: что делать специалисту прямо сейчас»

ИИ берёт всё больше задач, полноценную атаку уже можно провести за $27, легаси смешивается с новыми технологиями, а границы между ИТ и ИБ исчезают.

В этом хаосе всё сложнее понять, какие навыки развивать, чтобы не потеряться и не оказаться за бортом профессии.

📅 Сегодня, 22 июля, в 19:00 МСК. Онлайн

На открытой дискуссии обсудим:

— как защищаться, когда атаки становятся всё дешевле;
— как работать с инфраструктурой из легаси и новых решений;
— какие задачи заберёт автоматизация;
— как меняются роли джуниоров, мидлов и сеньоров;
— что изучать, чтобы оставаться востребованным.

🗣 В разговоре участвуют:

Антон Кузьмин — технический директор Innostage. Отвечает за технологическое развитие одного из ведущих российских интеграторов в сфере кибербезопасности и знает, с какими угрозами и инфраструктурными проблемами сталкиваются крупные компании.

Егор Богомолов — основатель CyberED и Singleton Security. Предприниматель и эксперт в сфере ИБ, который работает одновременно с образовательным рынком, специалистами и задачами бизнеса.


Без запугивания и прогнозов о том, что ИИ заменит всех. Разберём реальные изменения и попробуем понять, как развиваться в новой реальности.

🎁 А ещё разыграем три курса CyberED и три футболки «Следуй за белым хакером».

👉 Узнать больше
👉 Зарегистрироваться

Реклама. ОАНО ДПО «ВЫШТЕХ». ИНН 7703434727. erid:2W5zFKAAgru
  • ❤ 2
  • 🏆 2
  • 👍 1
  • 🔥 1
  • 😱 1
Post #4176 623
Код ИБ: ИИ & КиберБезопасность 🏭 Как сегодня защитить промышленную КИИ, если производство нельзя остановить, оборудование нельзя заменить, а проверки уже на пороге? Именно об этом поговорим 23 июля в 10:00 (МСК) на отраслевом практикуме «КИИ в промышленности». Разберем тему сразу с трех…
По многочисленным просьбам, мы решили сделать практикум «Защита КИИ в промышленности» открытым.

Уже завтра в 10:00 (МСК) разберем самые острые вопросы, которые сегодня стоят практически перед каждым промышленным предприятием:

✔️ Защита АСУ ТП и технологических сетей
✔️ Импортозамещение без остановки производства
✔️ Работа с legacy-системами, которые невозможно заменить
✔️ Категорирование объектов КИИ
✔️ Сегментация IT/OT
✔️ Реальные проверки ФСТЭК и ФСБ
✔️ Типовые конфликты между ИТ, ИБ и производством

Практикум позволит увидеть проблему сразу с трёх профессиональных позиций — заказчика, интегратора и архитектора.

Количество мест ограничено — успевайте зарегистрироваться и занять свое место.
  • 🔥 3
  • ❤ 1
  • 👍 1
Post #4175 522
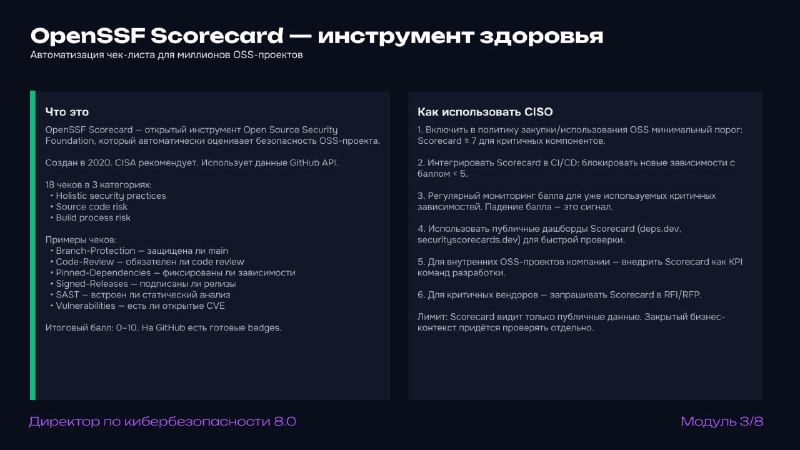
💥 OpenSSF Scorecard — инструмент здоровья OSS-проектов #опытэкспертов

Материалом поделился Виктор Бобыльков, директор по кибербезопасности MWS Cloud, в рамках образовательного курса «Директор по кибербезопасности 8.0».

При выборе Open Source-компонента многие команды смотрят на популярность проекта, количество звезд на GitHub или активность сообщества. Но этих критериев недостаточно для оценки рисков.

OpenSSF Scorecard — инструмент, который позволяет автоматически оценить безопасность Open Source-проекта и получить его «балл здоровья». Он автоматически анализирует проект через GitHub API и оценивает его по 18 проверкам в трех категориях:

1. Практики безопасности проекта (Holistic Security Practices)
2. Риски исходного кода (Source Code Risk)
3. Риски процесса сборки (Build Process Risk)

Среди критериев оценки:

1. Защищена ли основная ветка (Branch Protection)
2. Проводится ли обязательное code review
3. Зафиксированы ли зависимости (Pinned Dependencies)
4. Подписываются ли релизы (Signed Releases)
5. Используется ли статический анализ кода (SAST)
6. Есть ли открытые и неустраненные CVE

По результатам формируется итоговый балл от 0 до 10.

💥 Как использовать OpenSSF Scorecard в работе CISO?

1. Включать минимальный порог Scorecard в политику использования Open Source
2. Проверять новые зависимости перед включением в стек
3. Регулярно отслеживать изменение баллов у уже используемых компонентов
4. Использовать публичные дашборды Scorecard для быстрой проверки
5. Для внутренних OSS-проектов компании — внедрить Scorecard как KPI команд разработки
6. Для критичных вендоров — запрашивать Scorecard в RFI/RFP

Многие команды разработки сами публикуют бейджи OpenSSF Scorecard для своих проектов и используют их как показатель зрелости процессов безопасности.

Важно понимать не только какие инструменты использовать, но и как принимать решения с учетом требований регуляторов и собственной ответственности.

Именно этим вопросам посвящен третий модуль программы «Директор по кибербезопасности 8.0».

Программа модуля доступна в записи. Изучайте её на сайте и присоединяйтесь к обучению 🙌🏻

#ДиректорПоИБ
  • 👍 2
  • 🔥 2
  • ❤ 1
  • 💯 1
Post #4174 617
Ольга Поздняк стала звездой ИТ-Маркетинга 💫

CEO Код ИБ Ольга Поздняк победила в Marketing Battle на конференции Marketing Stars, где эксперты представили лучшие кейсы в антикризисном маркетинге.

Ольга рассказала, как в Код ИБ искусственный интеллект помогает автоматизировать рабочие процессы и делать маркетинг эффективнее в эпоху кризиса.

По итогам зрительского голосования Ольга стала победителем баттла и получила награду — звезду Marketing Battle ⭐️

Поздравляем с заслуженной победой!
  • ❤ 12
  • 🏆 4
Post #4173 714
Код ИБ: ИИ & КиберБезопасность Цифровые двойники на основе ИИ: от экспериментов к эксплуатации в промышленности В рамках выставки ИННОПРОМ в Екатеринбурге проект Код ИБ проводит круглый стол о том, как искусственный интеллект меняет цифровые двойники и с какими вызовами сталкиваются компании…
После круглого стола на ИННОПРОМ'2026 многие участники просили нас поделиться записью — в ходе дискуссии прозвучало много интересных и практических тезисов.

Смотреть запись:
ВК Видео | RuTube | YouTube

⏩ Презентация круглого стола в рамках выставки ИННОПРОМ'2026
⏩ Основные темы круглого стола

В обсуждении приняли участие:
*️⃣ Рустем Гилязов — Единый центр продвижения продукции комитета «Энергетика. Энергетическое машиностроение» Промышленного кластера Республики Татарстан
*️⃣ Алексей Бондаренко — ГК «УРАЛХИМ»
*️⃣ Константин Волковский — Skyeer
*️⃣ Александр Оводов — Ovodov CyberSecurity
  • ❤ 3
  • 👍 3
  • 🔥 3
Post #4172 725
🏭 Как сегодня защитить промышленную КИИ, если производство нельзя остановить, оборудование нельзя заменить, а проверки уже на пороге?

Именно об этом поговорим 23 июля в 10:00 (МСК) на отраслевом практикуме «КИИ в промышленности».

Разберем тему сразу с трех сторон:

🟡 Заказчик (CISO) — как принимать решения внутри предприятия, когда бюджет, производство и безопасность постоянно конфликтуют.
🟡 Интегратор — соответствие проектных решений и организационно-распорядительной документации практической безопасности, проверки регуляторов.
🟡 Архитектор, методолог — как построить систему защиты, которая будет работать годами, а не только проходить аудит.

Разберём самые острые вопросы, которые сегодня стоят практически перед каждым промышленным предприятием:

✔️ Защита АСУ ТП и технологических сетей
✔️ Импортозамещение без остановки производства
✔️ Работа с legacy-системами, которые невозможно заменить
✔️ Категорирование объектов КИИ
✔️ Сегментация IT/OT
✔️ Реальные проверки ФСТЭК и ФСБ
✔️ Типовые конфликты между ИТ, ИБ и производством

Если вы отвечаете за безопасность промышленной инфраструктуры, этот практикум позволит увидеть проблему сразу с трёх профессиональных позиций.

🎁 Перед регистрацией пройдите короткий опрос и получите промокод на скидку.
  • ❤ 2
  • ❤‍🔥 1
  • 👍 1
  • 🔥 1
Post #4171 569
Метрики здоровья OSS-проекта #опытэкспертов

В рамках курса «Директор по кибербезопасности 8.0» Виктор Бобыльков, CISO MWS Cloud, представил чек-лист, который позволяет быстро понять, стоит ли брать OSS-компонент в стек 👇🏻

1. Дата последнего релиза

Первый вопрос — когда выходило последнее обновление.
Целевое значение — не более 6 месяцев.
Красный флаг — если проект не обновлялся более года.

2. MTTR по CVE

Важно оценивать, насколько быстро команда проекта устраняет уязвимости.
Целевое значение — до 30 дней для critical CVE.
Красный флаг — более 90 дней или наличие уязвимостей без исправлений.

3. Bus factor

Необходимо понимать, сколько активных мейнтейнеров поддерживают проект.
Целевое значение — не менее трех.
Красный флаг — один мейнтейнер.

Bus factor — это реальный бизнес-риск. Если единственный сопровождающий выгорит, будет скомпрометирован, уйдет из проекта или прекратит поддержку, это может напрямую повлиять на компании, использующие данный компонент.

4. Наличие коммерческого спонсора

Желательно, чтобы за проектом стояли foundation или крупная компания.
Красный флаг — полностью hobby project.

5. Активность сообщества

Стоит обращать внимание на активность за последние 90 дней:

1. Новые issues
2. Pull request
3. Общую активность сообщества

Красный флаг — если проект фактически «замер», это повод дополнительно оценить риски.

6. OpenSSF Scorecard

OpenSSF Scorecard — инструмент Open Source Security Foundation, который автоматически оценивает безопасность OSS-проектов.

Он анализирует публичные данные GitHub и включает 18 проверок, связанных с:

— Практиками безопасности
— Рисками исходного кода
— Рисками процесса сборки

Среди проверяемых параметров:

— Защита основной ветки
— Обязательность code review
— Фиксация зависимостей
— Подпись релизов
— Использование SAST
— Наличие открытых уязвимостей

Итоговая оценка выставляется по шкале от 0 до 10.

Рекомендуется для критически важных компонентов — ориентироваться на Scorecard не ниже 7/10, т.к значение ниже 5/10 — красный флаг.

📩 На третьем модуле курса «Директор по кибербезопасности 8.0» эти критерии разбираются как практический инструмент для оценки OSS-компонентов и принятия решений о включении их в технологический стек.

Если хотите получать системные знания от действующих CISO, присоединяйтесь к обучению!

#ДиректорПоИБ
  • ❤ 4
  • 🔥 3
  • 👍 2
  • ❤‍🔥 1
  • ⚡ 1
Post #4169 564
Лето — удачное время, чтобы прокачать навыки. Особенно, когда это можно сделать выгоднее🟢

До 31 августа действует скидка 25% на все онлайн-тренинги по кибербезопасности «Лаборатории Касперского».
Что вас ждет:
🟢 опыт ведущих экспертов-практиков;
🟢 программы для развития ИБ-команд и ИБ-экспертов, которые хотят расширить компетенции;
🟢практика в виртуальных лабораториях с использованием реальных образцов вредоносного ПО;
🟢 обучение в удобном для вас темпе.

▶️ Полный список тренингов: по ссылке◀️
  • ❤ 2
  • 👌 1
Post #4168 716
ИИ уже стал частью рабочих процессов. Вместе с ним появились новые задачи для службы ИБ: Shadow AI, защита ML-моделей, безопасность AI-агентов, требования ФСТЭК, мониторинг атак на LLM.

Если вы хотите разобраться в этих вопросах системно, обратите внимание на модуль «Кибербезопасность в эпоху ИИ» программы «Директор по кибербезопасности 8.0».

За четыре занятия эксперты Норникеля, Домклик, СберЗдоровья и Академии Батранкова разбирают:

— Как меняется профиль рисков для ML и GenAI
— Почему запреты не решают проблему Shadow AI и какие подходы работают на практике
— Как выстроить безопасную разработку с использованием ИИ и защитить ML-пайплайны
— Как подготовиться к требованиям ФСТЭК, построить архитектуру контроля и организовать мониторинг атак на ИИ

Вместе с записью вы получите удостоверение о повышении квалификации и практические материалы: шаблон AI-BOM, чек-лист аудита ФСТЭК, рекомендации по политике использования ИИ, план мониторинга Shadow AI, SOC-плейбук и другие документы, которые можно использовать в работе.

Не ждите, пока вопросы по ИИ превратятся в инциденты. Присоединяйтесь к обучению и соберите собственную систему контроля AI-рисков.
  • 🤓 2
  • ❤ 1
Post #4167 694
На Код ИБ ПРОФИ собираются руководители и директора по ИБ со всей страны. Станьте частью самого сильного ИБ-комьюнити — присоединяйтесь к интенсиву в Сочи 9–13 сентября💥

#ИБнужныПРОФИ
  • ❤‍🔥 3
  • ❤ 1
Post #4166 752

This post (sticker, poll or similar) has no web preview. Open in Telegram

  • ❤ 7
  • 🔥 3
  • ❤‍🔥 1
  • ⚡ 1
  • 👍 1
Post #4165 857
Практикум «Защита КИИ в финансовом секторе»

🗓 30 июля, 10:00-14:00 (МСК)
➡️ Узнать подробнее

Требования к субъектам КИИ продолжают меняться, проверки становятся строже, а ресурсов на выполнение всех задач по ИБ по-прежнему не хватает.

На практикуме разберем, как финансовым организациям выстраивать защиту значимых объектов КИИ с учетом требований 187-ФЗ, импортозамещения, кадрового дефицита и роста киберугроз.

Спикер:
Алексей Плешков, руководитель направления ИБ одного из крупнейших банков России, эксперт-практик с более чем 20-летним опытом в финансовом секторе.

Что обсудим:
✔️ Категорирование объектов КИИ
✔️ Выбор и эксплуатацию средств защиты
✔️ Подготовку к проверкам и взаимодействие с регуляторами
✔️ Типовые ошибки субъектов КИИ
✔️ Практические кейсы из финансовой отрасли

Участники получат:
🟢 Рекомендации и опыт действующего эксперта
🟢 Разбор реальных кейсов и проблемных ситуаций
🟢 Ответы на свои вопросы
🟢 Шаблоны и полезные материалы для работы

Для кого:
CISO, руководители и специалисты по ИБ, члены комиссий по категорированию, архитекторы ИБ, представители риск-менеджмента, экономической безопасности и юридических подразделений финансовых организаций.

📌 Узнайте подробную программу практикума и бронируйте участие уже сейчас. Количество мест ограничено.
  • 🤓 3
  • 🔥 1
Post #4164 694

This post (sticker, poll or similar) has no web preview. Open in Telegram

  • ❤ 4
  • 🔥 3
  • ⚡ 1
  • ❤‍🔥 1
  • 👌 1
Post #4163 710
🌄 На Код ИБ ПРОФИ приезжают за практическими знаниями, профессиональным окружением и возможностью на несколько дней выйти из привычной рабочей рутины.

Если все это близко вам — присоединяйтесь к интенсиву 9-13 сентября в Сочи. До встречи!

#ИБнужныПРОФИ
  • ❤ 2
  • ⚡ 1
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →