TGViewer
Channel Public Channel
Код ИБ: ИИ & КиберБезопасность

Код ИБ: ИИ & КиберБезопасность

@codeibnews

Погружение в мир корпоративной информационной безопасности
🗓 Анонсы ИБ-событий
🧠 Экспертные материалы

Обсудить 👉🏼 https://t.me/codeibcommunity
Купить рекламу: https://telega.in/c/codeibnews

Узнать про наше обучение: https://codeib.academy
Subscribers
6.89K
Photos
1.7K
Videos
119
Links
2.4K

Showing posts older than #4071 · Back to latest

Older Posts 16 shown
Post #4070 447

Forwarded from Секреты ИБ|Эгида-Телеком

Многие до сих пор думают, что аудит информационной безопасности нужен только корпорациям.

Но практика показывает другое: маленькие компании взламывают не реже. Просто об этом редко пишут в новостях.

ИБ-аудит – полноценный разбор того, насколько ваша инфраструктура вообще готова к атакам, утечкам и человеческим ошибкам.

Что мы проверяем в Эгида-Телеком:
• инфраструктуру и точки входа
• приложения, API и сетевой периметр
• документы и зоны ответственности • работу с инцидентами
• контроль изменений
• обучение сотрудников
• актуальность средств защиты
• соответствие требованиям по персональным данным и ИБ


По сути, аудит отвечает на главный вопрос: что произойдет с компанией, если атака случится завтра?

После аудита вы получаете понятную картину: что критично, что можно исправить быстро и где защита уже работает хорошо.

В Эгида-Телеком мы помогаем:
✔️
проводить аудит ИБ
✔️
защищать персональные данные
✔️
выстраивать защиту корпоративной сети
✔️
внедрять DLP и средства защиты
✔️
сопровождать системы ИБ
✔️
подключать защищенные сети и инфраструктуру ViPNet
✔️
сопровождать организации под требования регуляторов


оставить заявку на аудит
  • ❤ 1
  • 🙏 1
  • 👀 1
Post #4069 497

Forwarded from Радар ИИ

🔥 Наконец-то это произошло 🔥

Мы запустили интерактивную Платформу игроков российского рынка искусственного интеллекта

И это не просто обновленная карта рынка, это первый шаг к созданию единого цифрового контура российского ИИ, где можно увидеть разработчиков, решения, инфраструктуру и ключевых участников отрасли в одном месте.

Почему это важно?

Сегодня рынок ИИ развивается быстрее любых отчетов и стратегий. Заказчики часто не знают о существовании сильных отечественных решений, разработчики остаются невидимыми для крупных клиентов, а полная картина рынка фактически отсутствует.


Мы решили эту проблему.

Теперь российский ИИ — это не набор разрозненных компаний и случайных знакомств. Это открытая экосистема, которую можно исследовать, анализировать и использовать для поиска партнеров и решений.

⭐️ Для бизнеса — это возможность быстрее находить подходящие ИИ-продукты.

⭐️ Для разработчиков — возможность быть замеченными.

⭐️ Для государства — инструмент отслеживания динамики рынка и взаимосвязей между его участниками.

Мы уверены: сильный рынок начинается с доверия и прозрачности.

Платформа будет развиваться: на ней появятся карточки добросовестных верифицированных поставщиков и витрина ИИ-решений. В закрытом контуре для заказчиков будет расширенная аналитика по игрокам и их ИИ-решениям.
Рынок сможет видеть не только «кто есть кто», но и какие компании действительно предлагают качественные, проверяемые и применимые ИИ-решения.

Если мы хотим технологического лидерства России в сфере ИИ, рынок должен быть видимым, открытым и конкурентным.

Сегодня мы сделали для этого большой шаг.

Добро пожаловать на новую
Платформу российского искусственного интеллекта

neirolab-ai.ru
Смотрите, исследуйте, добавляйтесь, распространяйте💌

Благодарим команду партнёров за разработку и техничеческую реализацию проекта
🤖 mateca.agency
🤖 touchin.ai
🤖 alrii.ru

Ознакомиться с информацией можно на сайте ⭐️
neirolab.ru/rynok-rossijskogo-ii-stanovitsya-vidimym
  • ❤‍🔥 3
Post #4067 552
🌟Кот уже готовится к эфиру про ИИ на службе ИБ. А вы?

Сегодня в 12:00 (МСК) на ток-шоу «Безопасная среда» обсудим:

*️⃣ Почему, несмотря на весь хайп, 87% CISO называют безопасность ИИ-агентов своим главным приоритетом, но готовность к атакам оценивают лишь в 11%?
*️⃣ Какой реальный инцидент с участием ИИ вы уже видели в своей практике (или слышали о нём)?
*️⃣ Какие классические ИБ-инструменты (NGFW, DLP, SIEM) оказались полностью слепы к атакам на ИИ?
*️⃣ Какие есть сейчас СЗИ для защиты Ai-агентов и от ИИ атак?
*️⃣ Как узнать, используют ли в компании Shadow AI?
*️⃣ Как доказать регулятору, что ваш ИИ защищён от нерегламентированного влияния?
*️⃣ Увидим ли мы в ближайшие году отдельное направление ИБ по защите ИИ?

Эксперты:

*️⃣ Антон Кокин, директор по инфраструктуре и кибербезопасности, ТМК
*️⃣ Игорь Балакшев, руководитель по направлению архитектуры и контроля ИБ, Норникель
*️⃣ Данила Вайсбург, директор по ИБ, государственная компания
*️⃣ Сергей Чекрыгин, популяризатор, представитель офиса технического директора, Check Point
*️⃣ Дмитрий Служеникин, секретарь Консорциума исследования безопасности технологий ИИ
*️⃣ Дмитрий Гуреев, эксперт Школы управления Сколково, генеральный директор Gureev.PRO

Участие — по регистрации.
До встречи на эфире!
  • 🔥 5
  • 🥰 3
  • 🍓 2
  • ❤‍🔥 1
  • 🤝 1
Post #4066 486
📌 Роман Шапиро, руководитель Дирекции информационной безопасности «Почты России», рассказал, какие вопросы стоит задать вендору перед покупкой AI-решения.

Сегодня практически каждый второй ИБ-продукт выходит на рынок с маркировкой AI, ML или AI-native. Но наличие искусственного интеллекта в описании еще не говорит о его реальной пользе.

1️⃣ На каких данных обучена модель?

Синтетические данные, публичные датасеты или реальные клиентские среды — это принципиально разные вещи. Важно понимать, насколько данные, на которых обучалась модель, похожи на инфраструктуру и задачи вашей организации.

Если модель обучена на данных, сформированных самим вендором, стоит разобраться, насколько они вообще применимы в вашей среде.

2️⃣ Каков измеренный уровень ложноположительных срабатываний?

Красивые цифры из лаборатории мало о чем говорят.


Гораздо важнее показатели в продакшене у клиентов со схожим профилем.

Попросите не только цифры, но и методику измерения. Если AI действительно приносит пользу, вендор сможет объяснить, как оценивается качество работы модели и количество false positive.

3️⃣ Как модель объясняет свое решение?

Аналитик должен понимать, почему система сгенерировала алерт или пришла к определенному выводу.

Если модель работает как «черный ящик» и не может объяснить логику принятия решений, организация рискует стать зависимой от системы, принцип работы которой никто не понимает.

4️⃣ Что происходит при изменении данных?

Любая модель подвержена деградации и требует переобучения.


Орг.структура меняется, появляются новые системы, меняются паттерны работы пользователей. Важно заранее выяснить, как AI реагирует на такие изменения и предусмотрены ли механизмы адаптации модели к новым данным.

5️⃣ Кто несет ответственность за ложные решения?

Большинство вендоров стремятся минимизировать собственную ответственность, поэтому этот вопрос стоит обсуждать еще до внедрения решения.


Если тема ИИ в ИБ для вас актуальна, на четвертом модуле «Директора по кибербезопасности 8.0» мы разберем ее системно: от рисков и Shadow AI до MLSecOps, защиты ИИ-агентов, требований ФСТЭК и построения SOC для ИИ.

Стартуем уже завтра. Присоединяйтесь, чтобы получить не только ответы на вопросы, но и практические инструменты для работы с ИИ в вашей компании.

#опытэкспертов
  • 🔥 2
  • ❤ 1
Post #4065 528
🤖 Насколько ваша организация готова к эпохе ИИ?

Генеративный ИИ уже стал частью рабочих процессов. Но вместе с новыми возможностями появились и новые вопросы:

— Используют ли сотрудники ChatGPT и другие LLM без вашего ведома?
— Есть ли в компании политика использования ИИ?
— Готовы ли вы к deepfake, AI-фишингу и утечкам данных через ИИ?
— Кто вообще отвечает за риски ИИ в вашей организации?

Мы подготовили короткий опрос (3–5 минут), чтобы понять, как российские компании используют ИИ и с какими вызовами уже сталкиваются специалисты по ИБ и ИТ.

По итогам поделимся сводной обезличинной аналитикой и учтем результаты при формировании программы модуля «Кибербезопасность в эпоху ИИ», которая стартует уже 18 июня.

🎁 После прохождения опроса Вам будет доступен бонус — видео от Романа Шапиро, руководителя Дирекции информационной безопасности «Почты России», с практическими рекомендациями по безопасному внедрению ИИ в организации.

➡️ Пройти опрос
  • 🔥 2
  • ❤ 1
  • 👍 1
Post #4064 1.48K
Практикум "КИИ в медицине и защита персональных данных"

🗓 25 июня в 10:00 (МСК)
➡️ Узнать подробнее

Медорганизации сегодня под постоянным давлением: утечек данных пациентов всё больше, регуляторы внимательнее, а ошибки в работе с ПД грозят не только штрафами, но и серьёзным репутационным ущербом.

На практикуме разберем реальные кейсы медицинской отрасли и посмотрим на проблемы сразу с трех сторон: информационная безопасность, защита ПДн и отраслевое регулирование.

Обсудим:
✔️ Категорирование и защиту объектов КИИ в медицине
✔️ Утечки персональных данных пациентов и причины их возникновения
✔️ Реагирование на инциденты и взаимодействие с регуляторами
✔️ Медицинскую тайну, требования законодательства и ответственность организаций
✔️ Реальные ошибки и успешные практики медицинских учреждений

Опытом поделятся:

*️⃣ Алексей Мунтян — один из ведущих экспертов по защите персональных данных в России
*️⃣ Иван Земцов — практикующий специалист по ИБ медицинской организации
*️⃣ Николай Александров — эксперт по регулированию медицины и фармацевтики

Что получат участники:
🟢 Реальные кейсы вместо теории
🟢 Практические рекомендации по КИИ, ПДн и проверкам
🟢 Разбор типовых ошибок медицинских организаций
🟢 Возможность заранее направить свои вопросы экспертам
🟢 Обмен опытом с коллегами отрасли

Если вы отвечаете за ИБ медицинской организации, работаете с персональными данными или готовитесь к проверкам регуляторов — не упустите возможность разобрать реальные кейсы вместе с экспертами отрасли.

📌 Узнайте подробную программу практикума и забронируйте участие уже сейчас. Количество мест ограничено.
  • ❤ 2
  • 👍 1
  • 🔥 1
Post #4063 538
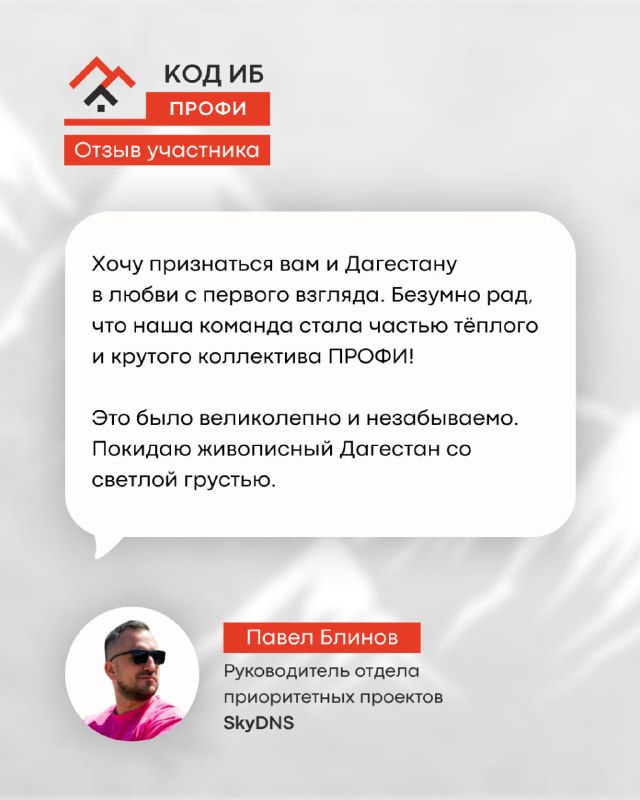
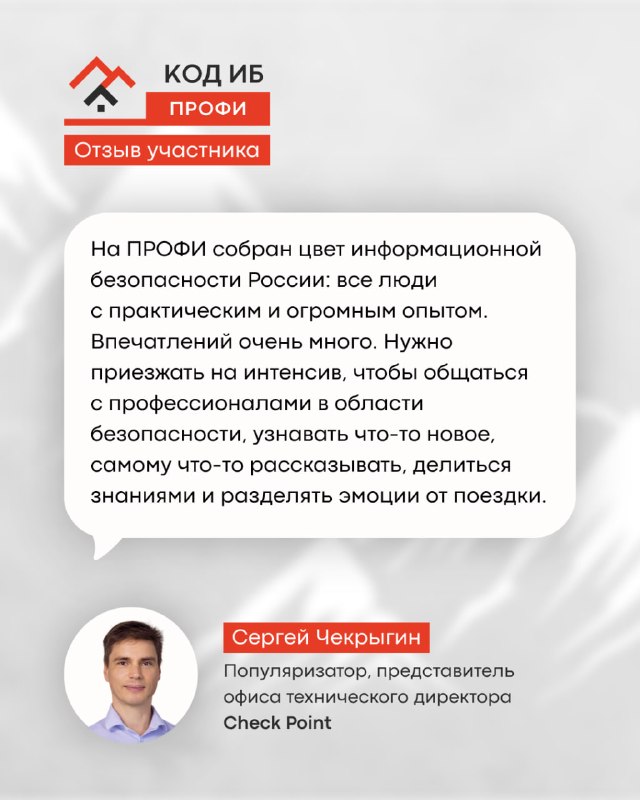
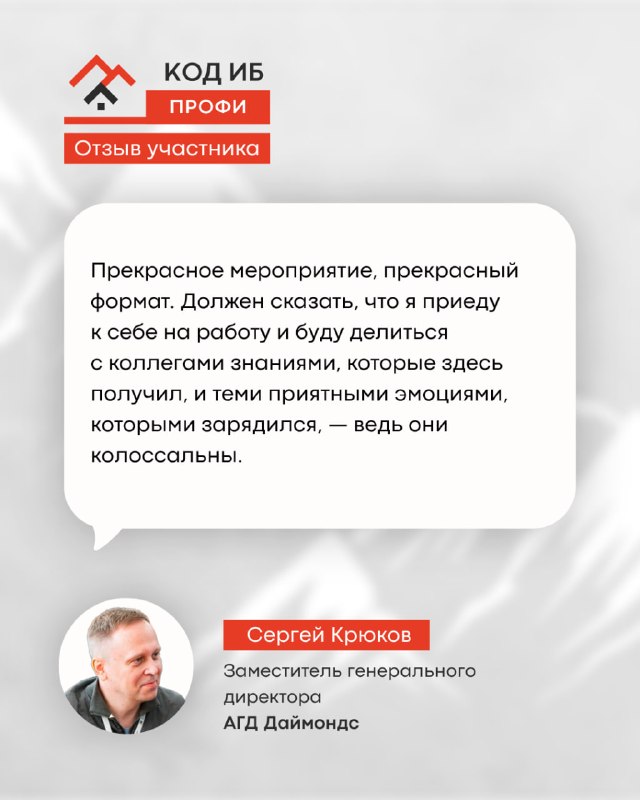
🔥 Код ИБ ПРОФИ — это больше, чем обучение

Эмоции, открытия, новые знакомства и атмосфера, которую сложно передать словами.

Повторим интенсив уже этой осенью:
9-13 сентября 2026 | Код ИБ ПРОФИ в Сочи

Ждем вас в нашем дружном ИБ-комьюнити!
#ИБнужныПРОФИ
  • ❤ 3
  • 🔥 3
Post #4061 616
Задайте себе 5 этих вопросов перед покупкой AI-СЗИ #опытэкспертов

Материал предоставил Роман Шапиро, руководитель Дирекции информационной безопасности «Почты России», в рамках образовательного курса «Директор по кибербезопасности 8.0».

70% вендоров заявляют об использовании AI. По оценке эксперта, реально работающие решения есть только у 15–25%. Остальное — маркетинг.

На какие вопросы стоит ответить перед покупкой AI-решения?

Если хотя бы на один вопрос ответ «нет» — ставьте сделку на паузу. Разберитесь с ним до подписания контракта.


1️⃣ Есть ли у нас конкретная задача?

Никогда не пытайтесь переложить на искусственный интеллект кнопку «сделать хорошо». Не сработает.


AI требует узкой прикладной задачи, которую он решает лучше альтернатив. Покупка AI-решения без четкого понимания проблемы приводит к росту затрат, а не безопасности.

2️⃣ Есть ли у нас качественные данные?

Если у вас нет облака данных с логами, и вы их хорошо не разметили, не ожидайте гарантированного результата. Модель должна обучаться на вашей среде, а не на синтетических данных вендора.

Любая модель подвержена деградации, если не производить ее переобучение. Если вы не вносите новые свежие данные, она не будет работать лучше.


3️⃣ Есть ли в команде нужная экспертиза?

Люди, которые обучают искусственный интеллект, стоят гораздо дороже, чем работники первой линии.


Попытка сэкономить на сотрудниках через AI оборачивается долгими инвестициями в обучение модели.

4️⃣ Определены ли сценарии отказа?
Что происходит при дрейфе данных? Как AI реагирует на организационные изменения?

Я не знаю ни одного вендора, который бы хоть как-то говорил о том, что он несет ответственность за решение, принятое искусственным интеллектом. Нужны четкие процедуры отката (fallback) и понимание того, кто будет контролировать контролирующего.


5️⃣ Учтены ли скрытые затраты в TCO?

Если вы забыли учесть интеграцию, постоянное переобучение, поддержку и аудит в совокупной стоимости владения, AI усилит существующие проблемы.

Если нет понимания ТСО — AI увеличит скрытые затраты.


Покупка AI-СЗИ — только одна из задач, с которыми сегодня сталкивается CISO. Как контролировать Shadow AI? Какие риски создают ИИ-агенты? Что потребуется для соответствия новым требованиям регуляторов? Как строить мониторинг и защиту ИИ-систем?

Этим темам посвящен четвертый модуль программы «Директор по кибербезопасности 8.0». Старт — 18 июня. Присоединяйтесь уже сейчас.

#ДиректорПоИБ
  • ❤ 1
  • 👍 1
  • 🔥 1
  • 👀 1
Post #4060 597
Ток-шоу «Безопасная среда»
Искусственный интеллект на службе ИБ

🗓 17 июня в 12:00 (МСК)
➡️ Регистрация

ИИ обещает революцию в кибербезопасности: автоматизация SOC, предсказание атак, мгновенное реагирование. Но пока мы строим защиту на ИИ, злоумышленники используют те же технологии для обхода NGFW, создания дипфейков и кражи данных через «безобидные» чат-боты.

Приказ ФСТЭК №117 с 1 марта 2026 года переводит защиту ИИ из области «хорошо бы» в юридическую обязанность CISO. А ваши сотрудники уже подключили ChatGPT к корпоративному VPN и скармливают ему коммерческую тайну.

На ток-шоу «Безопасная среда» разберемся, где реальные угрозы, а где хайп, какие инструменты работают уже сегодня, и как не провалить ближайший аудит регулятора.

С экспертами обсудим:
*️⃣ Почему, несмотря на весь хайп, 87% CISO называют безопасность ИИ-агентов своим главным приоритетом, но готовность к атакам оценивают лишь в 11%?
*️⃣ Какой реальный инцидент с участием ИИ вы уже видели в своей практике (или слышали о нём)?
*️⃣ Какие классические ИБ-инструменты (NGFW, DLP, SIEM) оказались полностью слепы к атакам на ИИ?
*️⃣ Какие есть сейчас СЗИ для защиты Ai-агентов и от ИИ атак?
*️⃣ Как узнать, используют ли в компании Shadow AI?
*️⃣ Как доказать регулятору, что ваш ИИ защищён от нерегламентированного влияния?
*️⃣ Увидим ли мы в ближайшие году отдельное направление ИБ по защите ИИ?

Эксперты:
— Антон Кокин, директор по инфраструктуре и кибербезопасности, ТМК
— Игорь Балакшев, руководитель по направлению архитектуры и контроля ИБ, Норникель
— Данила Вайсбург, директор по ИБ, государственная компания
— Сергей Чекрыгин, популяризатор, представитель офиса технического директора, Check Point
— Дмитрий Служеникин, секретарь Консорциума исследования безопасности технологий ИИ
— Дмитрий Гуреев, эксперт Школы управления Сколково, генеральный директор Gureev.PRO
  • ❤ 2
  • 🔥 2
  • 👍 1
Post #4055 608
Опыт CISO. Приключения. Сильное окружение 💥

Что больше всего запомнилось участникам интенсива? Делимся отзывами тех, кто побывал на Код ИБ ПРОФИ👆🏻

Осенью повторим наше невероятное приключение. Фиксируйте даты, чтобы точно не пропустить:

9-13 сентября 2026 | Код ИБ ПРОФИ в Сочи

До встречи на следующем ПРОФИ! 🙌🏻
#ИБнужныПРОФИ
  • ❤ 4
  • 👍 2
Post #4054 3.67K
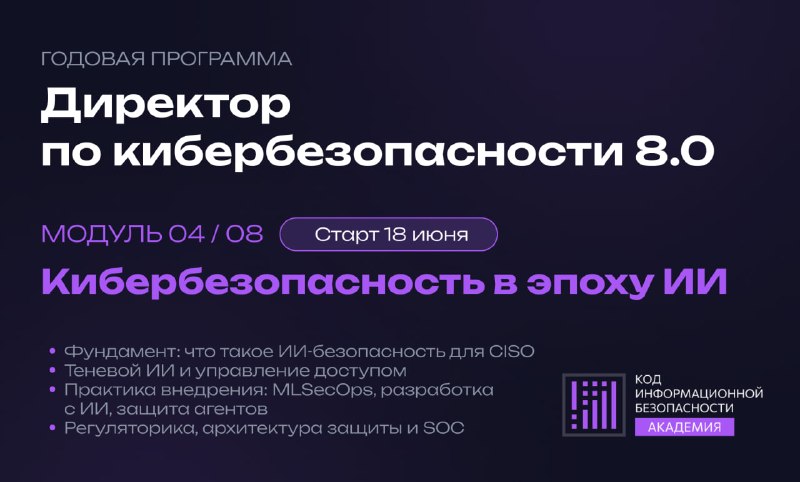
🚀 Кибербезопасность в эпоху ИИ

Если в вашей компании уже используют ИИ или планируют его внедрение — сейчас самое время разобраться, какие процессы и контроли понадобятся ИБ-службе.

Модуль даст рабочую систему: от профиля рисков ML и GenAI до регуляторики ФСТЭК и SOC.

🗓 18, 23, 25, 30 июня
📌 Онлайн

Программа модуля:
⏩18 июня. Фундамент: что такое ИИ-безопасность для CISO

Спикер: Игорь Балакшев, Норникель

— Виды ИИ и их основные риски
— Архитектура безопасности ИИ в целом
— Как профиль рисков меняется от типа ИИ
— Как ИБ может использовать ИИ себе во благо

⏩23 июня. Теневой ИИ и управление доступом

Спикер: Андрей Лагоденко, Домклик

— Проблема Shadow AI: почему запреты не работают
— Основные риски: утечка данных через контекст и агентные системы
— Обнаружение теневого ИИ: 4 практических вектора
— Три легитимных пути управления (не запрета)

⏩25 июня: Практика внедрения: MLSecOps, разработка с ИИ, защита агентов

Спикер: Дмитрий Тараненко, СберЗдоровье

— MLSecOps в действии: защита ML-пайплайнов от обучения до деплоя
— AI-assisted разработка: скрытые угрозы и практика безопасного кода
— Безопасность ИИ-агентов: методология, актуальные угрозы, векторы атак
— AI Supply Chain Security: атаки через модели, датасеты и зависимости

⏩30 июня. Регуляторика, архитектура защиты и SOC

Спикер: Денис Батранков, Академия Батранкова

— Приказ ФСТЭК №117: требования и суровая реальность
— Единая точка контроля: архитектура AI Gateway
— SOC для ИИ: детектирование атак в российских реалиях
— Эмуляция атак на LLM (Red Teaming)


Что вы заберете с собой:
*️⃣Удостоверение о повышении квалификации (16 ак. часов)
*️⃣Карта своих ИИ-систем и их рисков
*️⃣План мониторинга Shadow AI
*️⃣Чек-лист политики ИИ из 5 пунктов
*️⃣Политика для AI-плагинов в IDE + SAST
*️⃣Шаблон AI-BOM
*️⃣Чек-лист аудита для ФСТЭК
*️⃣SOC-плейбук по goal hijacking


Стартуем уже 18 июня. Присоединяйтесь, чтобы получить не только ответы на вопросы, но и практические инструменты для работы с ИИ в компании.
  • 🔥 3
  • ❤ 1
  • 👍 1
Post #4053 2.54K
Ток-шоу «Безопасная среда»
Искусственный интеллект на службе ИБ

🗓 17 июня в 12:00 (МСК)
➡️ Регистрация

ИИ обещает революцию в кибербезопасности: автоматизация SOC, предсказание атак, мгновенное реагирование. Но пока мы строим защиту на ИИ, злоумышленники используют те же технологии для обхода NGFW, создания дипфейков и кражи данных через «безобидные» чат-боты.

Приказ ФСТЭК №117 с 1 марта 2026 года переводит защиту ИИ из области «хорошо бы» в юридическую обязанность CISO. А ваши сотрудники уже подключили ChatGPT к корпоративному VPN и скармливают ему коммерческую тайну.

На ток-шоу «Безопасная среда» разберемся, где реальные угрозы, а где хайп, какие инструменты работают уже сегодня, и как не провалить ближайший аудит регулятора.

С экспертами обсудим:
*️⃣ Почему, несмотря на весь хайп, 87% CISO называют безопасность ИИ-агентов своим главным приоритетом, но готовность к атакам оценивают лишь в 11%?
*️⃣ Какой реальный инцидент с участием ИИ вы уже видели в своей практике (или слышали о нём)?
*️⃣ Какие классические ИБ-инструменты (NGFW, DLP, SIEM) оказались полностью слепы к атакам на ИИ?
*️⃣ Какие есть сейчас СЗИ для защиты Ai-агентов и от ИИ атак?
*️⃣ Как узнать, используют ли в компании Shadow AI?
*️⃣ Как доказать регулятору, что ваш ИИ защищён от нерегламентированного влияния?
*️⃣ Увидим ли мы в ближайшие году отдельное направление ИБ по защите ИИ?

Эксперты:
— Антон Кокин, директор по инфраструктуре и кибербезопасности, ТМК
— Игорь Балакшев, руководитель по направлению архитектуры и контроля ИБ, Норникель
— Данила Вайсбург, директор по ИБ, государственная компания
— Сергей Чекрыгин, популяризатор, представитель офиса технического директора, Check Point
— Дмитрий Служеникин, секретарь Консорциума исследования безопасности технологий ИИ
— Дмитрий Гуреев, эксперт Школы управления Сколково, генеральный директор Gureev.PRO
  • ❤ 3
  • 🔥 2
  • ⚡ 1
Post #4048 709
Управление устройствами без лишней рутины: что нового в RuDesktop 3.0

🗓 Завтра в 12:00 (МСК)
➡️ Регистрация

На вебинаре покажем основные изменения версии 3.0, расскажем о сценариях применения обновлений и ответим на ваши вопросы.

Вы узнаете:
*️⃣ Как упростить переход с Windows на Linux и отечественные ОС
*️⃣ Как ускорить управление большим парком устройств
*️⃣ Как снизить нагрузку на сеть филиалов при доставке файлов и обновлений
*️⃣ Как повысить безопасность удаленного доступа с помощью новых механизмов аутентификации
*️⃣ Как использовать новые возможности управления Android-устройствами


📎 Подробнее о новой версии 🪑

Сервер получил обновлённый интерфейс: теперь администраторам будет проще работать с системой, подключаться к устройствам и быстрее находить нужные функции. Новая адресная книга ускорит навигацию по устройствам и пользователям, а обновлённые таблицы в интерфейсе сервера помогут удобнее фильтровать данные и управлять большим парком рабочих мест.

Ещё одно важное обновление — удалённая печать. Пользователи смогут печатать документы с удалённого компьютера на локальном принтере без сложной настройки.

Для системных администраторов добавлены инструменты, которые помогают быстрее разворачивать и обслуживать инфраструктуру. Кэширование файлов на точках распространения ускорит доставку файлов при выполнении политик и снизит нагрузку на центральный сервер и сеть филиалов.

В политике “Инвентаризация” появился выбор классов ресурсов для сбора. Это позволит получать только нужные данные, ускорять проверку устройств и снижать нагрузку на рабочие станции.

Отдельное внимание уделено переходу на Linux и отечественные ОС: в продукт добавлен механизм миграции с Windows на Linux, который поможет организациям снизить трудозатраты при переходе на новую программную среду.

С выходом версии 3.0 появится двухфакторная аутентификация через MAX. Теперь одноразовый код можно будет получать в мессенджере MAX, что повысит защиту входа в систему.

Для Android-устройств RuDesktop расширяет возможности управления и защиты. Новая политика блокировки или сброса устройства при смене SIM-карты поможет защитить корпоративные мобильные устройства от несанкционированного использования. Также появится сбор фактов об Android-устройстве: администратор сможет получать актуальную информацию о состоянии устройства, установленном ПО и готовности к работе.


Спикеры:
〰️ Алексей Авхимович, инженер внедрения
〰️ Дмитрий Семенов, технический менеджер продукта

Присоединяйтесь к вебинару и узнайте, как сделать работу пользователей и ИТ-команд быстрее, удобнее и безопаснее.
  • ⚡ 3
Post #4046 688
Коллеги, всем привет!

Команда Secure-t давно хотела спросить:
А вышли бы вы из-за мониторов в центр Москвы, чтобы просто подвигаться вместе?

Без докладов, без вендоров, без ZOOM.
Легкая пробежка / быстрая прогулка по центру (3–5 км), потом — кофе/бранч и общение по душам.

Честно: нам самим интересно — такое вообще заходит или нет?
  • 👍 4
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →