TGViewer
Channel Public Channel
Код ИБ: ИИ & КиберБезопасность

Код ИБ: ИИ & КиберБезопасность

@codeibnews

Погружение в мир корпоративной информационной безопасности
🗓 Анонсы ИБ-событий
🧠 Экспертные материалы

Обсудить 👉🏼 https://t.me/codeibcommunity
Купить рекламу: https://telega.in/c/codeibnews

Узнать про наше обучение: https://codeib.academy
Subscribers
6.89K
Photos
1.7K
Videos
119
Links
2.4K

Showing posts older than #3961 · Back to latest

Older Posts 15 shown
Post #3960 848
«У нас с КИИ всё нормально» или почему это не так

Вы уверены, что ваша система защиты КИИ выстроена надежно?

Документы в порядке. Отчёты готовы. Комиссия есть. Кажется, что проблем нет. А разрыв между выполненными требованиями и реальной защитой только растёт:

*️⃣Что-то не попало в модель угроз;
*️⃣Права доступа живут отдельно от реальных ролей сотрудников;
*️⃣Часть инфраструктуры работает «временным решением» уже несколько лет.

Именно такие детали потом становятся самыми неприятными на проверках и в инцидентах.

Проверьте себя — узнайте шесть типичных ситуаций, в которых организации чаще всего ошибаются именно потому, что были уверены в стабильности.

Практический разбор подготовил Олег Графеев, практикующий специалист в области обеспечения безопасности объектов КИИ.

Возможно, в одном из этих сценариев вы узнаете и свою ситуацию.

Получить материал можно ➡️ здесь.
  • ❤ 3
  • ❤‍🔥 1
Post #3955 949
Контроль подрядчиков по 117 приказу ФСТЭК #записьвебинара

С 1 марта 2026 года требования к контролю подрядчиков стали обязательной частью политики защиты информации. Согласно статистике, атаки на цепочку поставок составляют порядка 30% всех инцидентов. При этом даже если инцидент произошел по вине подрядной организации, первичную ответственность перед регулятором (включая штрафы за утечку ПДн от 3 до 5 млн рублей) несет заказчик.

В эфире эксперты рассказали, как выстроить безопасное взаимодействие с подрядчиками и избежать штрафов.

Смотреть запись
😄 ВК | 🥰 RuTube |😉 YouTube

📌 Тезисы эфира

Как переложить риски на подрядчика
Чтобы иметь возможность взыскать ущерб, необходимо прописать в договоре три условия. Во-первых, включить статью 406.1 Гражданского кодекса. Во-вторых, четко описать события и инциденты, наступающие по вине подрядчика. В-третьих, обеспечить возможность доказать, что инцидент произошел именно по вине третьей стороны. Право на аудит и обязательство уведомлять об инцидентах (в течение 3 часов) работают как «DLP»: даже неиспользуемое право отсеивает недобросовестных исполнителей на этапе выбора.


Правило «золотой середины» в требованиях

Заказчикам не следует требовать от подрядчика аттестации по высокому классу, если это небольшой локальный проект. Такой подход резко удорожает контракт и сужает круг потенциальных исполнителей. Лучше сконцентрироваться на конкретных мерах: регламентировать удаленный доступ (через сертифицированные СЗИ), контролируемую зону доступа и мониторинг действий, а не требовать от подрядчика полной аттестации всей его инфраструктуры.


Три маркера опасного подрядчика

При сборе коммерческих предложений стоит обращать внимание на поведение. Первый маркер — навязывание своих инструментов удаленного доступа. Второй и самый критичный — просьба использовать одну учетную запись на всю команду. Это лишает возможности идентифицировать конкретного виновного. Третий маркер — отказ предоставлять логи и артефакты о проделанной работе или отсутствии инцидентов.


Что важно для подрядчиков
Для соответствия требованиям заказчиков подрядчикам необходимо внедрить базовые процессы. Это назначение ответственного за ИБ, обеспечение прозрачности и готовности предоставлять информацию по запросу, а также использование технологической защиты (минимум — антивирусы и EDR-агенты). Критическим риском для подрядчика является попадание в реестр недобросовестных поставщиков по 44-ФЗ или 223-ФЗ, что для лицензируемой деятельности фактически означает закрытие бизнеса.


Мы оперативно публикуем в группе ВК записи всех эфиров Код ИБ. Подписывайтесь, чтобы не пропустить новые видео!

Мы в MAX | Мы в ВК
  • ❤ 2
  • 👍 2
Post #3953 823

Forwarded from Б-152: защита персональных данных

ВЕБИНАР С ГРЧЦ, КОТОРЫЙ ВЫ НЕ МОЖЕТЕ ПРОПУСТИТЬ!

КАК ПОДГОТОВИТЬ САЙТ И КОМПАНИЮ К ВЗАИМОДЕЙСТВИЮ С РОСКОМНАДЗОРОМ
🤒

Бесплатный вебинар для операторов персональных данных.

Вместе с Екатериной Ефимовой - руководителем направления ПДн в ГРЧЦ, разберем программу профилактики РКН на 2026 год, автоматизированный мониторинг сайтов и практические шаги по приведению документации в порядок.

21 апреля, в 12:00 мск.
Онлайн, бесплатно, 60–90 минут с ответами на вопросы
⭐️

РЕГИСТРАЦИЯ НА ВЕБИНАР

В декабре 2025 года Роскомнадзор утвердил Программу профилактики рисков на 2026 год и расширил перечень организаций для профилактических мероприятий. Одновременно регулятор ведет автоматизированный мониторинг сайтов — система фиксирует нарушения без визита инспектора.

Многие воспринимают профилактический визит как сигнал тревоги. На практике это возможность привести процессы в соответствие с законом до того, как придет штраф.

На вебинаре объясним, как это работает и что нужно сделать прямо сейчас.

О ЧЕМ ПОГОВОРИМ:
1️⃣ Профилактика — новый приоритет надзора
Почему РКН делает ставку на профилактику, кто попал в перечень на 2026 год и чем профилактический визит отличается от плановой проверки.
2️⃣ Как РКН проверяет сайты
Что видит система автоматизированного мониторинга, какие нарушения встречаются чаще всего и что делать, если на сайте используются иностранные сервисы.
3️⃣ Практический чек-лист
Минимальный набор документов и мер по 152-ФЗ, как обновить уведомление в реестре РКН и как применять принцип data-минимализма на практике.
4️⃣ Ответы на вопросы

ВЕБИНАР БУДЕТ ПОЛЕЗЕН, ЕСЛИ ВЫ:
🔵Отвечаете за обработку персональных данных в компании или выполняете функции DPO;
🔵Юрист, которому нужны практические ориентиры по 152-ФЗ;
🔵Руководитель малого или среднего бизнеса и хотите понять, что реально требует регулятор.

РЕГИСТРИРУЙТЕСЬ НА ВЕБИНАР

😎
  • 👍 2
Post #3952 820

Forwarded from Видеоканал Global Digital Space

🆖🆖🆖🆖⬜️⬜️⬜️⬜️
Next Generation Security 2026


24 апреля собираем ключевых экспертов по NGFW на одной площадке.

Next Generation Security 2026 — онлайн-конференция от Global Digital Space, на которой практикующие специалисты разберут реальное состояние российского рынка NGFW: без маркетинга, на живых демонстрациях и честных кейсах.

🔥 Одна регистрация открывает доступ к трём блокам трансляции. Подключайтесь ко всем или выбирайте наиболее актуальный. Все эфиры будут доступны в записи.

Кому точно нужно быть?
✅ Специалисты по кибербезопасности и ИТ-администраторы
✅ Руководители ИБ
✅ ИТ-менеджеры и системные интеграторы
✅ Руководители и владельцы бизнеса, которым важна реальная безопасность
✅ Вендоры, готовые публично ответить на вызовы рынка

➡️ Регистрация и полная программа ◀️
Участие бесплатное!

#GDS #анонс
  • ❤ 3
  • 👍 3
  • 🔥 1
Post #3950 927
Как не платить за MFA дважды: снижаем эксплуатационные расходы без потери безопасности

🗓 22 апреля в 12:00 (МСК)
➡️ Регистрация

Траты на внедрение MFA не ограничиваются покупкой лицензий, "железа" и работами по установке и настройке ПО. Большая часть расходов — эксплуатационные, и чем крупнее организация, тем выше их доля в совокупной стоимости владения (ТСО).

В эфире технический директор MFASOFT Михаил Рожнов расскажет, как централизация, автоматизация и самообслуживание сокращают трудозатраты на администрирование, и как эти возможности реализованы в программном комплексе MFASOFT Secure Authentication Server (SAS).

Вы узнаете:

*️⃣ Как вариант установки и условия лицензий меняют итоговую цену
*️⃣ Чем удобны безагентная схема, модули и контейнеры
*️⃣ Как работать с токенами из единого пула, чтобы меньше возиться
*️⃣ Где пригодится делегированное управление
*️⃣ Что умеет автоматизация и самообслуживание
*️⃣ Опыт реальных внедрений

Вебинар будет полезен тем, кто:
*️⃣ Эксплуатирует MFA каждый день
*️⃣ Проектирует инфраструктуру ИБ
*️⃣ Выбирает MFA по требованиям регуляторов
*️⃣ Устал от маркетинговых обещаний и хочет услышать правду от инженера

До встречи в эфире!
  • ❤ 2
  • 🔥 2
  • 👍 1
Post #3944 1.27K
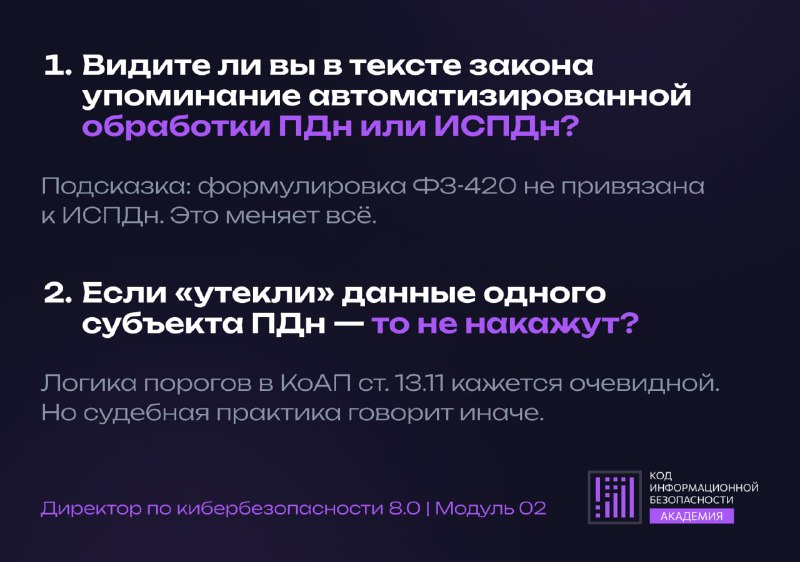
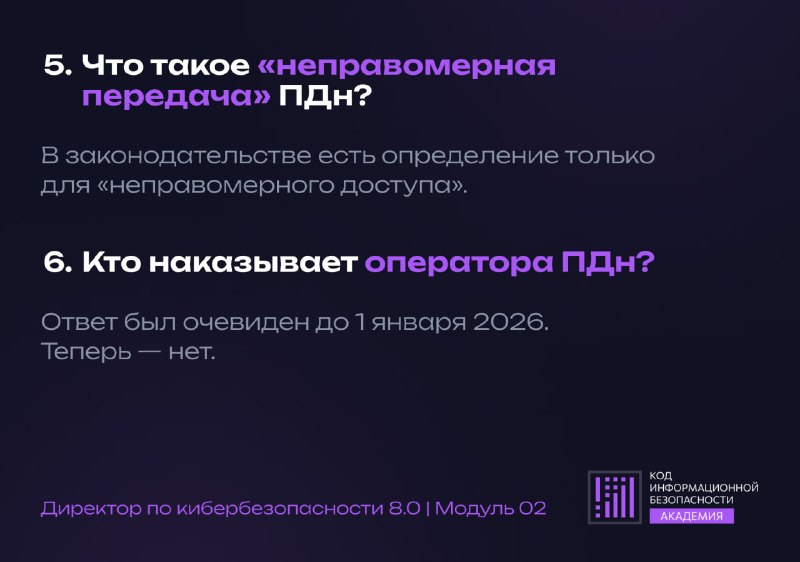
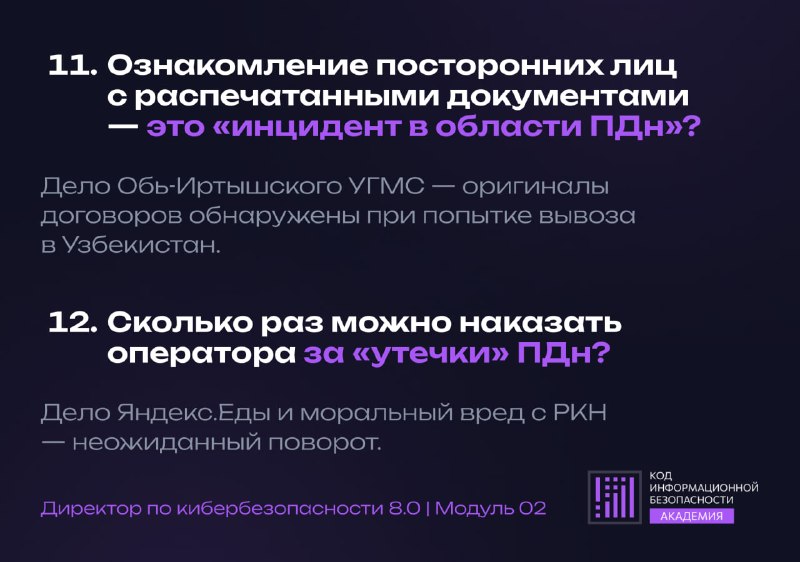
⚡️ 13 спорных вопросов по ПДн и разбор судебных решений

Полным ходом идет второй модуль образовательной программы "Директор по кибербезопасности 8.0", посвященный работе с регуляторами и юридическим аспектам.

На прошлой неделе Валерий Комаров, независимый эксперт по ИБ, разобрал 13 спорных вопросов по ПДн и решения суда в разных ситуациях, касающихся утечек ПДн. О чем ещё говорили в эфире — смотрите в карточках.

На все ли вопросы у вас есть ответы? Если нет — присоединяйтесь к образовательному модулю.

Вас ждет: практика по 152-ФЗ, расчет КЗИ, кейсы проверок ФСТЭК, разбор плана подготовки к проверке.

Среди спикеров:
*️⃣ Валерий Комаров, независимый эксперт по ИБ и автор блога "Рупор бумажной безопасности"
*️⃣ Полина Звягинцева, начальник отдела УФСТЭК России по СФО
*️⃣ Алексей Березин, независимый эксперт, начальник отдела ИБ субъекта КИИ
*️⃣ Максим Лагутин, основатель Б-152


Прямые эфиры с возможностью задать вопросы — только для участников модуля.
Присоединяйтесь к обучению уже сейчас!
  • ❤ 4
  • 🔥 4
  • 👍 2
Post #3941 1.7K
😄😄😄 не забыть попросить подписчиков отдать голос каналу, чтобы выкладывать три истории в день
  • 🤝 10
  • 🔥 9
Post #3940 2.35K
Совет директоров по ИБ и разъяснения от ФСТЭК на конференции Код ИБ в Санкт-Петербурге

🗓 23 апреля | Начало в 9:30
📍 Пр. Медиков 3, лит А

В программе:

▪️Совет CISO
Дискуссия с руководителями по ИБ ключевых компании региона:

— Сергей Савченко, начальник службы по обеспечению ИБ, Воздушные Ворота Северной Столицы
— Роман Цыганков, ИТ-Директор, Автозавод Санкт-Петербург
— Сергей Барамба, директор по информационным технологиям, ГК «РОСОХРАНА»
— Дмитрий Ляхов, директор по ИБ, Грузовичкоф
— Андрей Лагоденко, директор по кибербезопасности, Домклик
— Андрей Эли, директор по информационной безопасности, Hoff Tech

Приглашенные гости:
— Людмила Гонтарь, руководитель проектного офиса «Аэродинамика» Правительственной комиссии России
— Рустем Гилязов, руководитель Единого центра продвижения продукции комитета «Энергетика. Энергетическое машиностроение», Промышленный кластер Республики Татарстан

▪️Диалог с регулятором
Разъяснения актуальных вопросов от Олега Нестеренко, начальника второго отдела ФСТЭК России по СЗФО.

▪️Секция «Технологии»
Передовые решения и кейсы от Secure-T, SkyDNS, RTCloud, КРЕДО-С, Кауч​ и других вендоров.

▪️Практические мастер-классы
Проведем разбор кейсов по использованию безопасного ИИ, а также вместе с экспертом разработаем кодекс безопасной работы с ИИ для сотрудников.

▪️Дискуссия «CISO vs CISO: как найти общий язык и работать на общую цель бизнеса»
Прямой разговор CIO и CISO о том, как преодолеть разницу в KPI, бюджетах и зонах ответственности ради устойчивости бизнеса.

🪩 После деловой программы — неформальное общение на афтепати и насыщенная экскурсионная программа.

Регистрируйтесь уже сейчас! Участие бесплатное. Количество мест ограничено.

Мы в MAX | Мы в ВК
  • ⚡ 4
  • ❤ 4
  • 🔥 3
  • 👍 1
Post #3939 1.02K
Код ИБ: ИИ & КиберБезопасность Сегодня в эфире об изменениях законодательства в ИБ собралось 536 участников 🔥 Завтра продолжим обсуждение в рамках закрытого модуля «Работа с регуляторами и юридические аспекты». Валерий Комаров разберет самые острые темы: *️⃣ Громкие утечки ПДн 2024–2026…
⚡️ Модуль «Работа с регуляторами и юридические аспекты» уже идет. Валерий Комаров в прямом эфире разбирает:

*️⃣ Громкие утечки ПДн 2024–2026
*️⃣ Суды по 152-ФЗ: какие решения уже вынесли
*️⃣ Уголовные дела против директоров по ИБ: реальные кейсы

Сейчас действует минимальная цена на модуль — перед стартом следующего занятия она вырастет. Все детали — у Татьяны Кайсаровой.
  • 🔥 3
  • ⚡ 2
  • ❤ 2
Post #3938 1K
Сегодня в эфире об изменениях законодательства в ИБ собралось 536 участников 🔥

Завтра продолжим обсуждение в рамках закрытого модуля «Работа с регуляторами и юридические аспекты».

Валерий Комаров разберет самые острые темы:

*️⃣ Громкие утечки ПДн 2024–2026
*️⃣ Суды по 152-ФЗ: какие решения уже вынесли
*️⃣ Уголовные дела против директоров по ИБ: реальные кейсы

Что дальше в модуле:
16 апреля: практика по 152-ФЗ с Максимом Лагутиным
17 апреля: аттестация и расчет КЗИ от действующего начальника отдела ФСТЭК
21 апреля: КИИ и проверки ФСТЭК + два живых кейса «как мы прошли проверку»
22 апреля: план подготовки к проверке и третий кейс


Успейте присоединиться к модулю — только в прямом эфире вы сможете напрямую спросить экспертов о том, что действительно волнует. Среди них:

*️⃣ Валерий Комаров, независимый эксперт по ИБ и автор блога "Рупор бумажной безопасности"
*️⃣ Полина Звягинцева, начальник отдела УФСТЭК России по СФО
*️⃣ Алексей Березин, независимый эксперт, начальник отдела ИБ субъекта КИИ
*️⃣ Максим Лагутин, основатель Б-152


Не тяните до первого визита регулятора — разберитесь во всех требованиях уже сейчас!
  • 🔥 4
  • ❤ 3
  • 👍 1
Post #3937 677

Forwarded from Кибер КИТ

Март 2026 года ознаменовался масштабным обновлением нормативной базы в сфере ИБ и защиты КИИ. Изменения также затрагивают вопросы применения ИИ и доверенных компонентов в АСУ ТП, являющихся объектами КИИ.

Основные направления изменений:
🧒Развитие отраслевого категорирования объектов КИИ.
🧒Ужесточение правил обращения со служебной информацией.
🧒Формирование правовой базы регулирования ИИ.
🧒Повышение защиты сетевого периметра.
🧒Введение требований к доверенному производству.
🧒Переход на новые стандарты защиты информации.
🧒Развитие системы стандартизации в области ИБ.

🫅Подробнее на сайте...

📱Кибер КИТ / Сайт / 📱КИТ в ВК

#Законодательство #ИБ
  • ❤ 4
Post #3936 614
Безопасная разработка ПО и цифровых решений в фармацевтических компаниях #записьвебинара

Фармацевтическая отрасль стремительно превращается в одну из главных целей кибератак: только за первый квартал 2025 года количество инцидентов выросло на 30% по сравнению с прошлым годом.

На вебинаре эксперты Swordfish Security разобрали, почему сложный цифровой ландшафт, высокая цена простоя и ценные данные делают отрасль уязвимой, а также дали практические рекомендации по внедрению безопасной разработки с учетом требований регуляторов.

Смотреть запись
😄 ВК | 🥰 RuTube |😉 YouTube

📌 Тезисы эфира

Три кита фармацевтики и их риски
Отрасль строится вокруг трех типов акторов: производители (АСУ ТП, SCADA, риск нарушения дозировок и утечки клинических исследований), дистрибьюторы (сложные WMS и B2B-платформы, критическая уязвимость API к точке входа злоумышленника) и аптечные сети (ритейл с кассовым ПО, где главные риски — падение доступности сервисов и утечка ПД клиентов).


Регуляторные требования: 239-й приказ и КИИ
Безопасная разработка становится обязательной. Если ваша система входит в контур КИИ (а к нему относится крупное производство, поставка и реализация лекарств), то требования по ГОСТ 56939 (SAST, DAST, компонентный анализ) должны применяться и к собственному ПО, и к решениям внешних вендоров.


Как внедрять DevSecOps без остановки разработки
Главные проблемы после запуска инструментов: лавина уязвимостей и падение скорости. Решение — не исправлять всё сразу. Фокусируйтесь на Critical и High, остальное — в бэклог. Для борьбы с ложными срабатываниями настраивайте правила сканеров под конкретный проект. Ключевой совет — не плодите разрозненные сканеры, а централизуйте их через ASOC (единое окно для всех уязвимостей и дедупликации).


Мы оперативно публикуем в группе ВК записи всех эфиров Код ИБ. Подписывайтесь, чтобы не пропустить новые видео!
  • ❤ 2
  • 👍 1
  • 🔥 1
Post #3934 935
Открытый вебинар «Изменения законодательства 2025–2026 и приказ ФСТЭК №117»

🗓 9 апреля в 10:00 (МСК)
➡️ Регистрация

Не пропустите открытый вебинар второго модуля программы «Директор по кибербезопасности 8.0» — «Работа с регуляторами и юридические аспекты».

В прямом эфире обсудим:
— Ужесточение требований к разработке ПО и организациям КИИ
— Особые требования к документам по защите информации
— Усиление норм защиты ПДн и коммерческой тайны
— Расширение контрольных функций регуляторов


Спикер:
Валерий Комаров, независимый эксперт по информационной безопасности, автор блога "Рупор бумажной безопасности"

Если вам нужно не просто узнать об изменениях, а понять, какие конкретные действия помогут не наломать дров — присоединяйтесь к модулю.

Внутри вас ждут:
*️⃣ Реальные кейсы по прохождению проверок ФСТЭК
*️⃣ Практика по 152-ФЗ
*️⃣ Расчет показателя КЗИ
*️⃣ Разбор громких утечек ПДн
*️⃣ Разбор реальных уголовных дел в отношении директоров по ИБ
*️⃣ План подготовки к проверке


Не тяните до первого визита регулятора — разберитесь во всех требованиях уже сейчас!
  • ❤ 4
  • 🔥 3
  • 👍 2
Post #3930 822
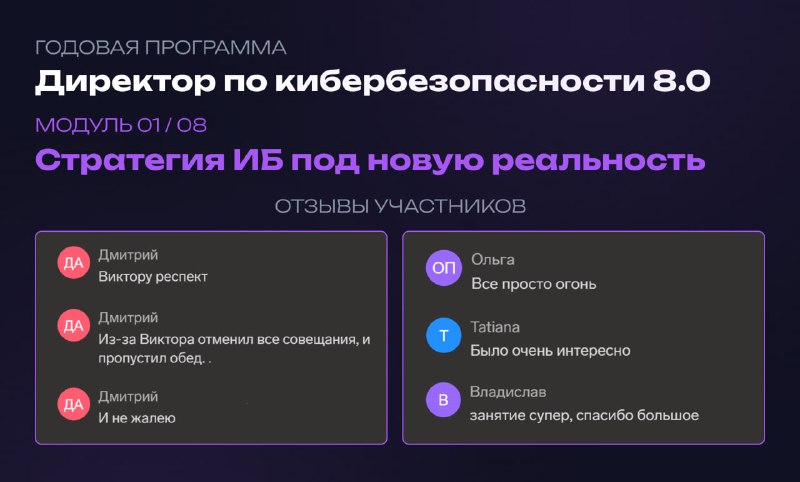
На прошлой неделе завершился первый модуль годовой образовательной программы "Директор по кибербезопасности 8.0", в рамках которого эксперты разобрали стратегию ИБ как управленческий инструмент.

Практическим опытом поделились:
*️⃣ Виктор Бобыльков, директор по кибербезопасности, MWS Cloud
*️⃣ Артем Куличкин, руководитель ДЗО страховой группы
*️⃣ Илья Сафронов, директор по кибербезопасности, Атом
*️⃣ Вячеслав Касимов, директор по кибербезопасности, Точка Банк


Обсуждения были жаркими, эксперты дали важные советы, а участники оценили эфиры — смотрите отзывы в карточках.

На этой неделе стартует второй модуль — "Работа с регуляторами и юридические аспекты" — посвященный обсуждению реальных кейсов проверок и судебной практики по уголовным делам.

🗓 9–10 апреля | 21–22 апреля
📌 Онлайн

Новое законодательство превратило кибербезопасность из технической функции в зону персональной уголовной ответственности. Этот модуль — ваша юридическая подушка безопасности.

Смотрите полную программу на сайте и присоединяйтесь к обучению уже сейчас!

Мы в MAX | Мы в ВК
  • 🔥 4
  • ❤ 3
  • 👍 1
Post #3929 986
В последнее время в связи с блокировкой Telegram пользователи ищут разные способы обхода ограничений. Один из них — сервис Telega, которым начали активно пользоваться те, кто хочет сохранять доступ к мессенджеру.

У сервиса оказались подводные камни в вопросах безопасности, о которых написали тут.

Мы попросили дать комментарии на этот счет Данилу Вайсбурга, директора по ИБ государственной компании. Делимся с вами мнением эксперта👇🏻

С технической точки зрения Telega — это не просто «альтернативный клиент», а приложение, которое вмешивается в базовую модель безопасности Telegram.

По тем материалам, что сейчас есть:
1. Есть признаки проксирования трафика через стороннюю инфраструктуру
2. Меняется логика установления сессии и криптографического обмена
3. При повторной авторизации пользователь потенциально передает ключевой материал третьей стороне

В такой архитектуре клиент по сути становится точкой man-in-the-middle.

А это уже означает:

1. Потенциальный доступ к переписке
2. Возможность анализа и модификации трафика
3. Выполнение действий от имени пользователя

Отдельный момент, отключение или изменение защитных механизмов (например, секретных чатов), что дополнительно снижает уровень безопасности.

Моя позиция:
Полностью соглашусь с ребятами которые проверили хороший анализ.

Кто за этим мессенджером стоит — вопрос открытый, но с точки зрения ИБ это уже не принципиально. Риски здесь не гипотетические, они заложены в самой логике работы приложения.


#опытэкспертов
Мы в MAX
| Мы в ВК
  • 👍 8
  • ❤ 3
Older posts →
Threads Profile ViewerView any public Threads profile without an account.Open ThreadLook →Writing with AI? Make it sound human.Metric37 rewrites AI drafts so they read naturally. Free AI detector, 1,500 words free.Try Metric37 →